分类: 网络教程

  • 解决 WordPress 后台仪表盘访问慢问题

    解决 WordPress 后台仪表盘访问慢问题

    WordPress,进入后台,会在一定时间内,调用两个函数。这两个函数,都会访问WordPress服务器,而国内大部分都访问不通,所以会导致5秒超时,两个函数,至少造成10秒卡顿。

    两个函数,无法通过插件解决。所以,必须手动修改文件。

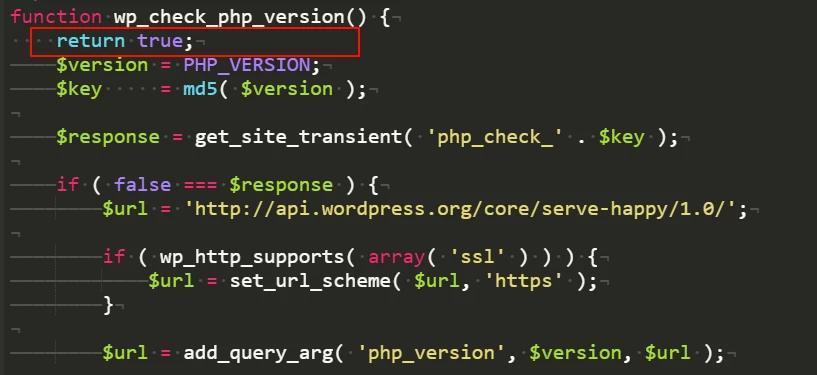
    wp_check_php_version

    判断用户是否需要更新PHP版本。(傻逼WordPress多管闲事),这个函数,有hook钩子,但是,但是!是否hook,都会先访问一遍。

    代码位置:wp-admin/includes/misc.php

    直接添加代码:return true;

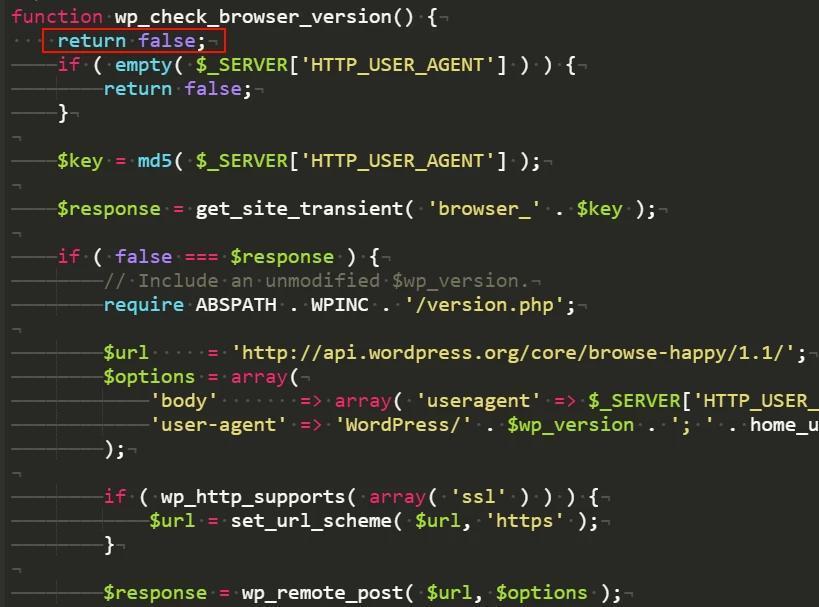
    wp_check_browser_version

    判断用户是否需要更新浏览器

    这个函数没钩子,不管怎么都会访问。

    代码位置:wp-admin/includes/dashboard.php

    直接添加代码:return false;

    这样操作,至少帮你节省10秒时间。

  • 设计中标题文字如何处理?会更诱人!

    设计中标题文字如何处理?会更诱人!

    图片

    我们常说:设计就是在向用户传递信息,在设计的日常工作中,传递信息的方式大多都是图文相结合的形式,而文字作为信息传递中最直观的表现形式,其对于整体而言是至关重要的一环,很多设计师一味强调追求图具有吸引力,而忽略了文字的重要性,最终导致图文无法结合、虎头蛇尾!说到文案吸引力,最佳的表现位置就是标题字,所以本期就和大家一起分析、总结一些比较实用的标题文字的处理方式,提升其对于阅读者的吸引力。

    图片

    在文字排版中,想要提升标题文字的吸引力,就要与其他非标题性文字形成视觉上的反差、对比,进而让标题文字在整体排版中更加吸引用户眼球。这里说的第一个比较实用的处理手法就是切割文字笔画,即:以标题文字的笔画为切入点,在不影响其辨识度的前提下通过一些特殊的处理手法,提升其占整体的视觉比重。

    切割文字笔画也可以理解为将文字的笔画分离字体的本身,然后再以文字笔画为切入点,进行处理,常用的笔画处理方式:变色、模糊、删除、阴影,下面我们逐一来看:

    分离笔画-变色处理

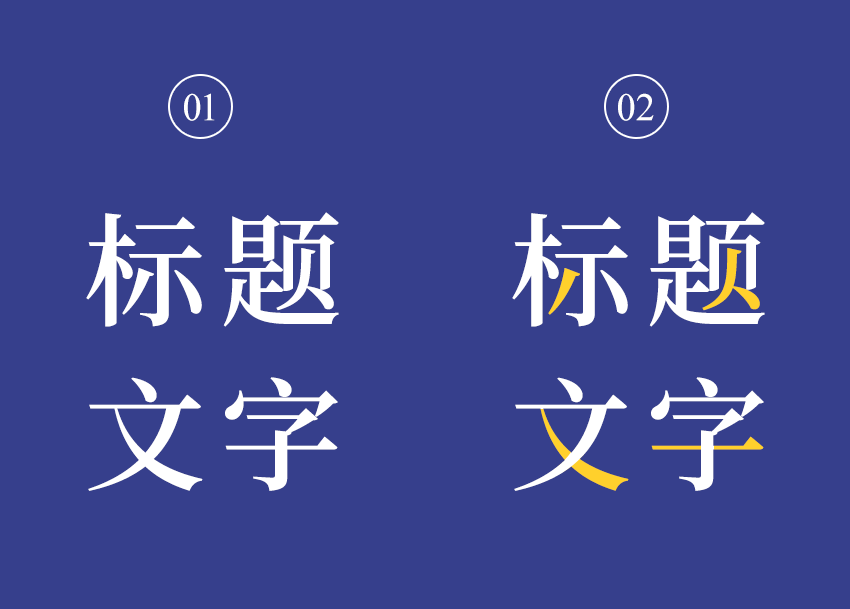
    顾名思义就是将有意分离的字体笔画进行变色处理,提升标题文字本身字体上的变化强度,从而提升标题对于用户的吸引力,举例说明:

    图片

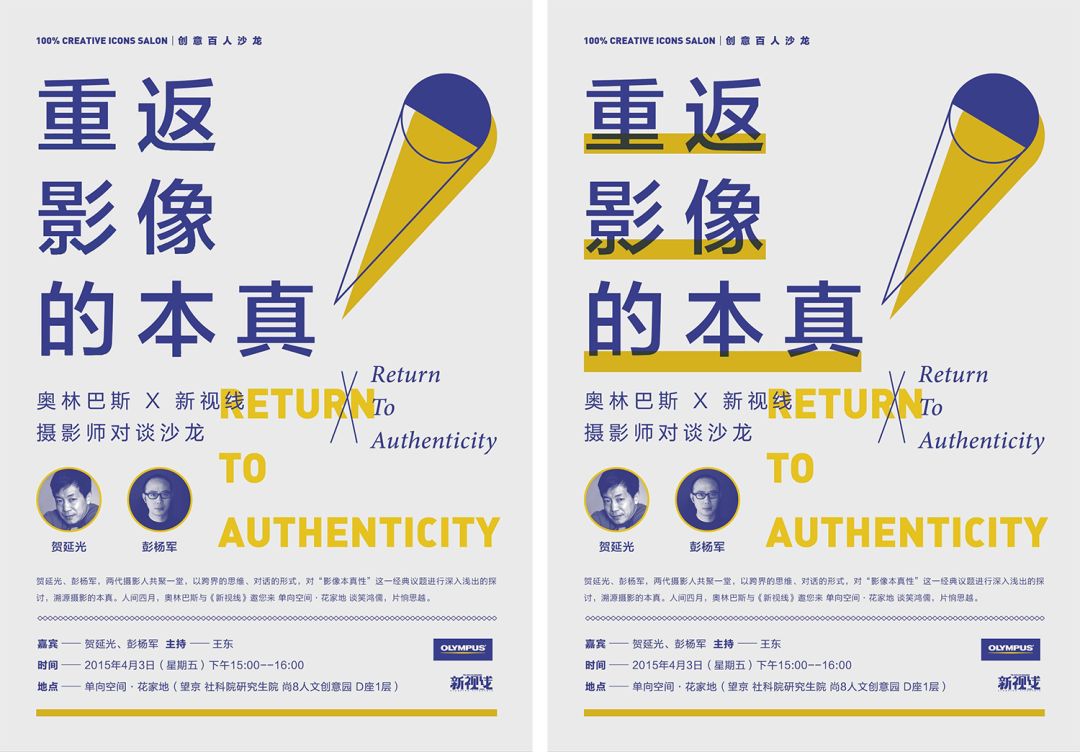
    上图中,这两种标题形式在设计工作中都是可取的,只是相对比而言,案例1给人的感觉更加平缓,属于比较常见、中规中矩。而案例2则更加新颖,在视觉上相比变化更强烈(主要体现在文字笔画与笔画之间),更加吸引用户眼球,也起到了一定的提升作品设计感的作用。

    分离笔画-模糊处理

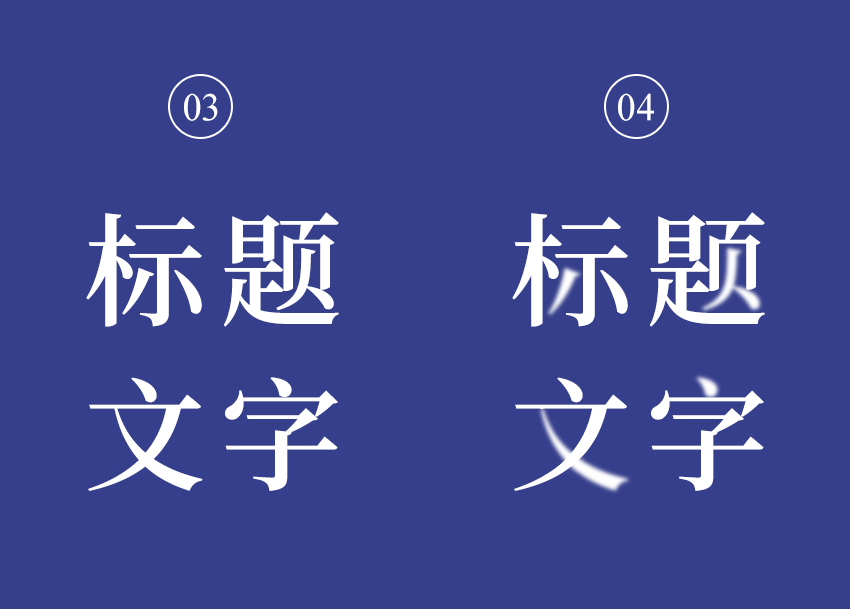
    同样的理解方式,就是将分离的字体笔画进行模糊化处理,目的是通过笔画与笔画之间的虚实对比,营造出视觉上的前后关系,从而提升标题文字在整体文案中的视觉注意力,举例说明:

    图片

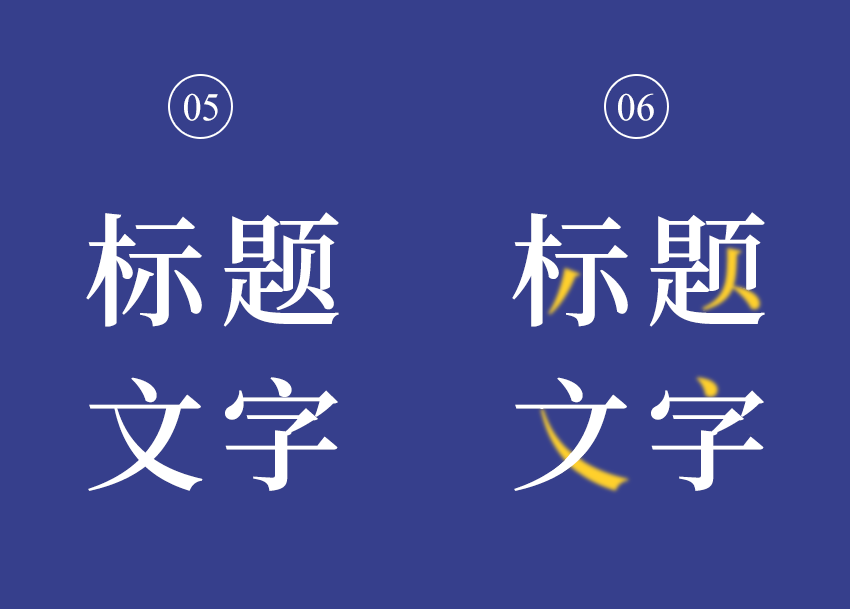
    上图案例中通过对比我们发现:案例4相较于案例3更吸引人,原因在于其笔画之间的虚实结合使得字体本身就形成了一定的反差感,形式上的多变造就了文字更吸引人,同时如果感觉文字笔画之间的变化强度不够,可以结合变色+模糊相结合的处理形式,比如:

    图片

    这样给人的感觉就更加强烈、也更诱人,但是这种笔画之间的变化多了,也就意味着掌握的难度提升了,一定要避免过多的效果导致出现乱的现象。

    分离笔画-阴影处理

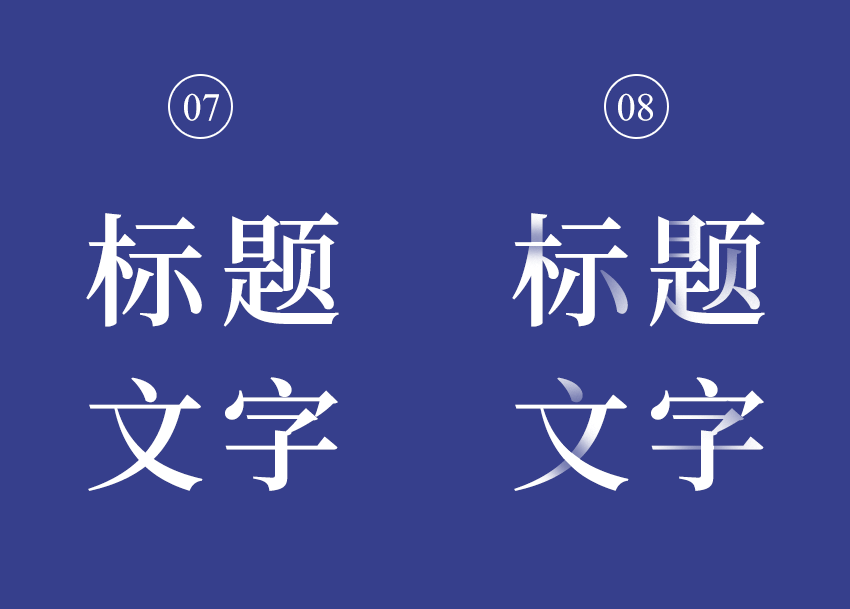
    可以理解为将文字笔画分开来看,通过添加阴影的方式,营造视觉上笔画的前后关系,从而增强其整体的视觉变化,举例说明:

    图片

    上图中,案例8就是通过给文字笔画添加阴影的形式,使得笔画与笔画之间在视觉上形成了很明显的前后遮挡关系,将原本平面的文字变得更立体,也更易于吸引用户眼球。这种处理手法在平时工作中也很实用,只需要理清楚笔画的前后逻辑关系,通过画笔涂抹的方式慢慢调整即可。

    分离笔画-删除处理

    删除笔画的处理形式相对来说在工作中运用的较少,因为一旦处理不恰当,很容易影响字体本身的辨识度,导致适得其反,举例说明:

    图片

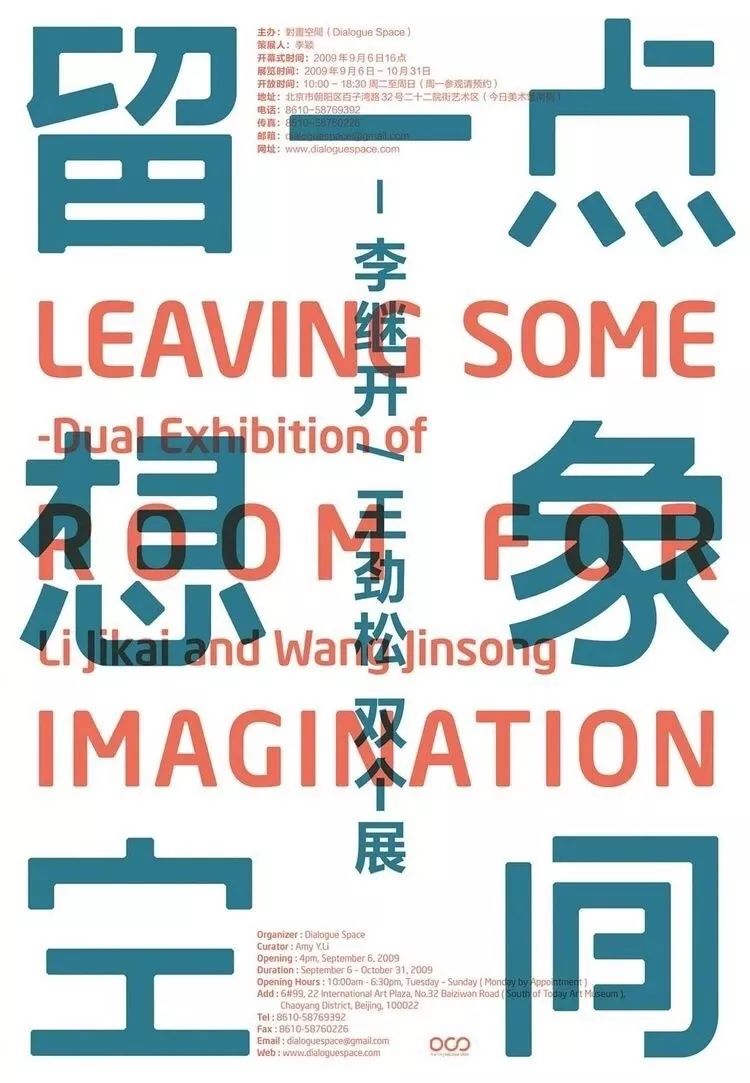
    如上图所示,删除了一些笔画,给用户留下来一些想象的空间,也是比较新颖的处理方式,比较适合一些平面海报标题的设计,比如:

    图片

    这种删除字体笔画的处理形式虽然很新颖,但是应用的局限性较大,属于比较难把控的一种。

    注意:将文字笔画单独拆分出来进行处理的手法,一定不要过于追求变化强烈,否则很容易导致标题文字非但没有起到吸引用户的作用,反而最基本的辨识度都会被破坏,一定要把握好度。

    图片

    在日常工作中,通过给标题文字添加辅助元素,从而突出标题的处理手法是非常实用的,这里所说的辅助元素可以分为很多种,比如:图形、肌理、光效等等,目的都是借助辅助元素与标题文字的相互结合,让文案标题的视觉形象更鲜明、更吸引用户。关于添加肌理和光效的,在之前文章中说过《为什么不能把标题做的更明显呢?》,今天着重说下图形篇:

    添加辅助元素-图形篇

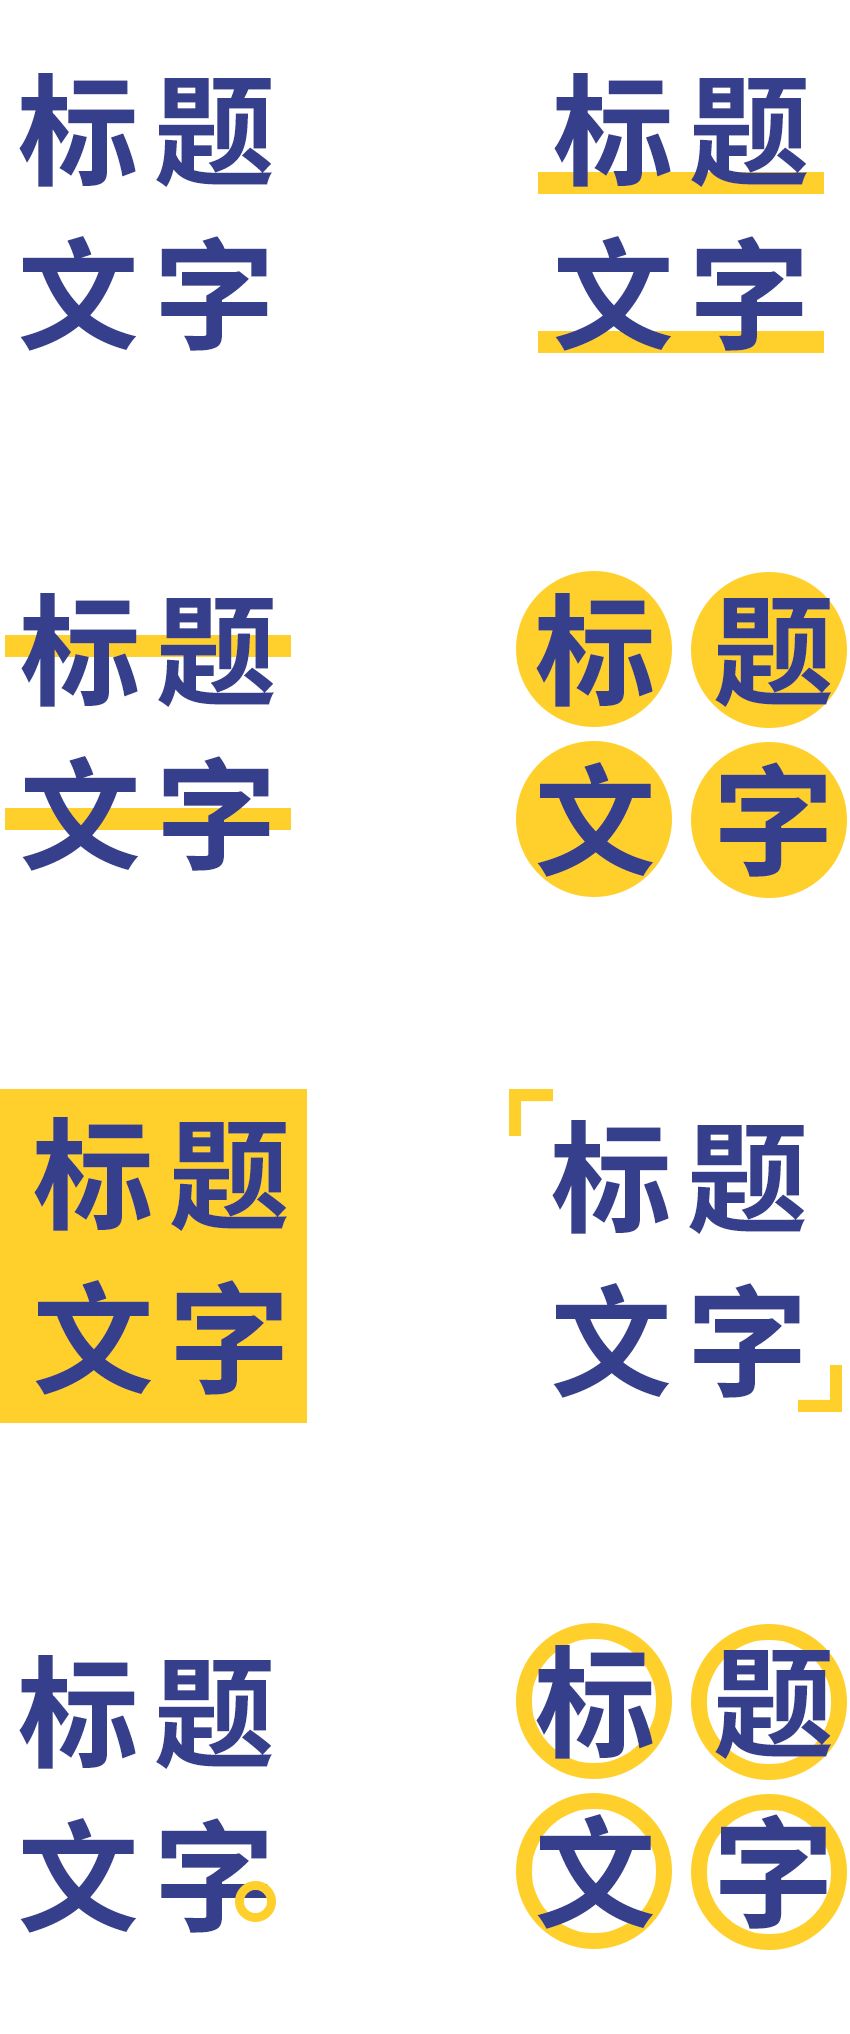
    添加图形是属于比较直观且应用广泛的一种处理方式,而这里的图形一般情况下会和标题文字在属性上有所反差,这样有利于最终效果的呈现更加明显,举例说明:

    图片

    如上图所示,标题文字通过添加下划线、边框、形状等等辅助图形元素,较常规标题而言,其视觉变化更加强烈,整体丰富度提升了很多。但是这种辅助元素不能添加太多,否则很容易出现乱的现象,要让这些添加的元素与标题形成相辅相成的关系,不能为了加而加!看个设计中的案例:

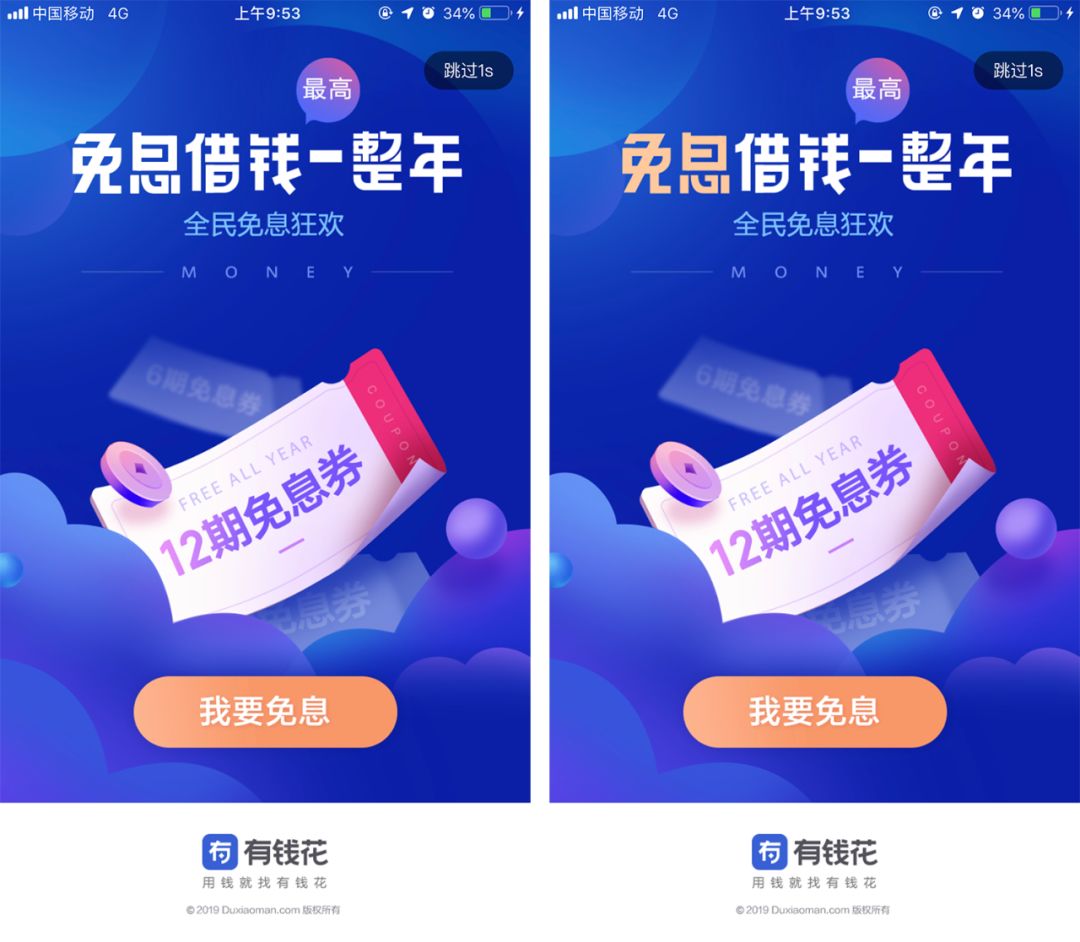
    图片

    通过对比我们发现,右侧案例视觉更丰富,且标题文字添加下划线后,其在画面整体的视觉形象更加鲜明、更吸引用户眼球。

    图片

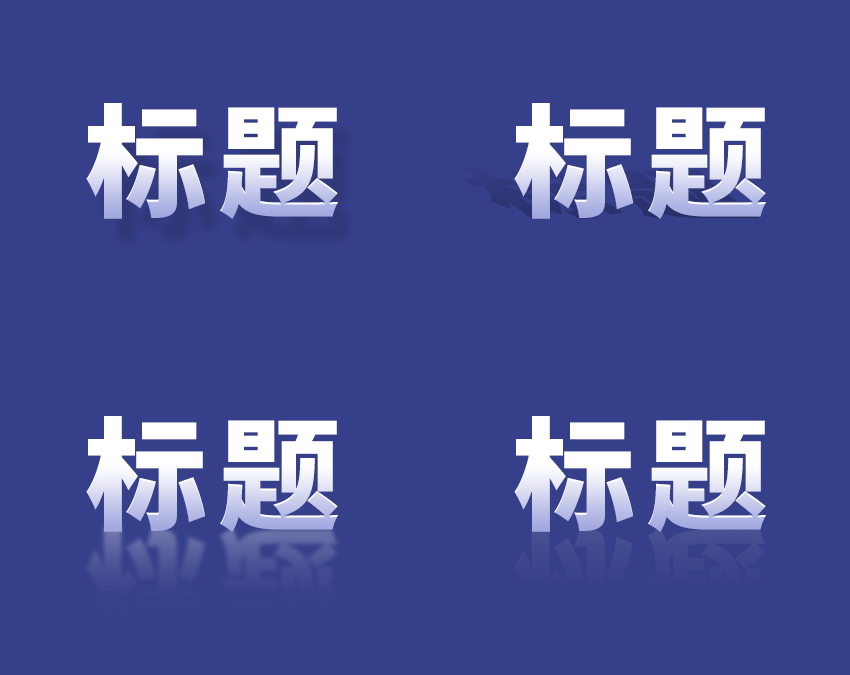
    现实生活中一个物品如果置身于某一个环境内,它自身就会受到周围环境的影响,而如果我们假定环境,将标题文字看做物品,那么我们就可以给与标题文字环境感处理,比如:投影、倒影、发光、环境色等等,这样就间接的增强了标题文字的视觉变化,从而起到吸引用户眼球的作用,举例说明:

    图片

    如上图所示,把文字当做处于环境中物体,通过投影、倒影、阴影的方式进行体现其环境感,在视觉上有了更深的层次变化,也能起到强调、加深印象的作用。这种营造环境感的处理形式在平时工作中也很实用。

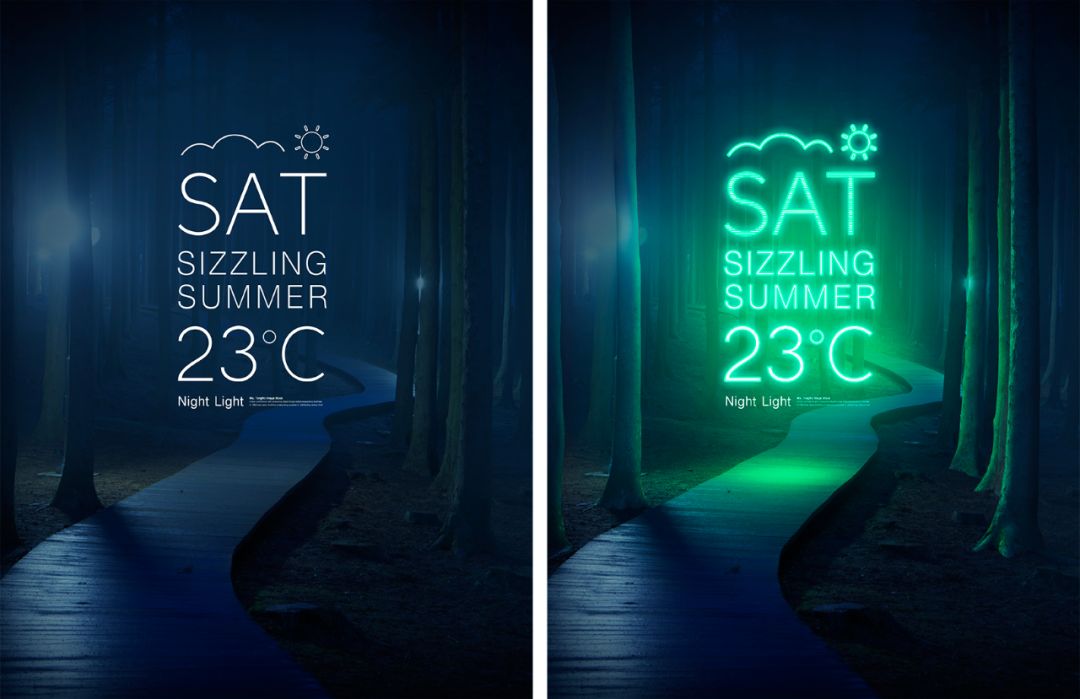
    再说下发光的处理手法,这种形式大多用在暗色调的画面中,将文字看做一个发光体,其即受周围环境的影响又影响着周围环境,举例说明:

    图片

    上图中虽然说左右两种表现形式文字都比较清晰、明了,但是就视觉感受而言,右侧将文字作为发光体与周围环境相辅相成、融为一体的处理形式更容易吸引用户眼球,而且更加新颖、有创意。这种表现形式在一些电商海报中也很常见,比如:

    图片

    发光的效果给人的感受很舒服,打破了常规的单纯平面编排文字的现象,将文字场景化,使其更诱人。

    图片

    还有一些在平时工作比较实用的,只不过或多或少在之前文章中都有提过,这里以补充说明形式向大家说下:

    标题文字-关键词变色

    说到关键词变色算是比较常用的一种,就是将原本标题文字中一些关键词进行变色处理,目的是增加标题文字的视觉变化强度,举例说明:

    图片

    通过将案例中“免息”一词变色处理,使得标题在视觉感受上更加明显、有吸引力,而且给人的感觉也很舒服,这种处理手法是非常实用的,不妨多试试。

    标题文字-描边

    描边文字在平时工作中用到的相对少一些,这种处理手法也间接的起到了打破常规的作用,当我们一直按照某一些常规形式工作时,偶尔做一些改变也许会收到意想不到的效果,下面我们看个例子:

    图片

    标题文字-与主体遮挡

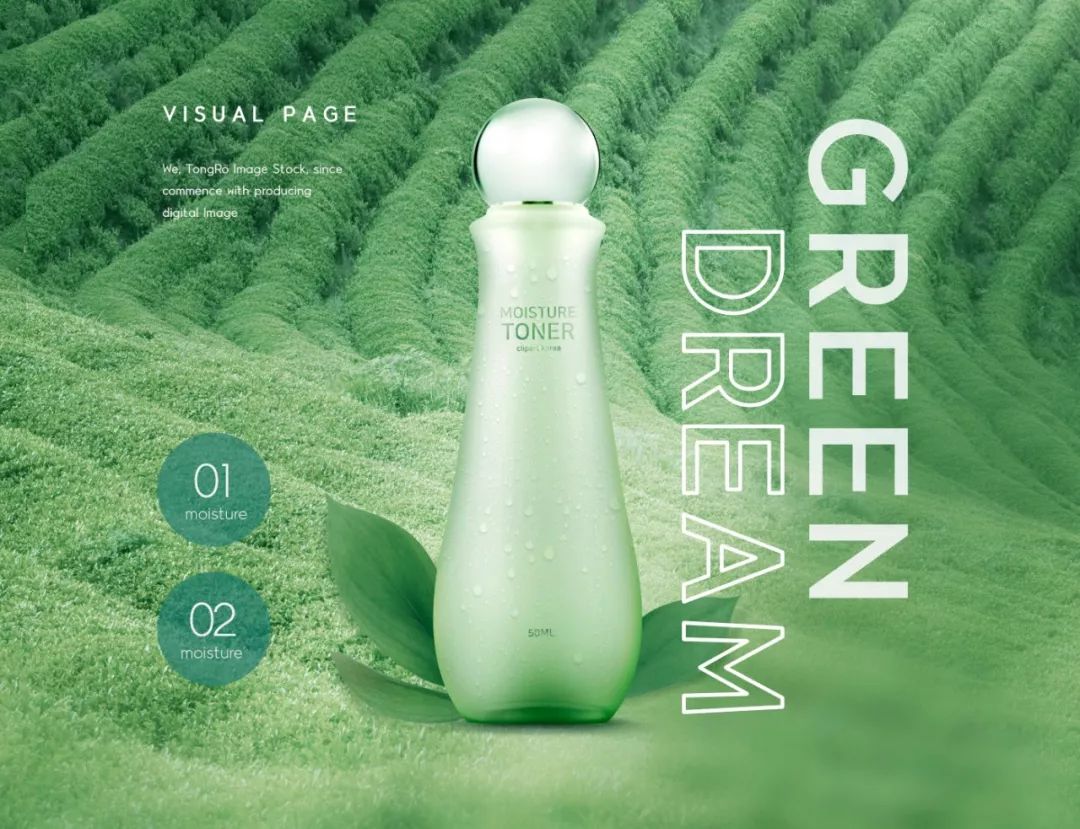
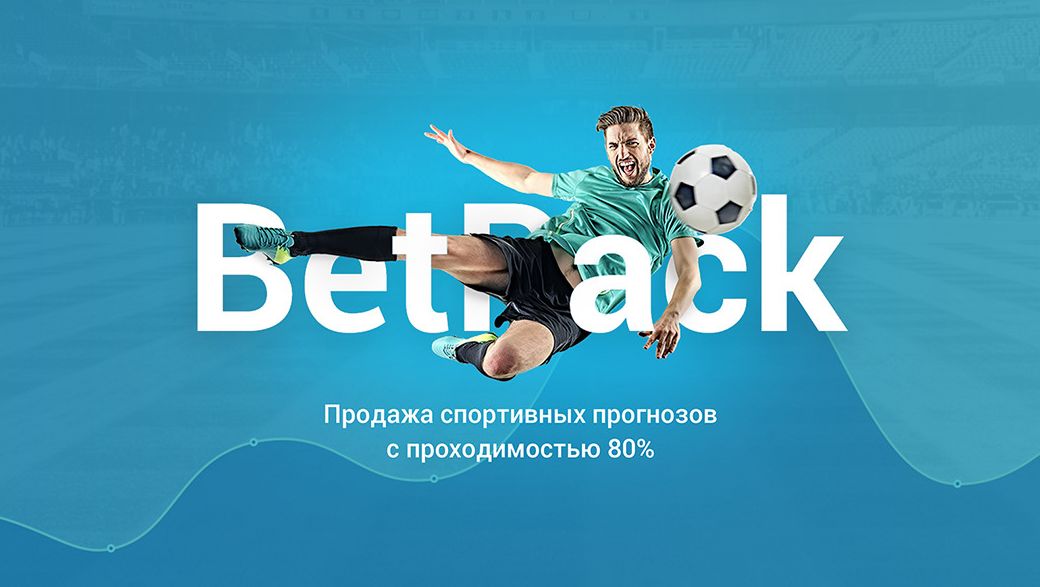
    文字与主体营造遮挡关系也是在日常工作中很实用的一种,就是将主体与文字相互穿插排放,通过必要位置的阴影进行加深体现。虽然元素并不多,但是最终呈现的视觉效果却很舒服、有吸引力,举个例子:

    图片

    图片

    这种主体与标题穿插表现的形式使得两者更加整体,对于画面而言:主体和标题都起到了很好的强调作用。

    图片

    文章中提到了一些比较实用的提升标题文字吸引力的处理手法,但是需要注意不能过于追求效果而忽略了设计的本质,要根据需求选择恰当的处理使用,不管何种形式,都要保证文字本身的识别性。文章中提到的并非全部,主要还是为大家提供一个可以参考的方向,要学会举一反三、大胆尝试。下期再见

  • 华为手机允许APP应用后台保持运行,并显示通知

    华为手机允许APP应用后台保持运行,并显示通知

    当有一个重要的APP应用需要及时收到消息通知时

    可以这样操作

    确认锁屏保持网络连接的开关已打开

    方法:进入设置>电池>更多电池设置,打开休眠时始终保持网络连接开关

    确认手机管家中APP已开启手动管理

    方法:进入手机管家>应用启动管理,找到APP应用,关闭“自动管理”,打开“手动管理”,并允许自启动、关联启动、后台活动。

    或者 进入设置>应用和服务>应用启动管理,打开“手动管理”,并允许自启动、关联启动、后台活动。

    开启系统通知亮屏提示

    方法:进入设置>通知>更多通知设置>通知亮屏提示,打开通知亮屏提示开关

    APP设置为允许通知

    方法:进入设置>通知>软件下找到对应APP>允许通知的各个开关

    APP设为不允许电池优化

    方法:进入设置>应用>权限管理>右上角三个点>特殊访问权限>电池优化>某APP,设置为不允许。


    [alert]

    原文链接:https://blog.csdn.net/taoshihan/article/details/122184263

    [/alert]

  • WordPress网站维护教程:WordPress登陆不了后台的解决方法

    WordPress网站维护教程:WordPress登陆不了后台的解决方法

    继续分享wordpress网站维护教程。有部分用户发现wordpress 网站登陆不了后台。

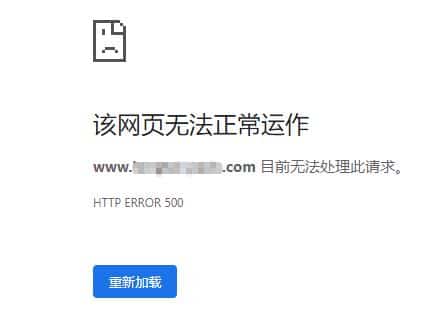
    如上图所示,使用域名/wp-admin这个地址登陆wordpress建站后台时会提500错误。此时网站的前台浏览是正常的,每个页面都可以正常打开。(也有部分是前台页面也打不开)

    这个错误的临时解决方法是换一个登陆地址:域名/wp-login.php,我们可以直接使用这个地址登陆wordpress后台。

    接下来我们开始处理问题。悦然wordpress建站根据这段时间处理此类问题的经验,总结出以下两个可能的原因。

    .Htaccess文件丢失/被覆盖

    .htaccess文件是用来管理网站伪静态和301跳转的,有部分人的网站在升级wordpress 6.0.1后出现了.htaccess文件被清空,或者是被覆盖的问题,如果是这个问题,那么重新创建一个.htaccess文件,然后添加正确的301跳转和伪静态规则就可以了。

    总结下来出现此类问题的原因如下:

    1.误操作.htaccess文件。这个概率比较小,但确实存在,如果你的wordress网站安装了wpfile或rank math seo这类插件,它们是可以直接编辑网站.htaccess文件的,操作不当就可能出问题。

    # The directives (lines) between “BEGIN WordPress” and “END WordPress” are

    # dynamically generated, and should only be modified via WordPress filters.

    # Any changes to the directives between these markers will be overwritten.

    2【.htaccess文件】被wordpress自动覆盖。有部分使用虚拟主机的用户在升级wordpress6.0.1之后就会出现此类问题,如果升级之后在后台编辑了.htaccess文件,或者和是点击后台【设置】-【固定链接】,此时不管你有没有进行修改,wordpress都有可能会自动给你覆盖为默认的.htaccess文件,覆盖掉你原来的设置。如果你仔细观察.htaccess文件中的内容,可能会发现上面的提示,大意就是说只要你修改了这部分内容,它都会被自动替换为默认值。

    解决方法很简单,我们只需要重新在.htaccess文件中填写伪静态和301跳转规则就可以了,保存之后即可恢复正常。

    预防:如果你的网站反复出现此类问题,那么可调整一下.htaccess文件的写法。

    首先我们把wordpress固定的伪静态内容添加到.htaccess文件的开头部分,并且这一部分不要去动它,如下图所示:

    # BEGIN WordPress
    # The directives (lines) between "BEGIN WordPress" and "END WordPress" are
    # dynamically generated, and should only be modified via WordPress filters.
    # Any changes to the directives between these markers will be overwritten.
    <IfModule mod_rewrite.c>
    RewriteEngine On
    RewriteBase /
    RewriteRule ^index.php$ - [L]
    RewriteCond %{REQUEST_FILENAME} !-f
    RewriteCond %{REQUEST_FILENAME} !-d
    RewriteRule . index.php [L]
    </IfModule>
    # END WordPress

    然后额外的伪静态设置、301跳转设置、主机商提供的一些缓存设置等都添加到【# END WordPress】之后。这样就可以。

    Wp-Admin/Index.Php文件被锁定

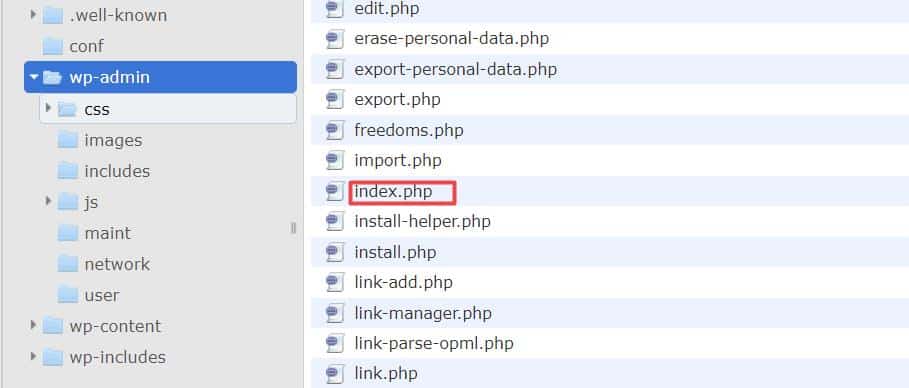
    如上图所示,悦然wordpress建站遇到的两个/wp-admin打不开的问题都是wp-admin目录中的index.php文件出问题导致的,出问题的index.php文件打开后会出现一堆乱码。

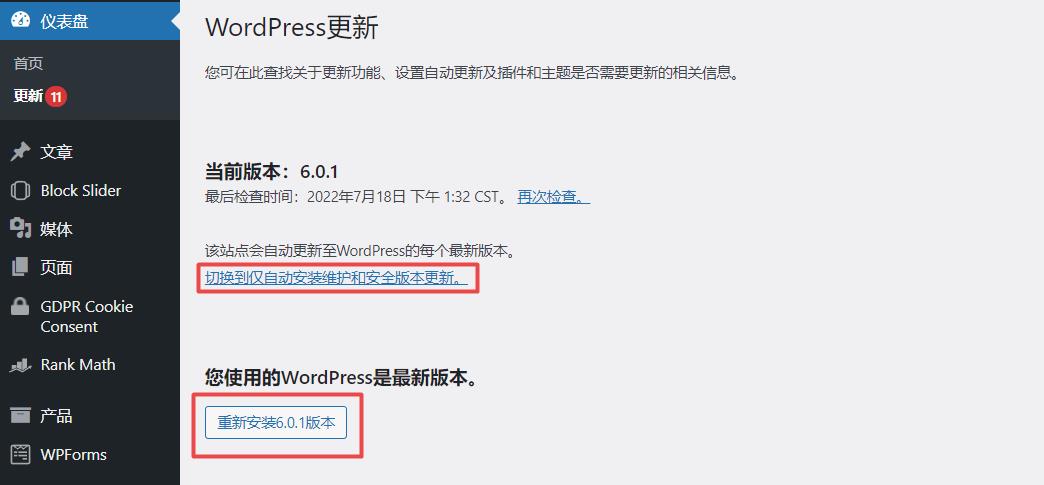
    如果你的网站也是这样的问题,那么处理方法很简单,只需要重装一下wordpress 6.0.1就可以了。一般wordpress外贸建站用户都可以直接在wordpress后台重装,如上图所示,点【更新】,然后选重装6.0.1就可以了,如果重装成功,那么/wp-admin地址不能打开的问题就可以解决。(建议:问题修复之后,大家可以点一下上面的第一个“切换到仅自动安装维护和安全版本更新”)

  • 超全总结!各类商务印刷品的尺寸、该用什么纸张、克重……

    超全总结!各类商务印刷品的尺寸、该用什么纸张、克重……

    原标题:超全总结!各类商务印刷品的尺寸、该用什么纸张、克重……

    本文为大家整理了常用印刷尺寸,方便图文广告店、印企在日常接单生产中能够快速掌握客户关键性信息。

    什么是开?

    在正式进入主题前,需要了解一下基础知识“开”。

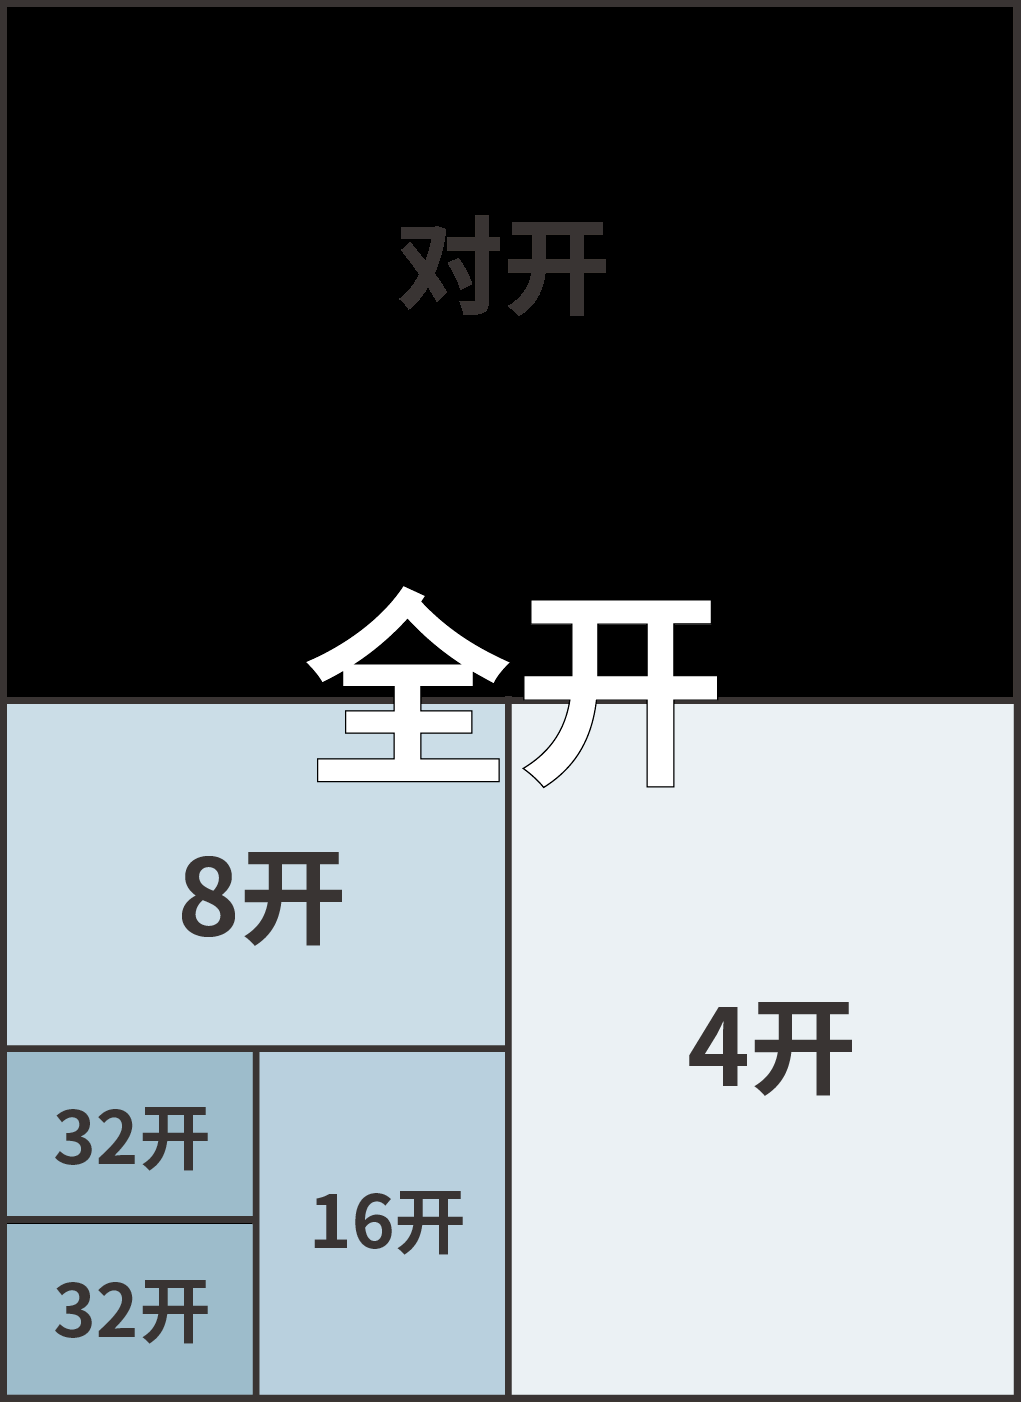
    按国家标准规定生产的纸张称作全开纸,把一张全开纸裁切成面积相等的若干小张,叫多少开数。

    如全张纸被分为两半,每一半称为“对开”,全张纸被分成4份,每一份称为“4开”。如我们熟悉的“16开”就是全开纸分成了16份。

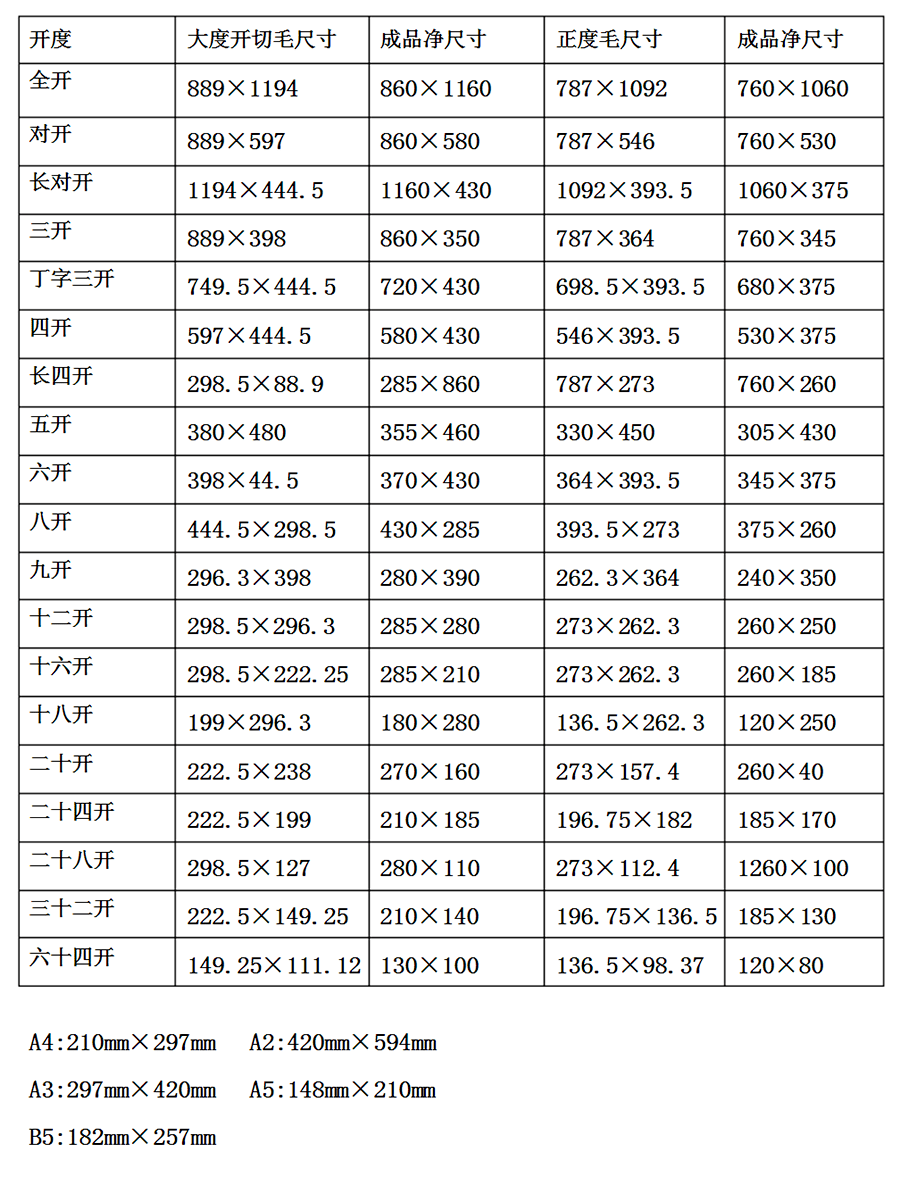
    ❈ 各“开”对应尺寸如下

    01 宣传画册-常用尺寸、纸张及克重

    常规宣传册印刷尺寸有:

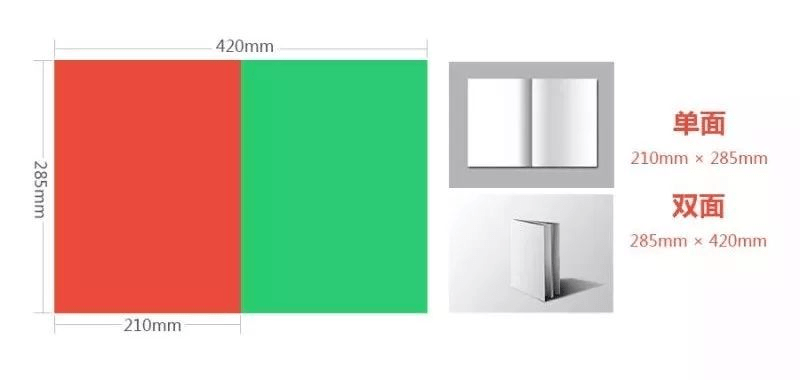
    A4:210mm×285mm

    B4:260mm×185mm,比A4小一圈

    高档大气的宣传册通常使用:370mm×250mm尺寸

    小巧轻便,适合样本册等便于携带的宣传册可使用A5大小或B5大小:

    A5印刷尺寸为:210mm×140mm

    B5印刷尺寸为:250mm×176mm

    宣传册印刷常用的纸张为:双铜纸,俗称铜版纸

    常用的克重有:80克、105克、128克、157克、200克、250克、300克和350克双铜

    ❈ 铜版纸为平板纸,整张尺寸有787mm×1092mm,880mm×1230mm两张规格。

    在宣传画册制作前,以下内容需要事先确定:

    需确定封面的纸张类型及定量、内页的纸张类型及定量、画册的成品尺寸、展开尺寸、P数、封面和内页是采用单色还是彩色、封面是否覆膜、印刷后的装订方式(骑马钉、胶装、环装等)、是否有其他后加工工艺比如烫金、局部UV、压纹等内容。

    02 宣传单页-常用尺寸、纸张及克重

    常规尺寸:

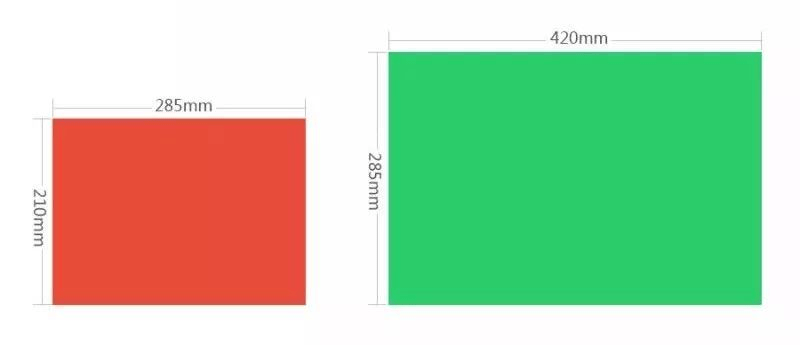
    16开宣传单页的尺寸:210mm×285mm

    8开的尺寸:420mm×285mm

    纸张及克重:

    量少的宣传单印刷一般常用:157g/m²和200g/m²铜版纸。

    ❈ 非标准的尺寸会导致纸型的消耗,因此在采用时要分外当心

    03 三折页-常用尺寸、折叠方式

    三折页按照折叠方式的不同可分为风琴折、普通折、特殊折、对门折、地图折、平行折、海报折、卷轴折等。

    常规尺寸:

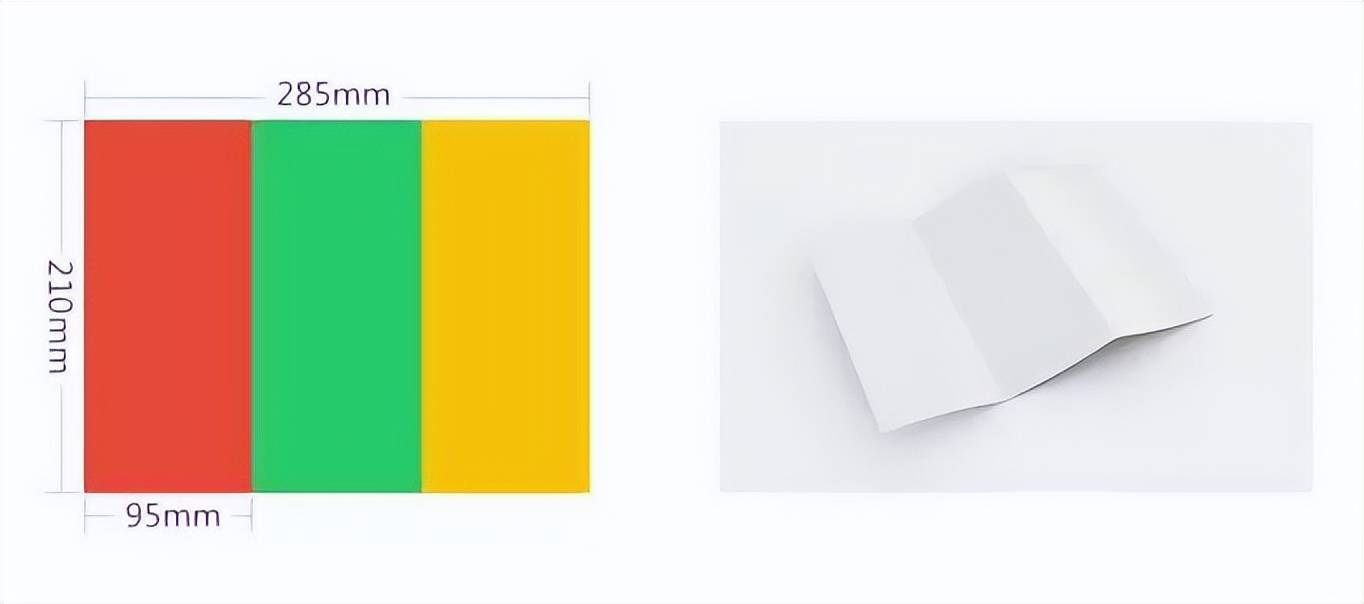
    A4三折页的设计尺寸是216mm×291mm,印刷成品展开尺寸是210mm ×285mm,折叠后的成品尺寸是210mm×95mm。

    A3三折页的设计尺寸是426mm×291mm,印刷成品的展开尺寸是420mm×285mm,折叠后的成品尺寸是140mm×285mm。

    需要注意的是,折页一般需要覆膜,否则折页处会出现裂痕。

    ❈ 三折页排版设计时都需要分栏,区分页面的主次顺序,并按照主次顺序区分内容和产品。

    04 海报-常用尺寸、分辨率

    商用海报标准尺寸通常为:

    商用海报-标准尺寸

    13cm×18cm

    19cm×25cm

    30cm×42cm

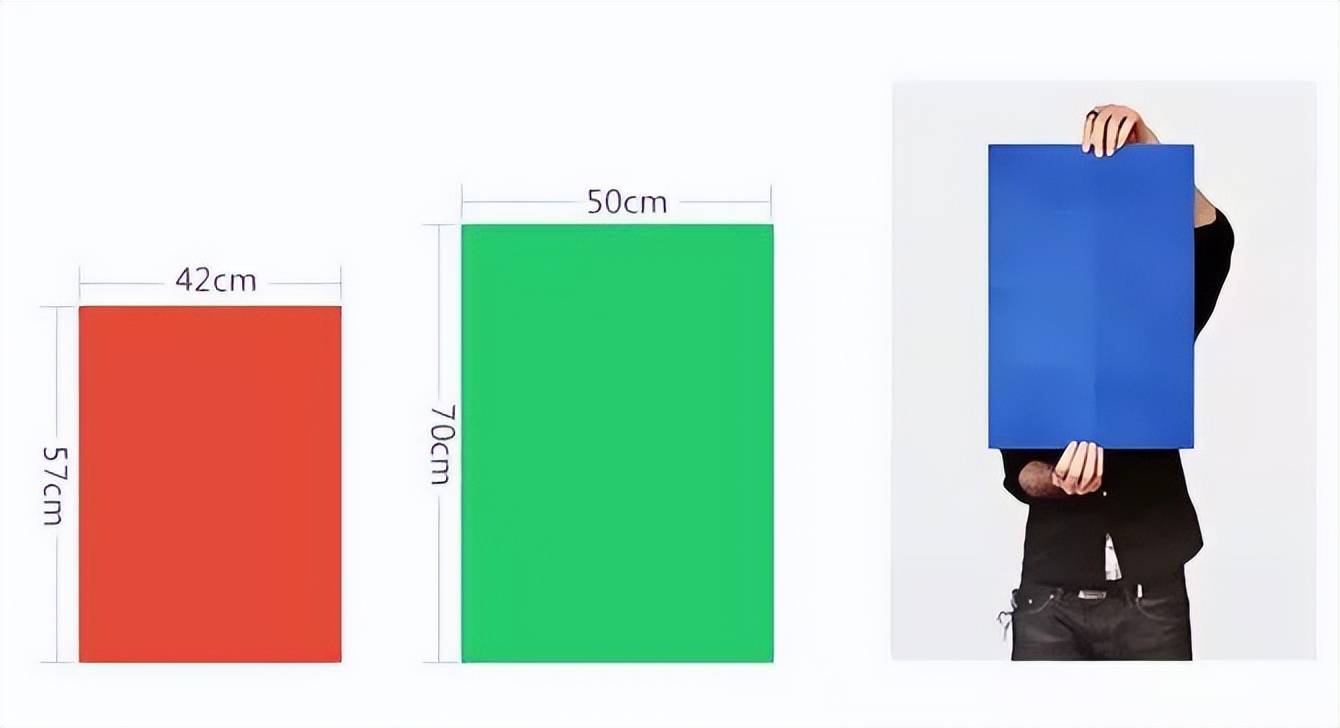
    42cm×57cm

    50cm×70cm

    60cm×90cm

    70cm×100cm

    日常工作中常见尺寸:

    42cm×57cm

    50cm×70cm

    其中,需要印刷时分辨率需达到300dpi

    05 X展架-常用尺寸、材质及重量

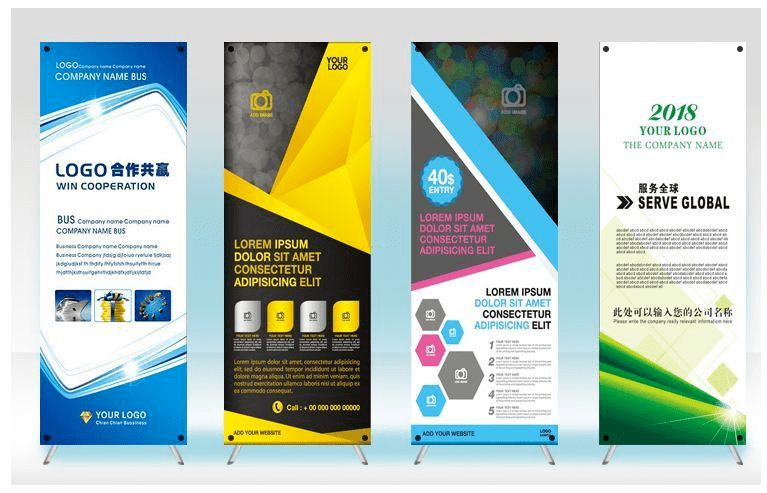
    作为终端宣传促销生动化的利器,X展架被广泛地应用于各大大型卖场、商场、超市、展会、招聘会等场所,安装简单、经济实用,在设计时需要注意四角打孔的位置。

    简易X展架尺寸为:

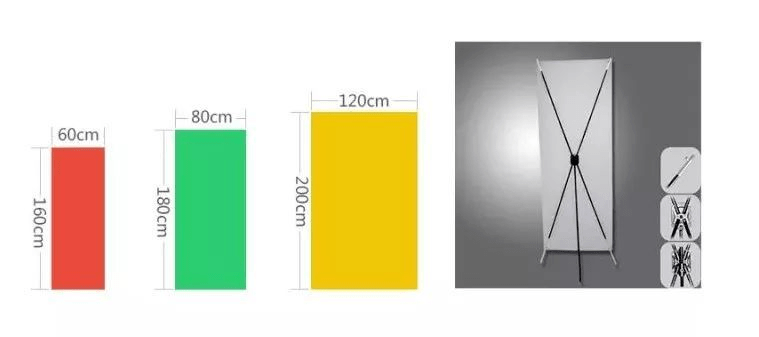
    60cm×160cm、80cmx180cm,材质多为金属(铁)烤漆支杆,重量一般在0.5~1公斤,轻便易携经济使用。

    普通X展架尺寸为:

    60cm×160cm、80cm×180cm,材质多为碳钢,免拆装可折叠,重量一般在1.5~2公斤。

    豪华型X展架尺寸一般为:

    60cm×160cm、80cmx180cm,材质多为铝合金,铝合金支撑底部,炭纤维支撑上部让整体展架精致美观,稳固耐用,重量一般在1.5~2公斤。

    06 名片-常用尺寸、材质及重量

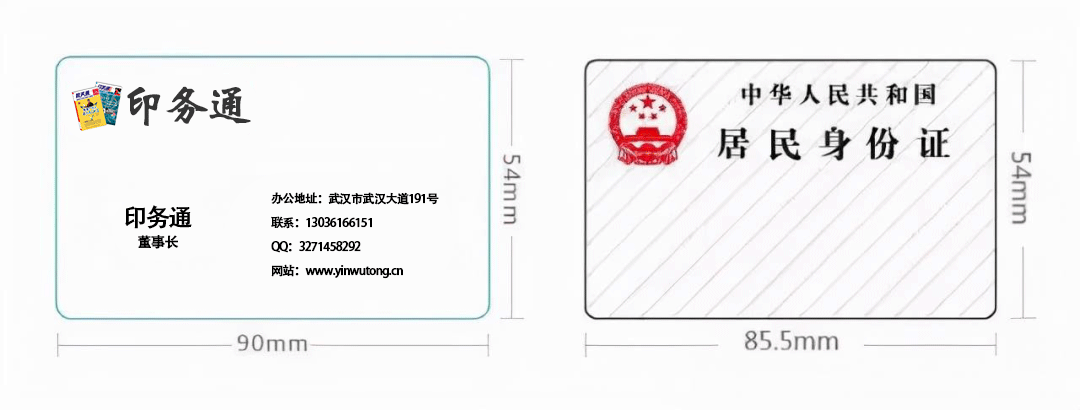
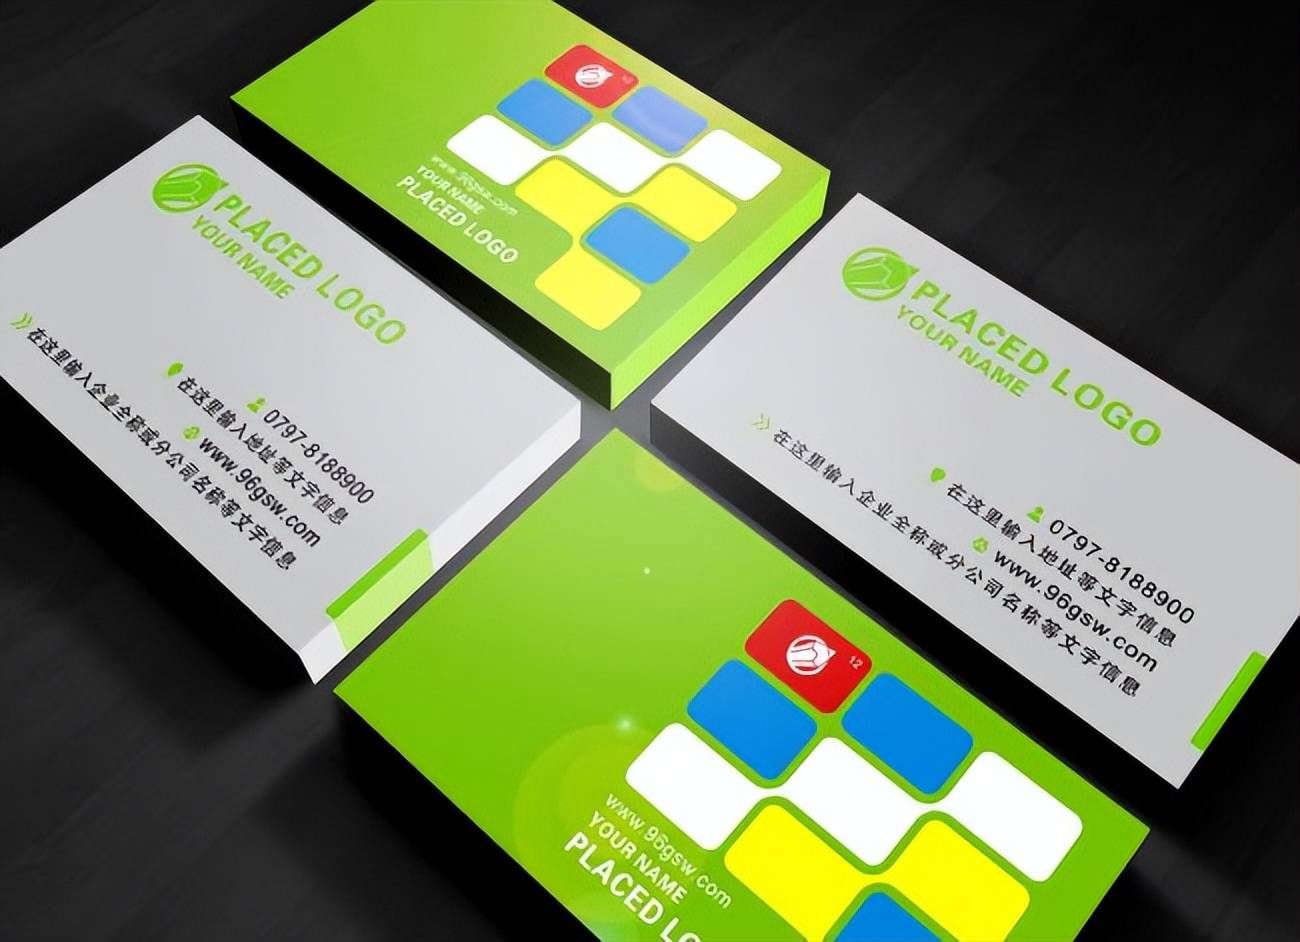
    名片常见标准尺寸有三种(未设出血),分别是:

    90mm×54mm

    90mm×50mm

    90mm×45mm

    但是加上出血上下左右各2mm,所以制作尺寸通常设定为:

    94mm×58mm

    94mm×54mm

    94mm×49mm

    同时需调整色彩模式为CMYK,影像档分辨率在350dpi 以上。

    美式标准名片尺寸为:

    90mm×50mm(16:9符合眼球视觉的白金比例);

    欧式标准名片尺寸为:

    85mm×54mm(16:10符合眼球视觉的白银比例,常用于银行卡);

    窄式、超窄式标准名片尺寸为:

    90mm×45mm、90mm×40mm,适合时尚类、个人个性化片。

    07 照片-常用尺寸、像素

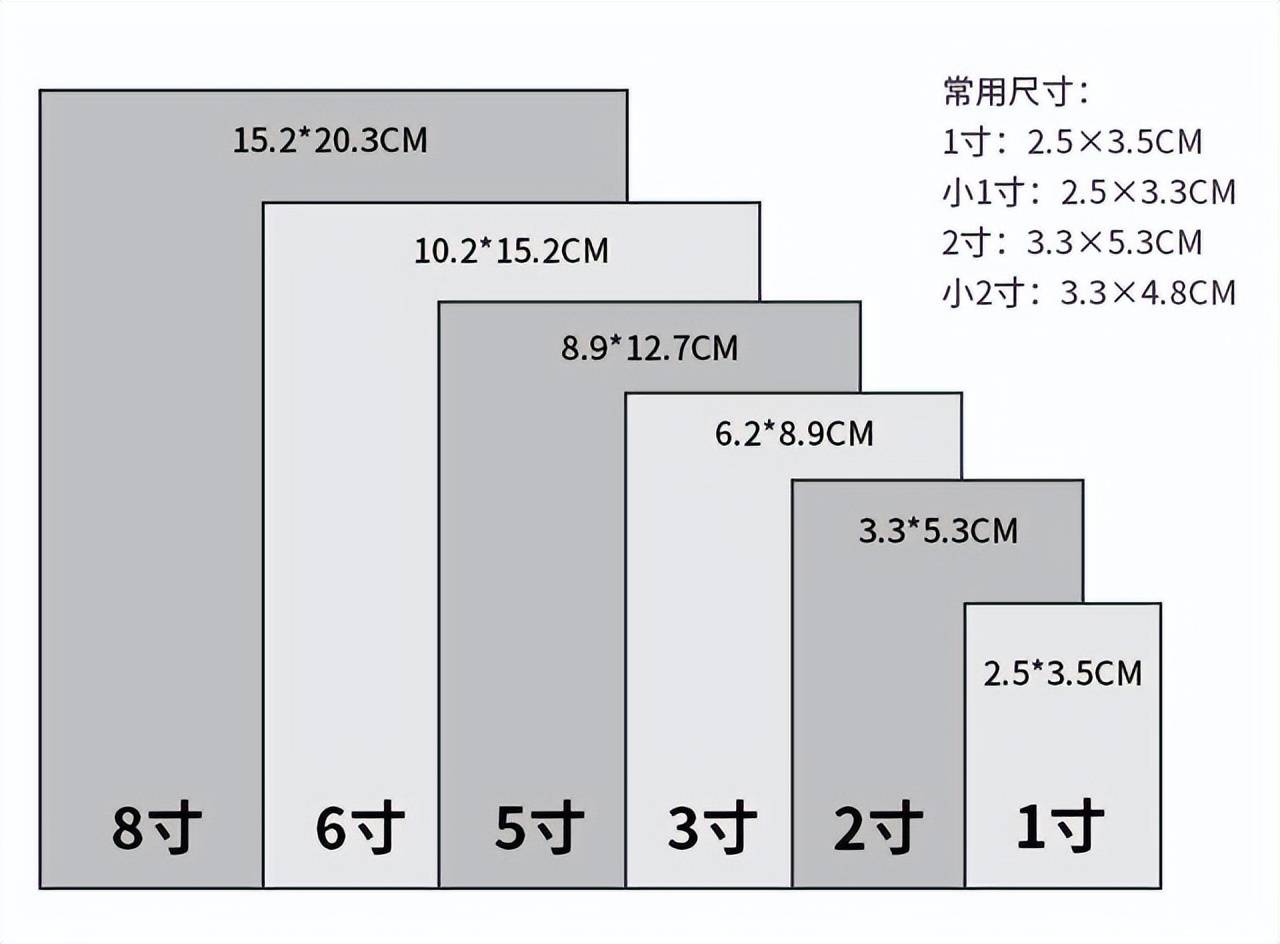
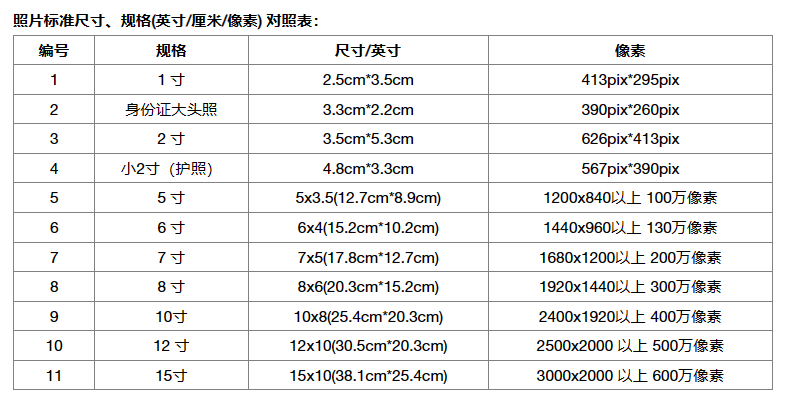
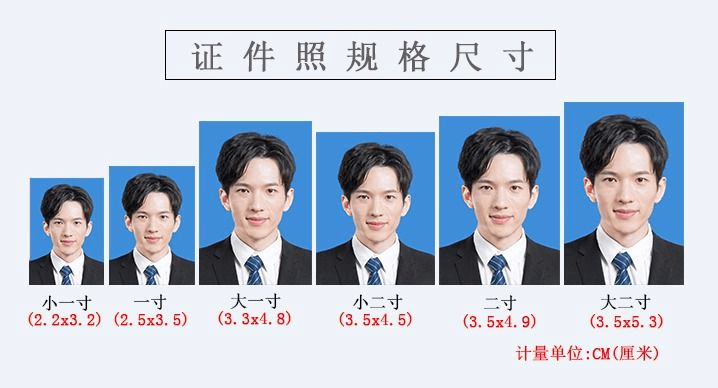
    我们常说的“x寸”是指照片的长边,例如:1寸(是指英寸)=2.54cm,5寸就是照片长2.54×5=12.7cm。

    1寸证件照尺寸为:2.5cm×3.5cm

    身份证大头照尺寸为:3.3cm×2.2cm,像素为390pix×260pix

    2寸证件照尺寸为:3.5cm×5.3cm

    小2寸(护照)尺寸为:4.8cm×3.3cm

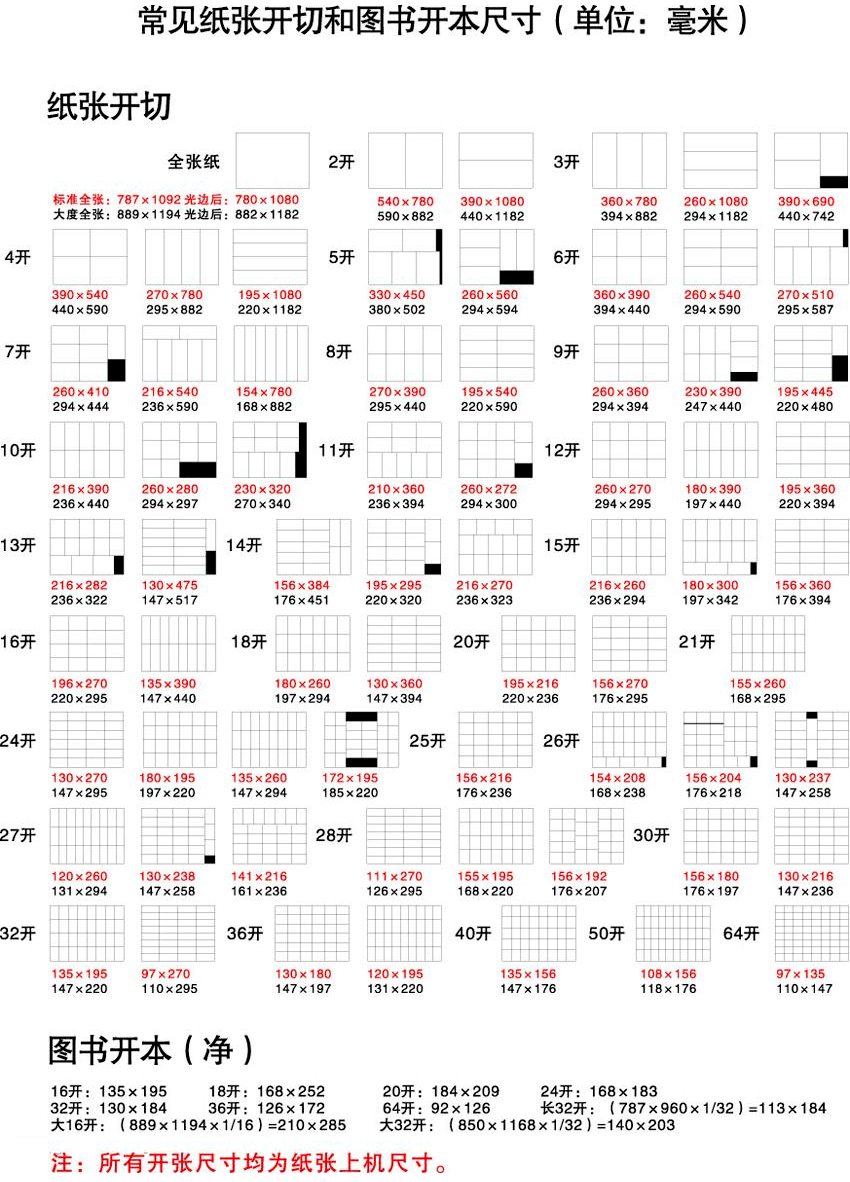
    ❈ 更多尺寸及分辨率数据详见下表

    08 其他印刷常用尺寸-常用尺寸、材质及重量

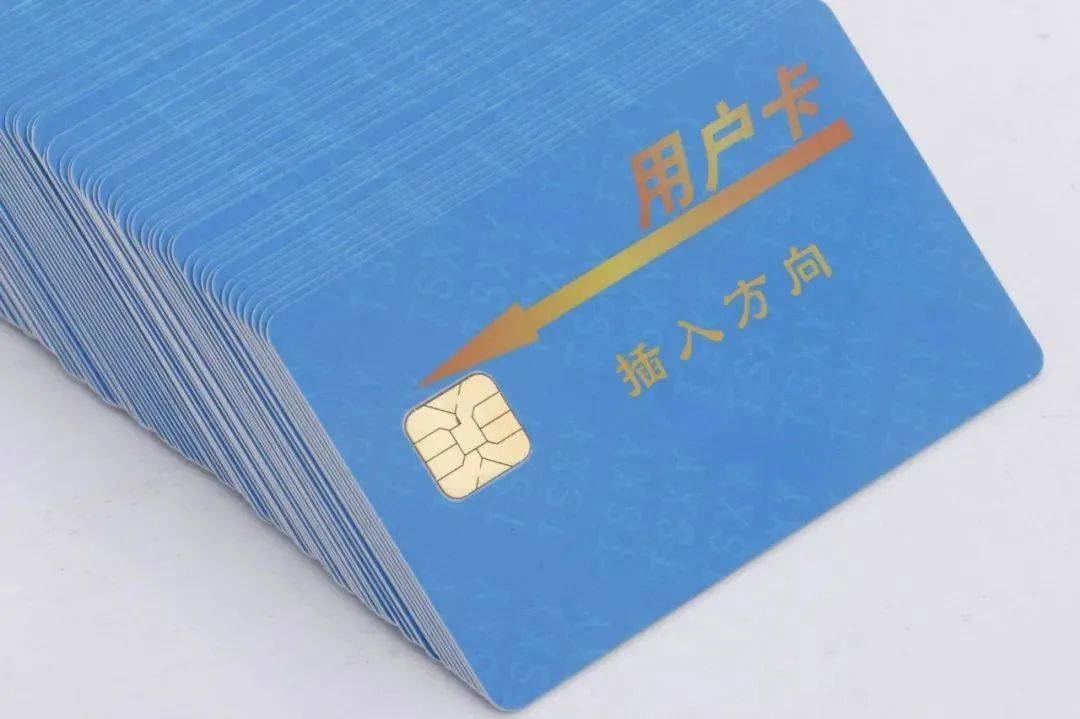
    IC卡

    标准尺寸为85.5mm×54mm,是制卡行业里使用最多的尺寸,可以很好地控制制作成本。

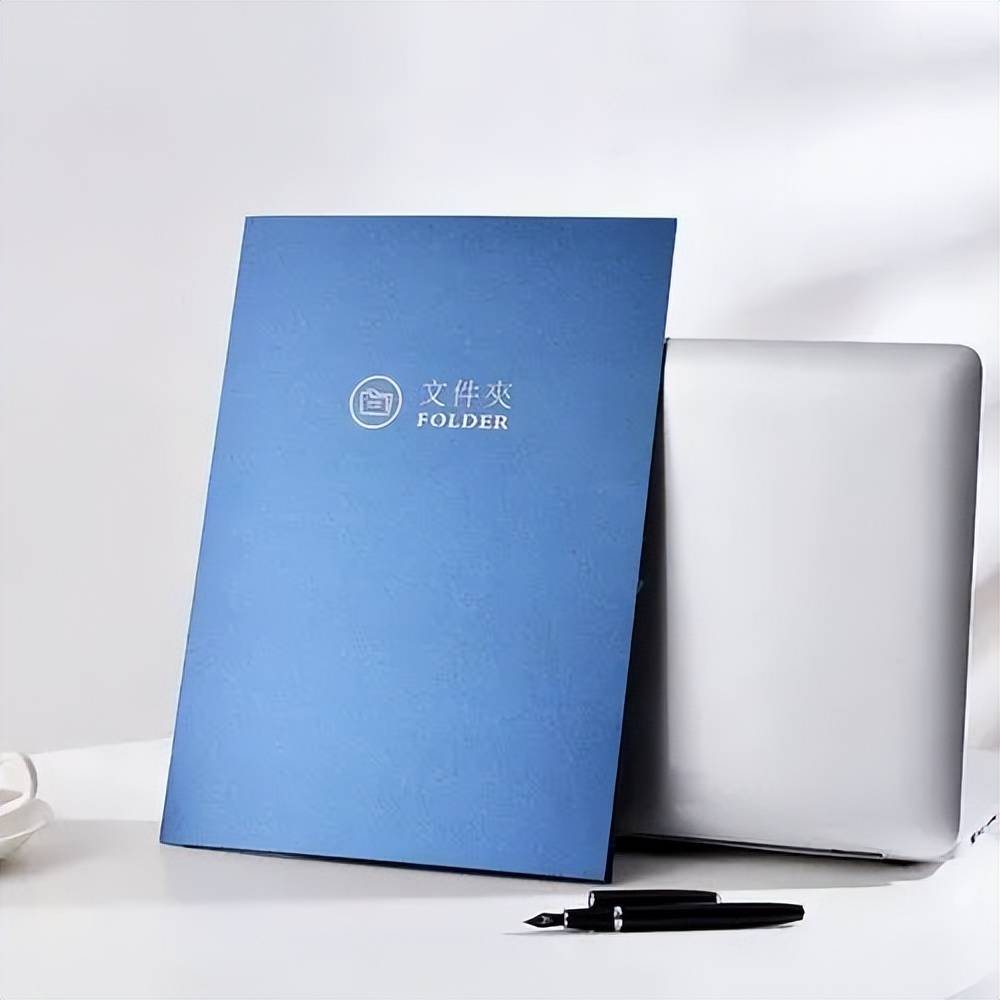
    文件封套

    标准尺寸为220mm×305mm,通常选用200g、250g、300g等较厚的纸张,例如铜版/哑粉纸,卡纸或艺术纸等。

    吊旗

    尺寸大小不一,一般有:14cm×21cm、20cm×30cm、30cm×45cm等几种常用规格,形状上有方有圆,上边多为方正,可根据实际需求裁切。

    信纸

    标准尺寸通常为:

    开度

    对应尺寸

    大16开

    21cm×28.5cm

    正16开

    19cm×26cm

    大32开

    14.5cm×21cm

    正32开

    13cm×19cm

    大48开

    10.5cm×19cm

    正48开

    9.5cm×17.5cm

    大64开

    10.5cm×14.5cm

    正64开

    9.5cm×13cm

  • 如何永久禁止win10更新(教你一键永久关闭自动更新服务)

    如何永久禁止win10更新(教你一键永久关闭自动更新服务)

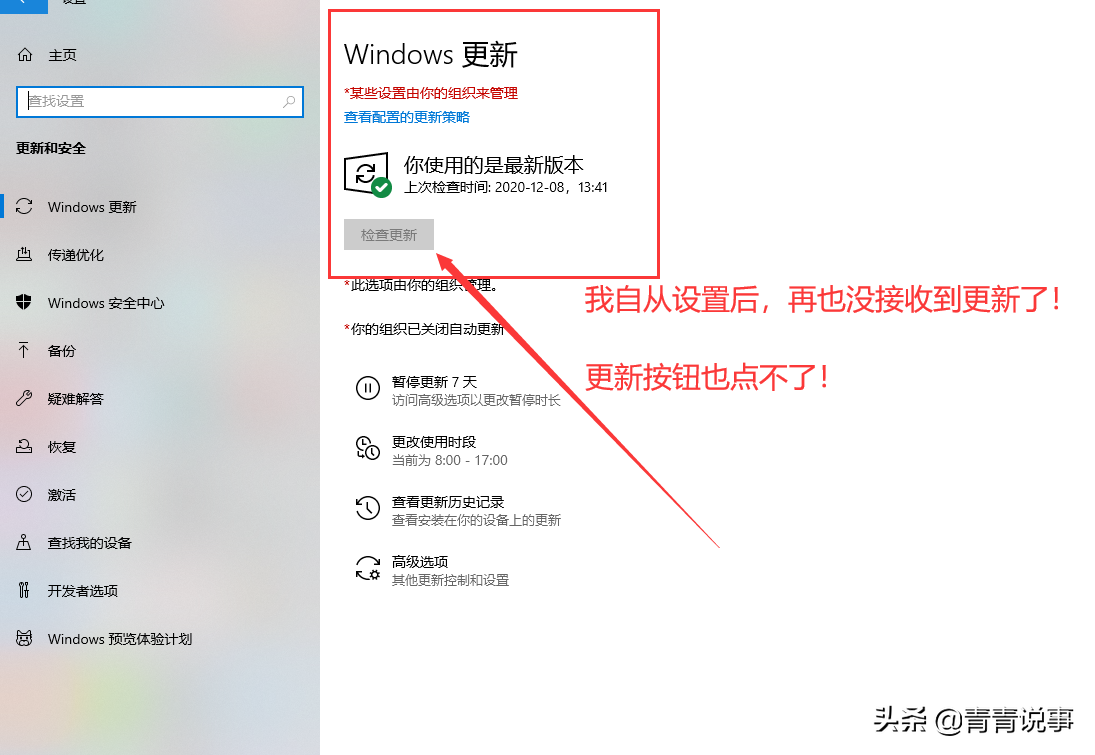
    我们在使用Win10系统中,明明记得自己关闭更新了,但是会发现,Win10的自动更新就像打不死的小强,不管怎么关闭,过一段时间之后还是会自动更新,并且还是强制更新!估计让不少小伙伴们心里不爽。

    今天我教给大家这篇彻底禁止Win10更新教程,百分百保证通过这些设置之后,彻底关闭我们电脑的Win10自动更新。有需要的小伙伴快去试试吧。搞定了,记得评论转发哦!!!

    废话不多说,开始我们今天的教程吧:

    一、到服务中关闭Win10自动更新

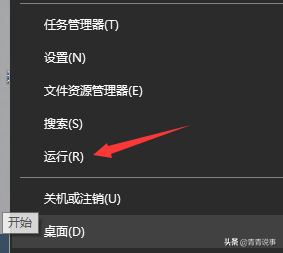
    ①、首先使用 Win + R 组合快捷键,打开运行对话框,也可以在左下角开始菜单图标上右键,运行—-

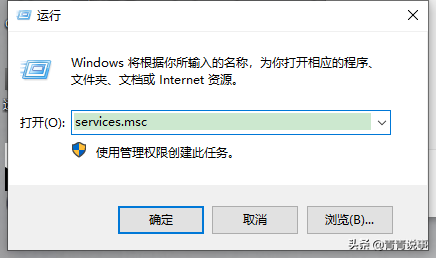
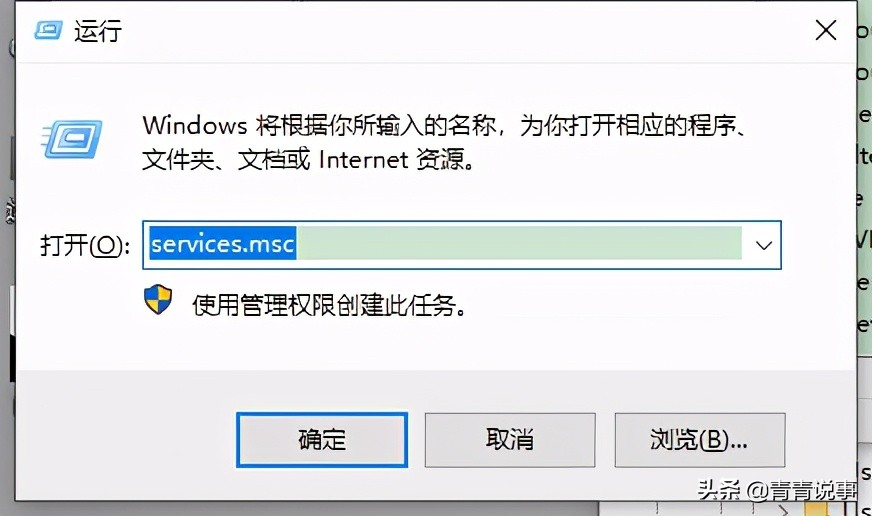
    然后输入命令 services.msc ,点击下方的“确定”打开服务。

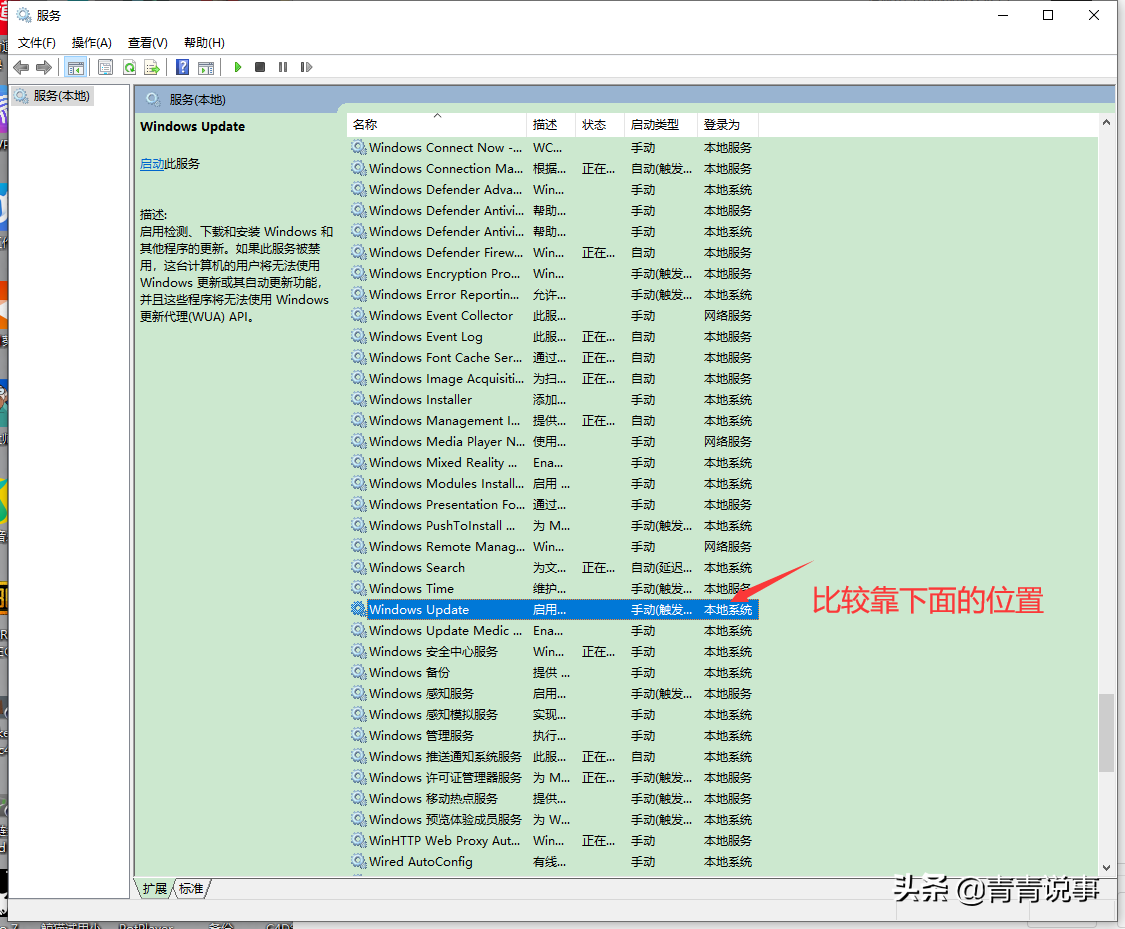
    ②、在服务设置中找到 「 Windows Update 」选项,并双击打开。

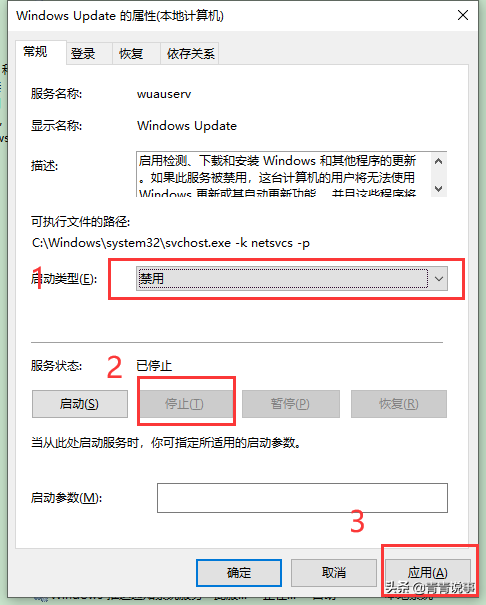
    ③、然后在Windows Update属性设置中,将启动类型改为「 禁用 」,再点击下方的「 停止 」,最后再点击底部的「 应用 」保存设置。

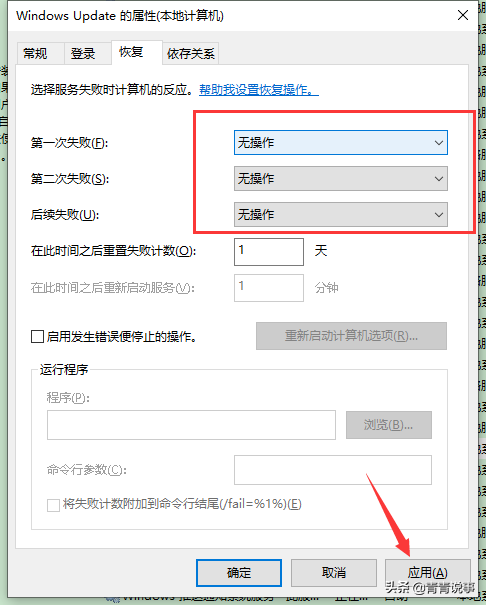
    ④、接下来再切换到「恢复 」选项,将默认的「重新启动服务 」改为「无操作 」,完成后点击下方的「应用 」

    二。到服务中关闭Win10所有的更新关联服务

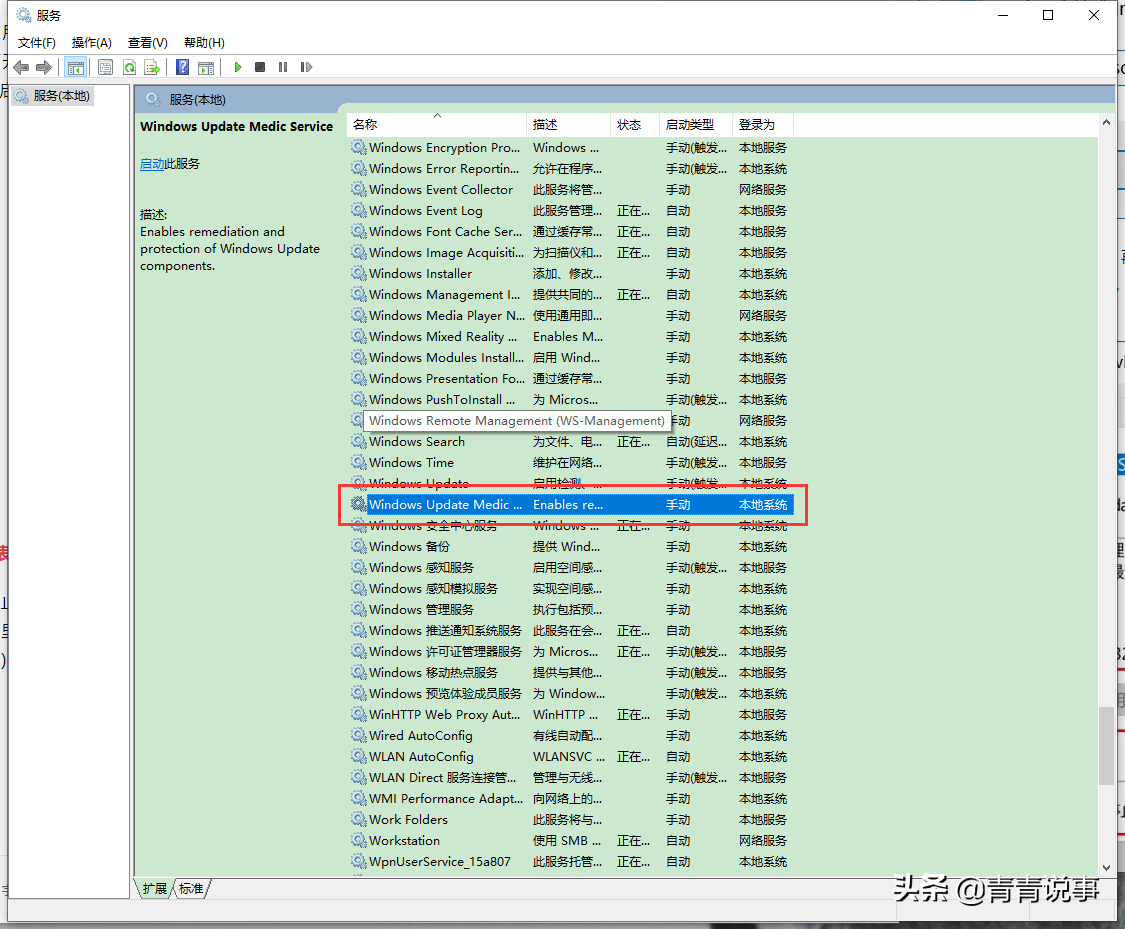
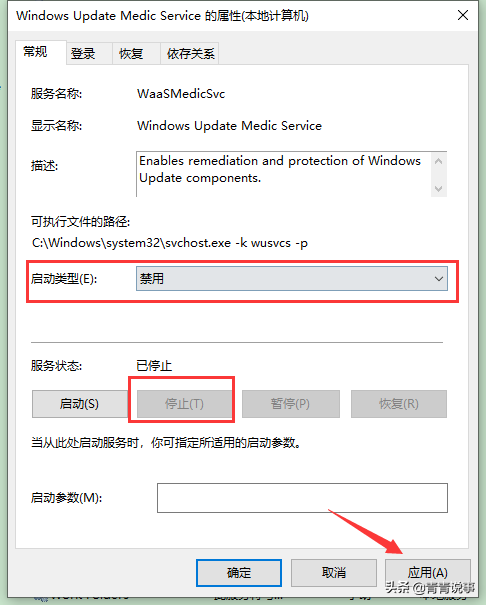
    ⑤、再次使用“WIN+R”组合快捷键打开运行操作框,输入命令“services.msc”,点击下方确定打开服务,然后在服务中找到“Windows Update Medic Service”选项,双击打开,将启动类型改为「禁用 」,最后点击「应用 」。

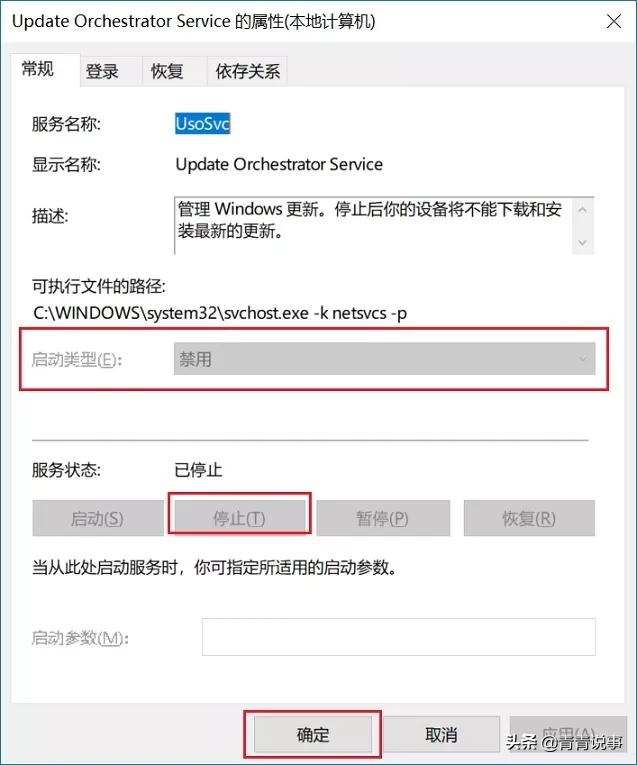
    ⑥、之后在Win10服务设置中,再找到“Update Orchestrator Service”服务选项,双击打开,将启动类型改为「禁用 」,并「停止 」,完成后,点击下方的“确定”保存就可以了。(没有可暂时不管他)

    三、到注册表中关闭Win10自动更新

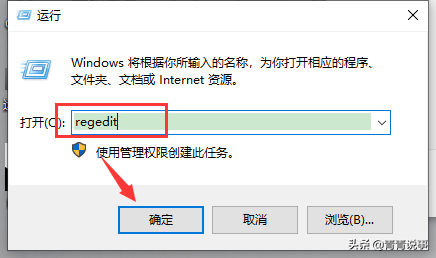
    ⑦、为了防止Win10的自动更新在之后还会死灰复燃(突然又偷偷启用了),我们还需要去注册表里设置一下。首先使用 Win + R 组合快捷键,打开运行对话框(和第一步操作一样的),然后输入命名 regedit ,然后点击下方的「 确定 」打开注册表。

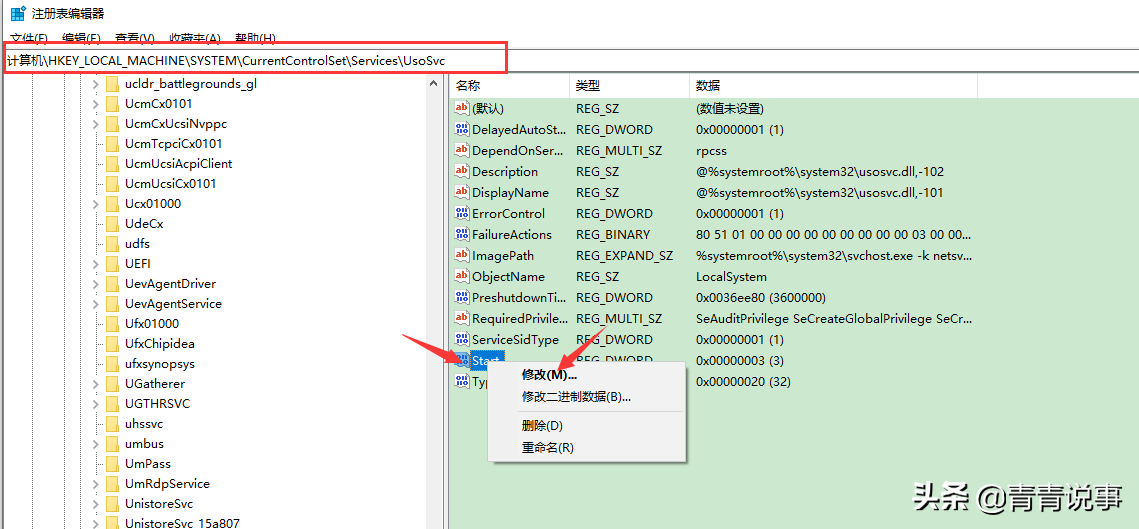
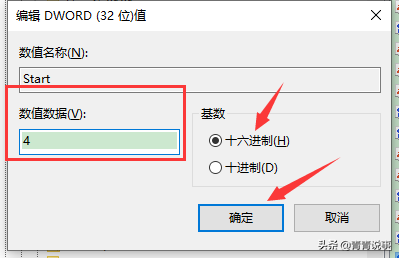
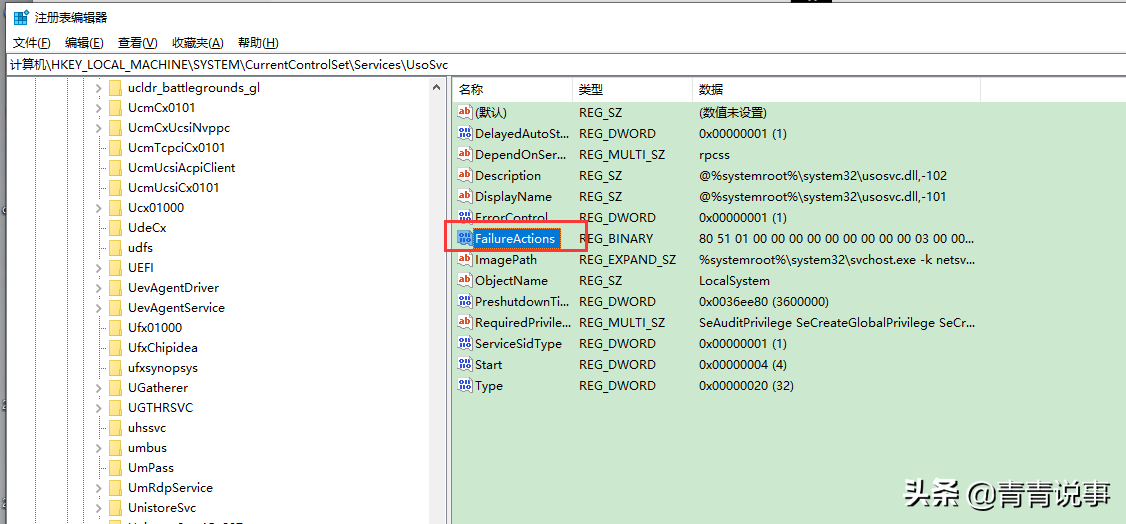
    ⑧、在注册表设置中,找到并定位到 [HKEY_LOCAL_MACHINESYSTEMCurrentControlSetServicesUsoSvc]。然后在右侧找到“Start”键,右键点击修改,把start值改成16进制,值改为“4”,然后点击「 确定 」保存数据。

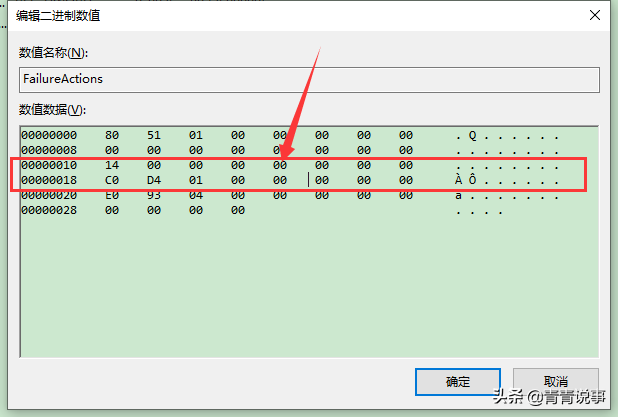
    ⑨、继续在右侧找到“FailureActions”键,右键点击修改该键的二进制数据,将“0010”、“0018”行的左起第5个数值由原来的“01”改为“00”,然后点击下方的“确定”即可。

    四、到组策略里关闭Win10自动更新服务

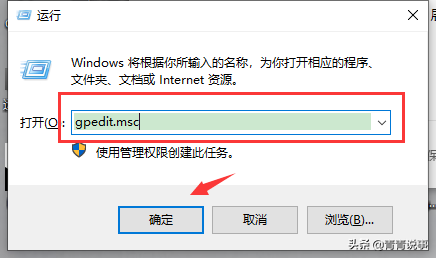
    ⑩、为了彻底杜绝Win10的自动更新死灰复燃,我们还可以去组策略中关闭Win10更新,具体操作是:使用 Win + R 组合快捷键打开运行命令操作框,然后输入“gpedit.msc”命令,并点击下方的确定,打开组策略编辑器。(打开方法同上)

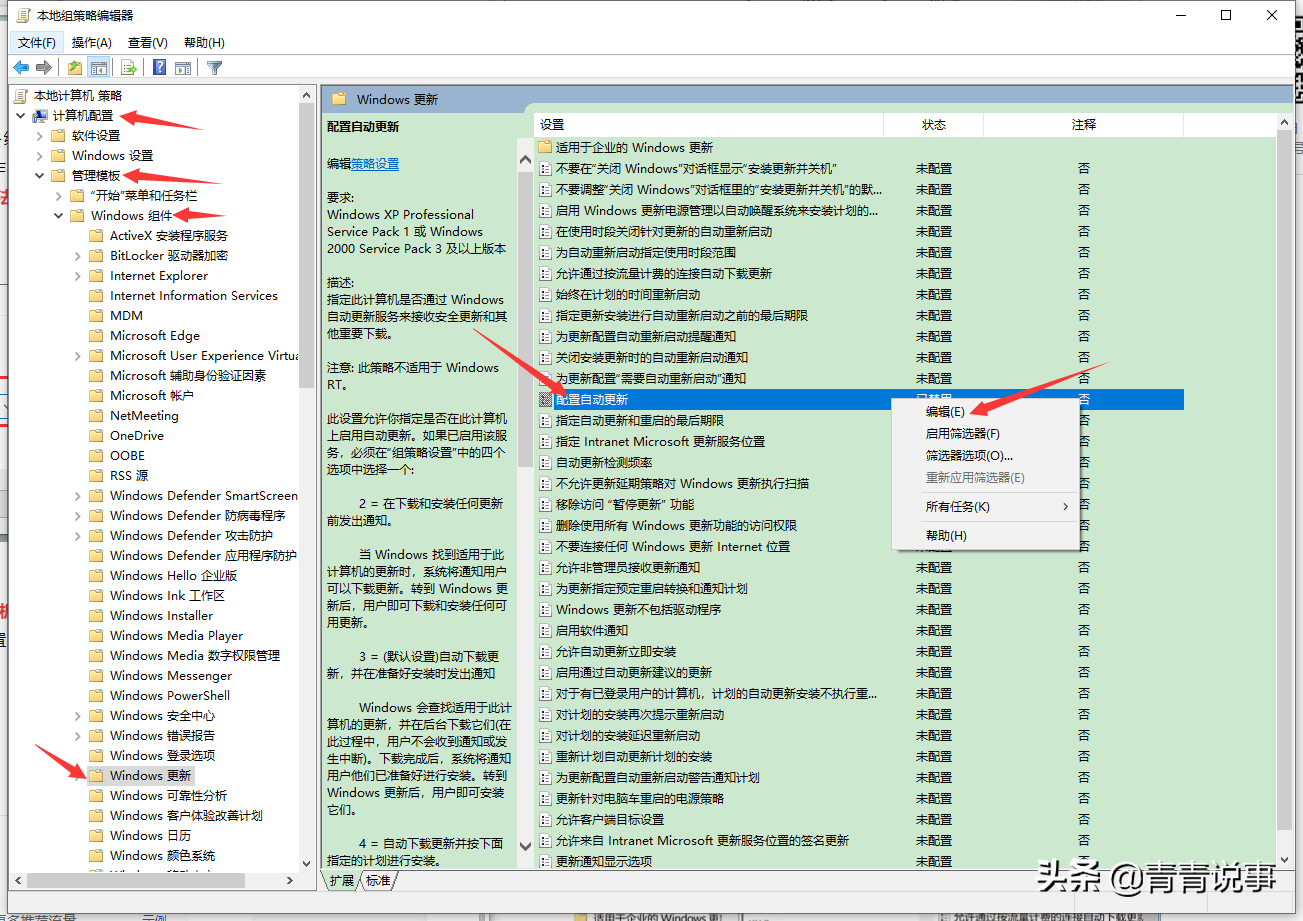
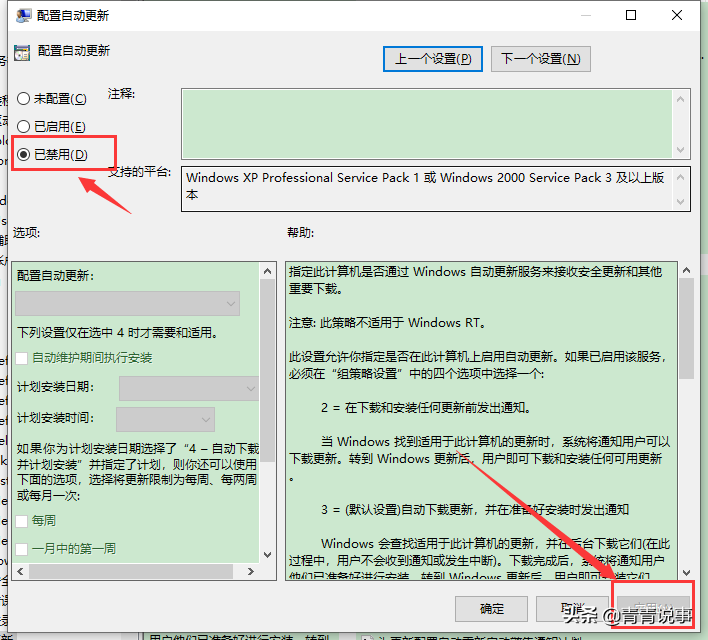
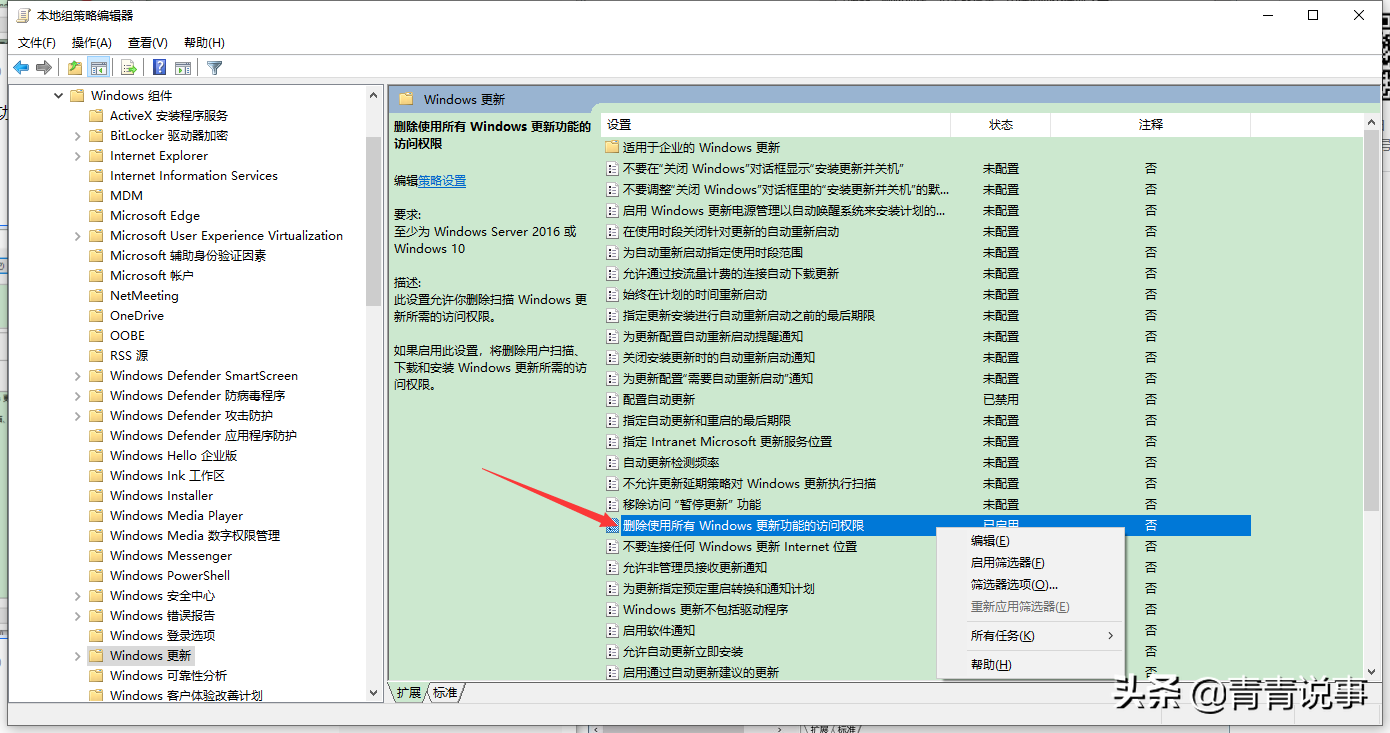
    ⑪、然后到组策略编辑器中,依次打开 —计算机配置 -> 管理模板 -> Windows组件 -> Windows更新 ,然后在右侧“配置自动更新”设置中,选中右键编辑,设置为“已禁用”并点击下方的“应用”保存即可。

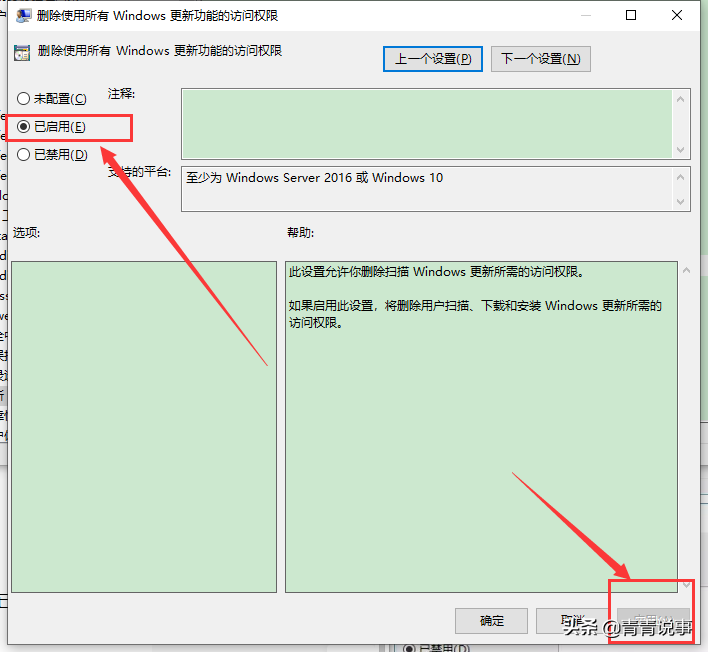
    ⑫、之后再找到“删除使用所有Windows更新功能的访问权限”,选择已启用,完成设置后,点击“应用”确定保存。

    五、到任务计划关闭Win10自动更新

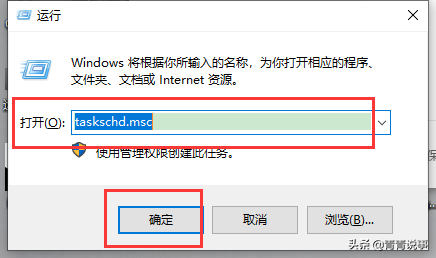
    ⑬、继续使用 Win + R 组合快捷键打开“运行操作框”,然后输入命令“taskschd.msc”,并点击下方的“确定”打开任务计划程序。

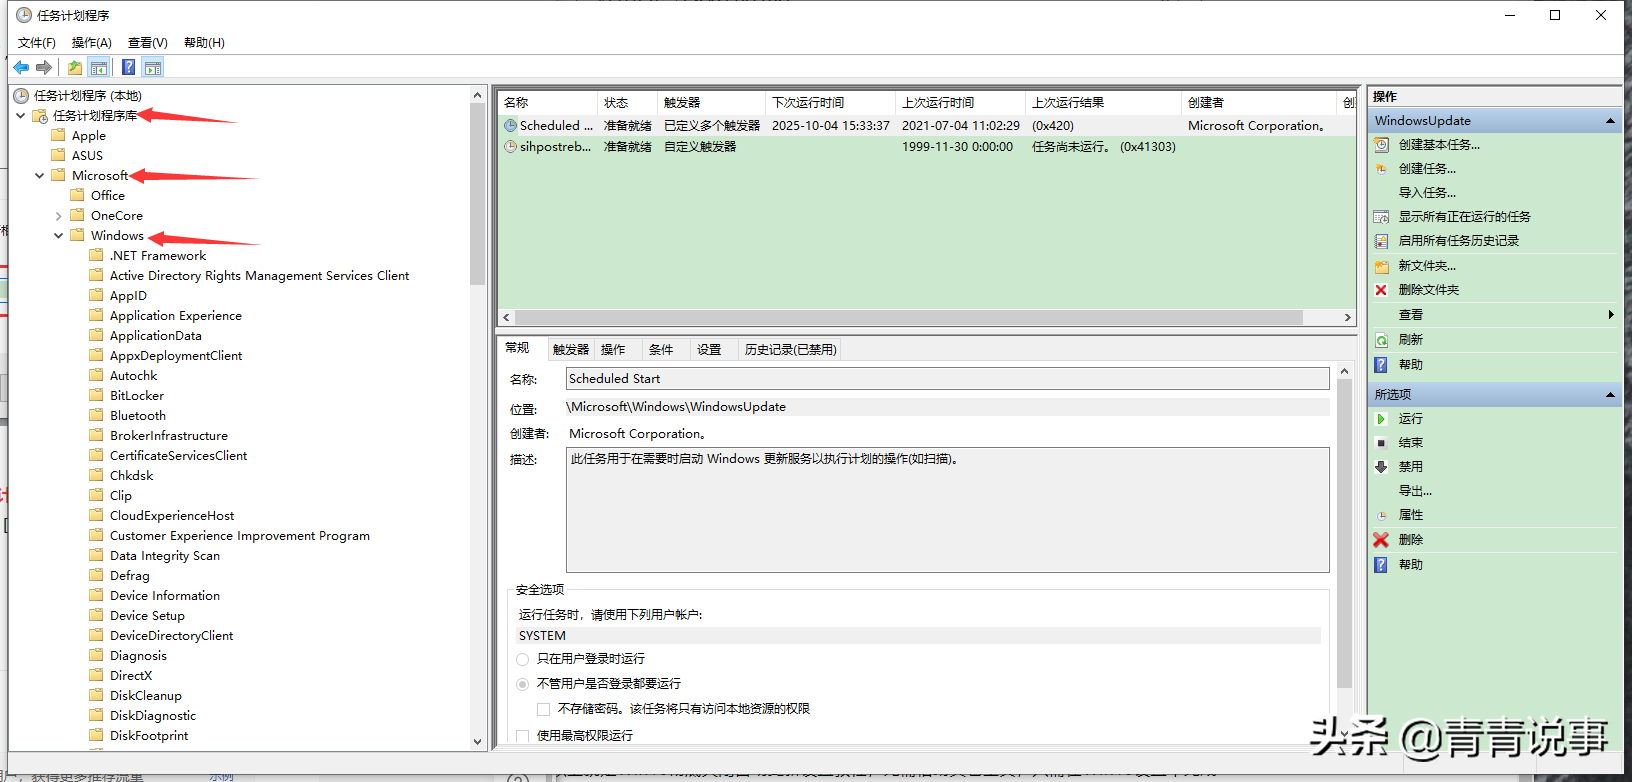
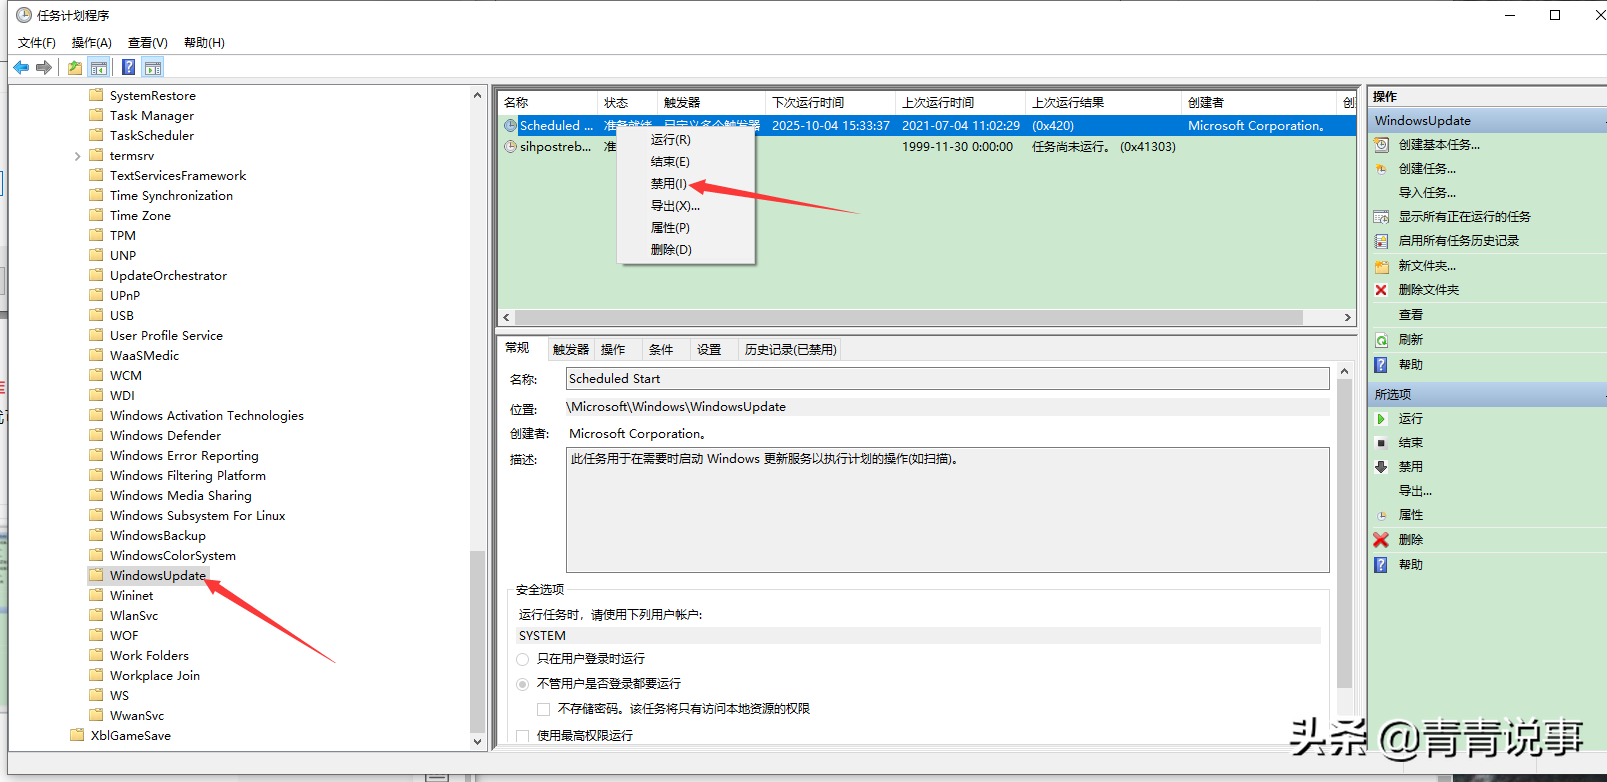
    ⑭、最后在任务计划程序的设置界面,依次展开 任务计划程序库 -> Microsoft -> Windows -> WindowsUpdate,把里面的项目都右键设置为 [ 禁用 ] 就可以了。

    六、写在后面的话

    以上教程就是彻底关闭Win10自动更新设置教程,不需要你借助其它工具,只需你在Win10设置中完成一遍操作即可。

    我们为了防止Windows Update自动更新死灰复燃,我们在服务、注册表、组策略、计划任务中,全部进行堵截,从而可以实现彻底屏蔽Win10自动更新的目的。


    [collapse title=”转载来源”]

    https://www.yangfanhao.com/n/703056.html

    [/collapse]

  • Cloudflare Tunnel内网穿透实现Windows远程桌面

    Cloudflare Tunnel内网穿透实现Windows远程桌面

    前言

    个人经常会有远程Windows的需要,没有找到中意的远程软件

    用过向日葵,三天两头服务器奔溃,账户莫名登录不上,直接劝退。

    TeamViewer就厉害了,识别到国内IP就是特供版,不验证手机号直接不让用,也劝退了。

    偶然看到Cloudflare Tunnel穿透,配合域名,通过windows远程桌面就可以直接远程了

    被控端电脑配置

    配置方法我分为2种,

    一种是把Cloudflare Tunnel安装在OpenWrt路由器上,家庭局域网内的设备可以直接在Cloudflare 官网后台添加rdp协议

    推荐使用这种方法,优点是可直观在Cloudflare 操作,家里电脑不需要做任何配置,简单方便

    另一种方法是直接在电脑上下载Cloudflare可执行文件,通过cmd命令配置。

    这种方法稍微比较复杂麻烦,比较折腾。

    2种办法原理都一样,无非都是先创建好Tunnels,再建一条Routes,使用域名通过rdp协议映射到内网的机器上。

    第二种方法可参考以下2位博主的文章:

    [alert]

    https://blog.dollcode.cn/cloudflared-tunnel-rdp

    https://iecho.cc/2022/05/18/access-internal-services-through-Cloudflare-tunnel/

    [/alert]

    这里主要讲第一种方法,开始之前要在OpenWrt上使用Cloudflared(Zero Trust) 实现内网穿透。具体教程在这里:

    https://sirenyan.cn/archives/1304

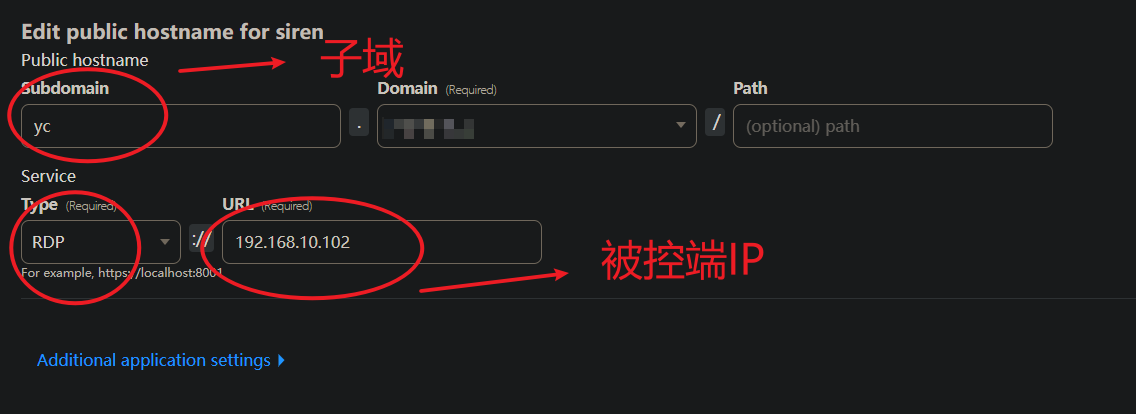
    这一步完成之后,在Cloudflared后台添加一条Public hostnames,如图:

    [alert]

    Subdomain:可以自定义

    Type选择:RDP

    URL填写内网需要被控电脑的IP

    [/alert]

    完成之后就可以在控制端设置了。

    控制端

    下载可执行文件:https://github.com/cloudflare/cloudflared/releases,并在目录打开 cmd。输入如下命令,即可启动

     cloudflared.exe access rdp --hostname <域名> --url localhost:<映射至本地的端口>

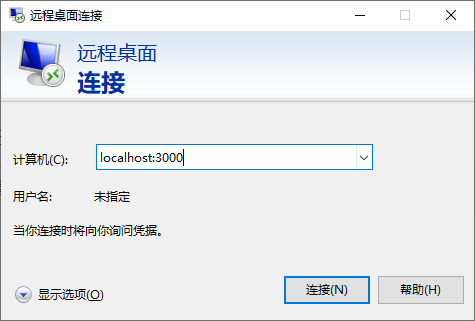
    hostname后面的<域名> 需要填写CF中设置的子域,比如yc.xx.com,url 填写的是控制端的IP和端口,不是被控端的IP。localhost:3000

    随后,打开 RDP 客户端,填写 localhost:<本地端口> 即可访问到远程桌面了。

    [alert title=”注意”]

    如果此处端口使用 3389,Windows 自带的 RDP 客户端会阻止连接,我们可以:

    1. 访问 127.0.0.2,它其实是 127.0.0.1 的另一个别名。
    2. 换一个端口。
    3. 使用兼容性设置,让 mstsc.exe 以另一个系统环境运行。

    [/alert]

    总结

    使用Cloudflare Tunnel 远程桌面,经过测试速度一般,延迟很高,只适合作为学习折腾。

    教程结束

  • 超级详细 步步有图 通过KODI 观看IPTV电视直播 手把手教程

    超级详细 步步有图 通过KODI 观看IPTV电视直播 手把手教程

    插件的安装

    PVR IPTV Simple Client插件的安装

    本文是通过KODI 插件库中的PVR IPTV Simple Client插件进行IPTV的播放的,所以我们首先要进行插件的安装。

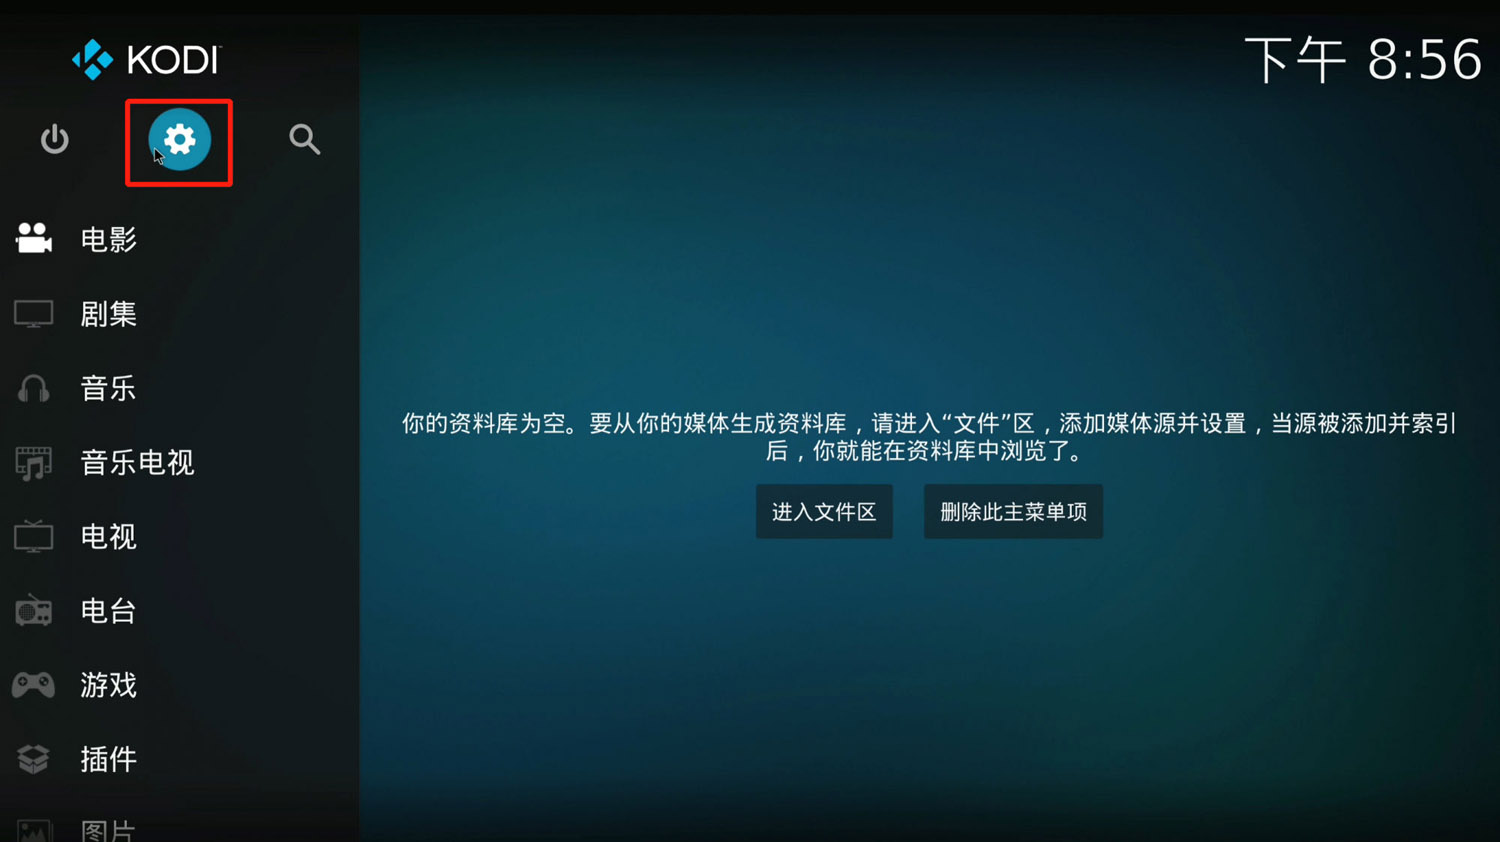
    ▲点击KODI主页面的的设置按钮,进入设置界面。

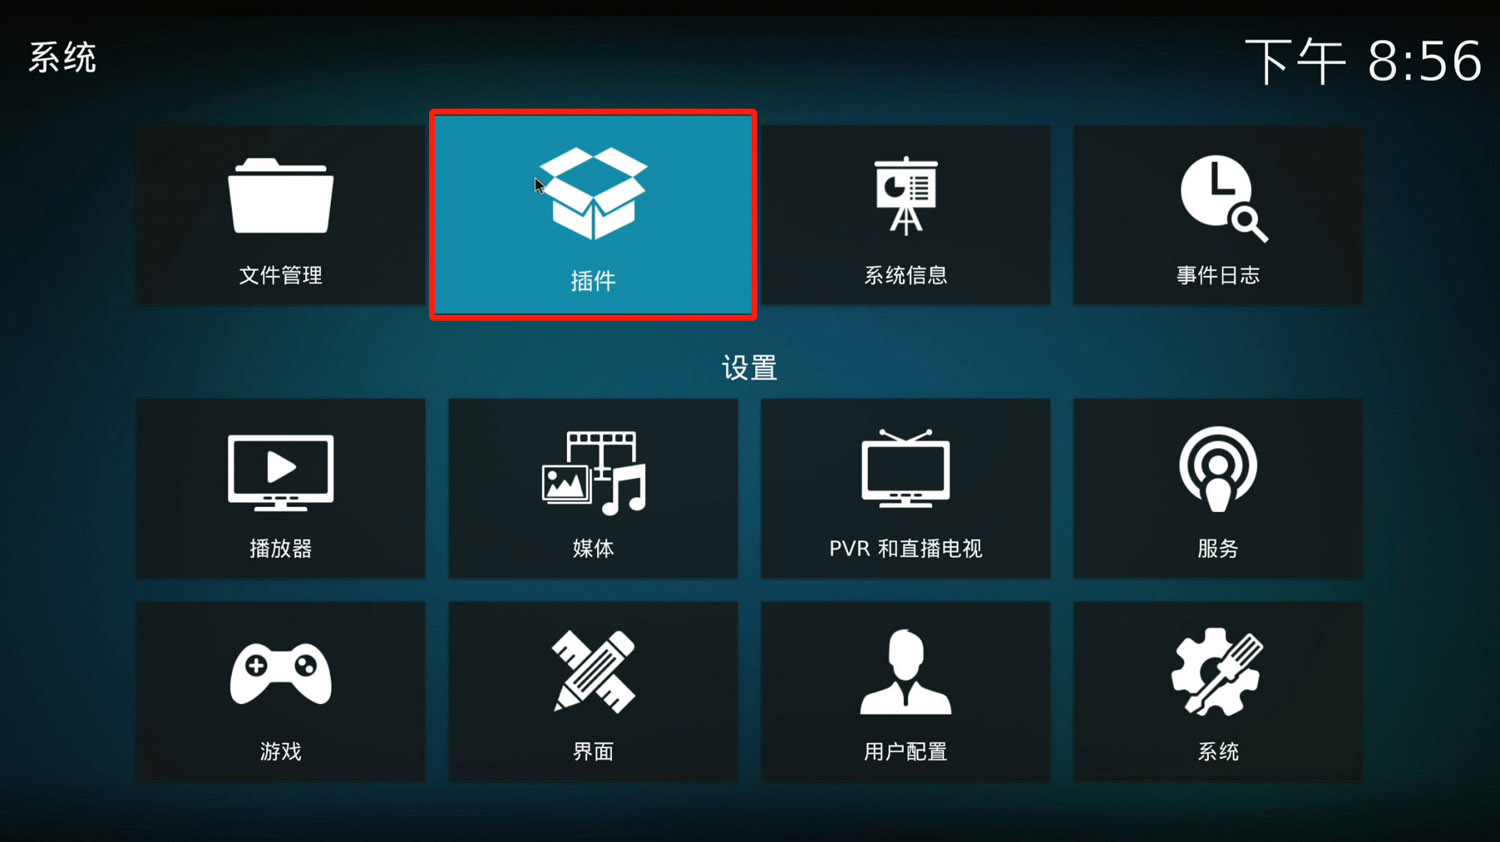
    ▲点击插件按钮,进入插件页面。

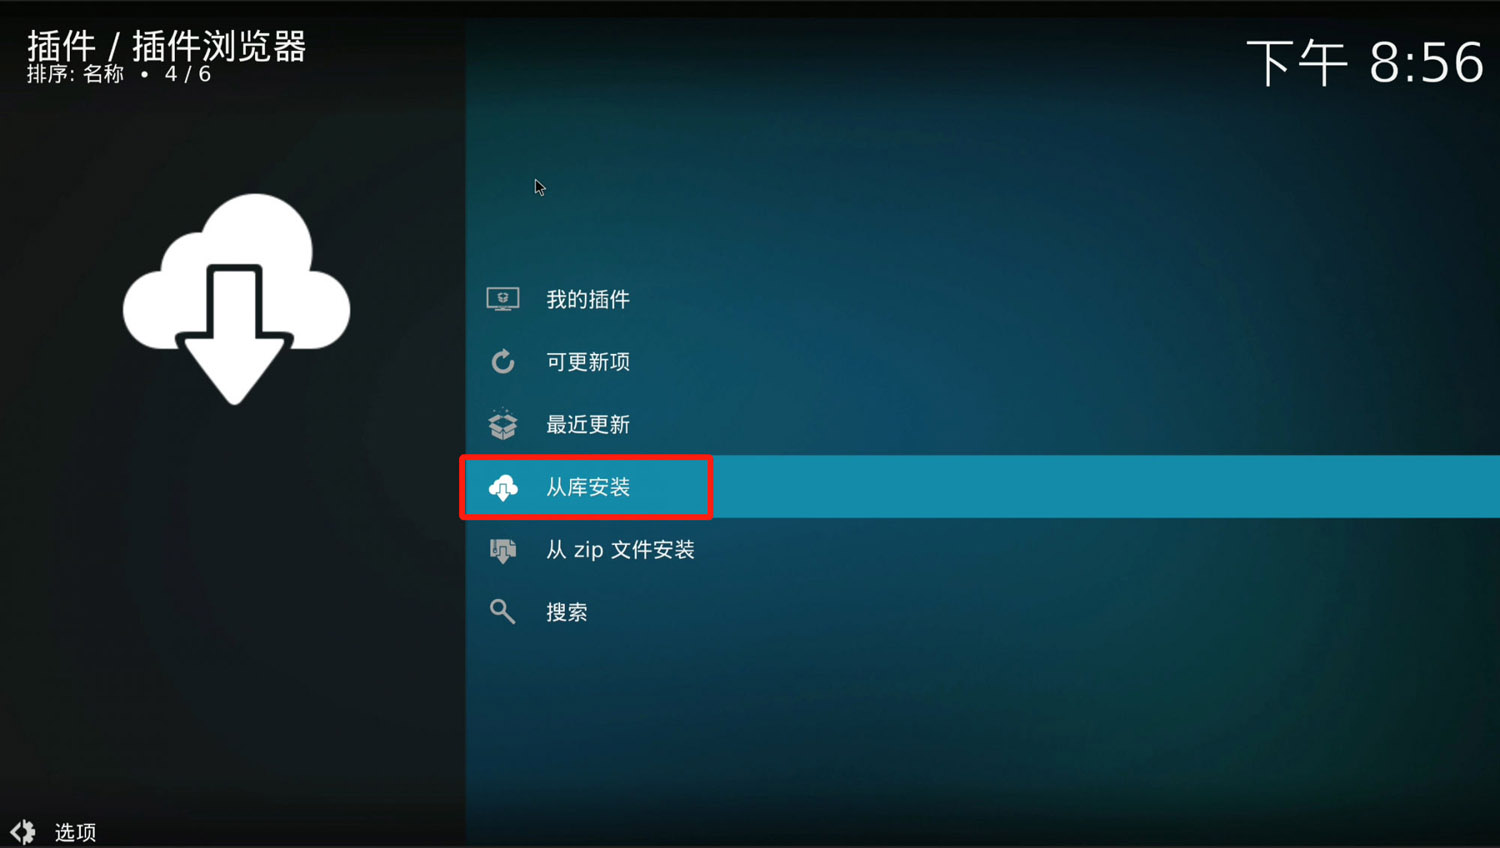
    ▲选择从库安装。

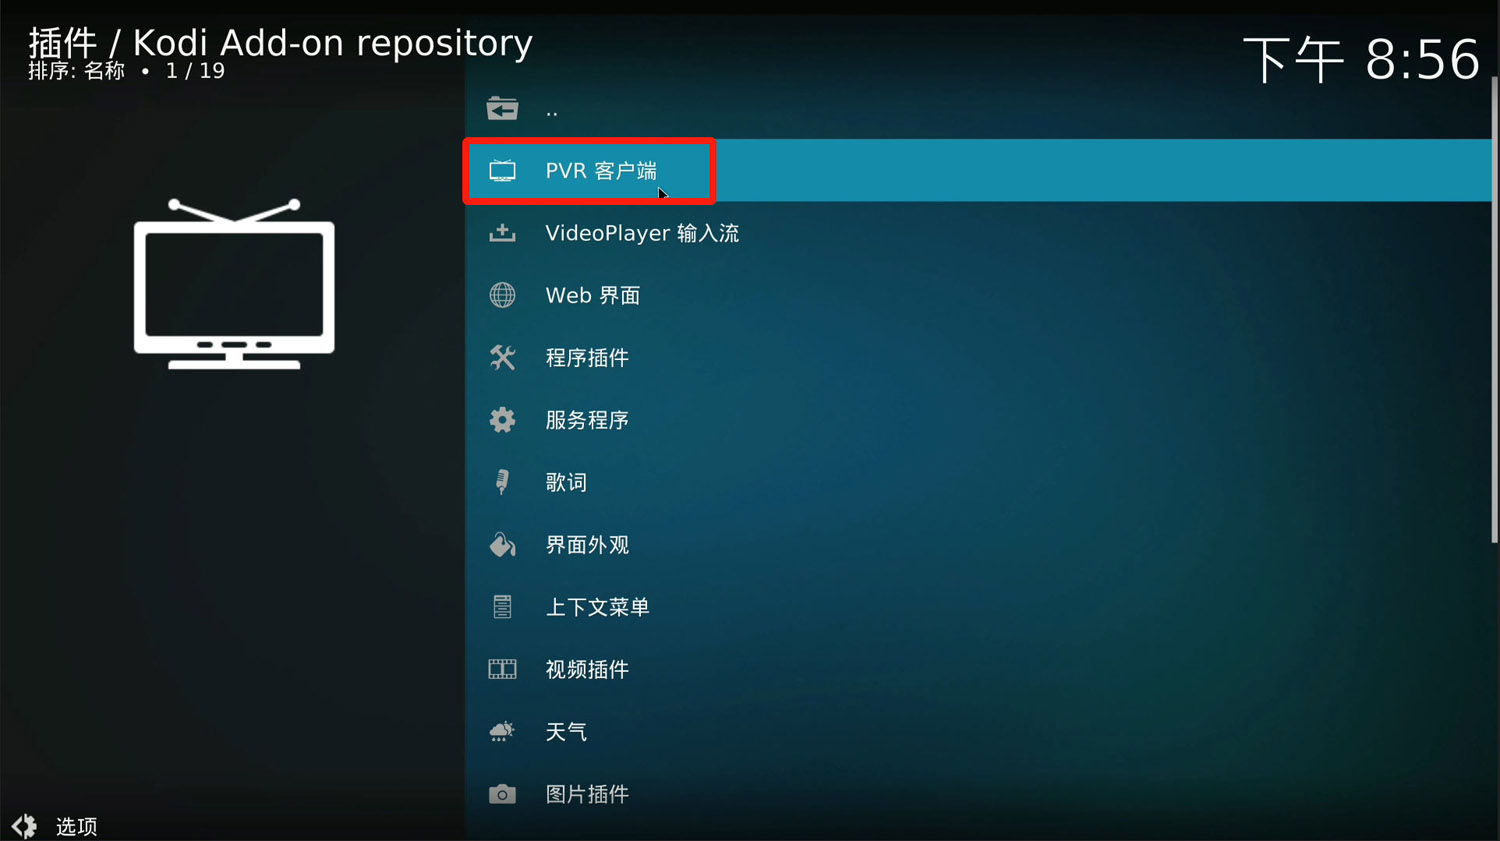
    ▲选择PVR客户端。

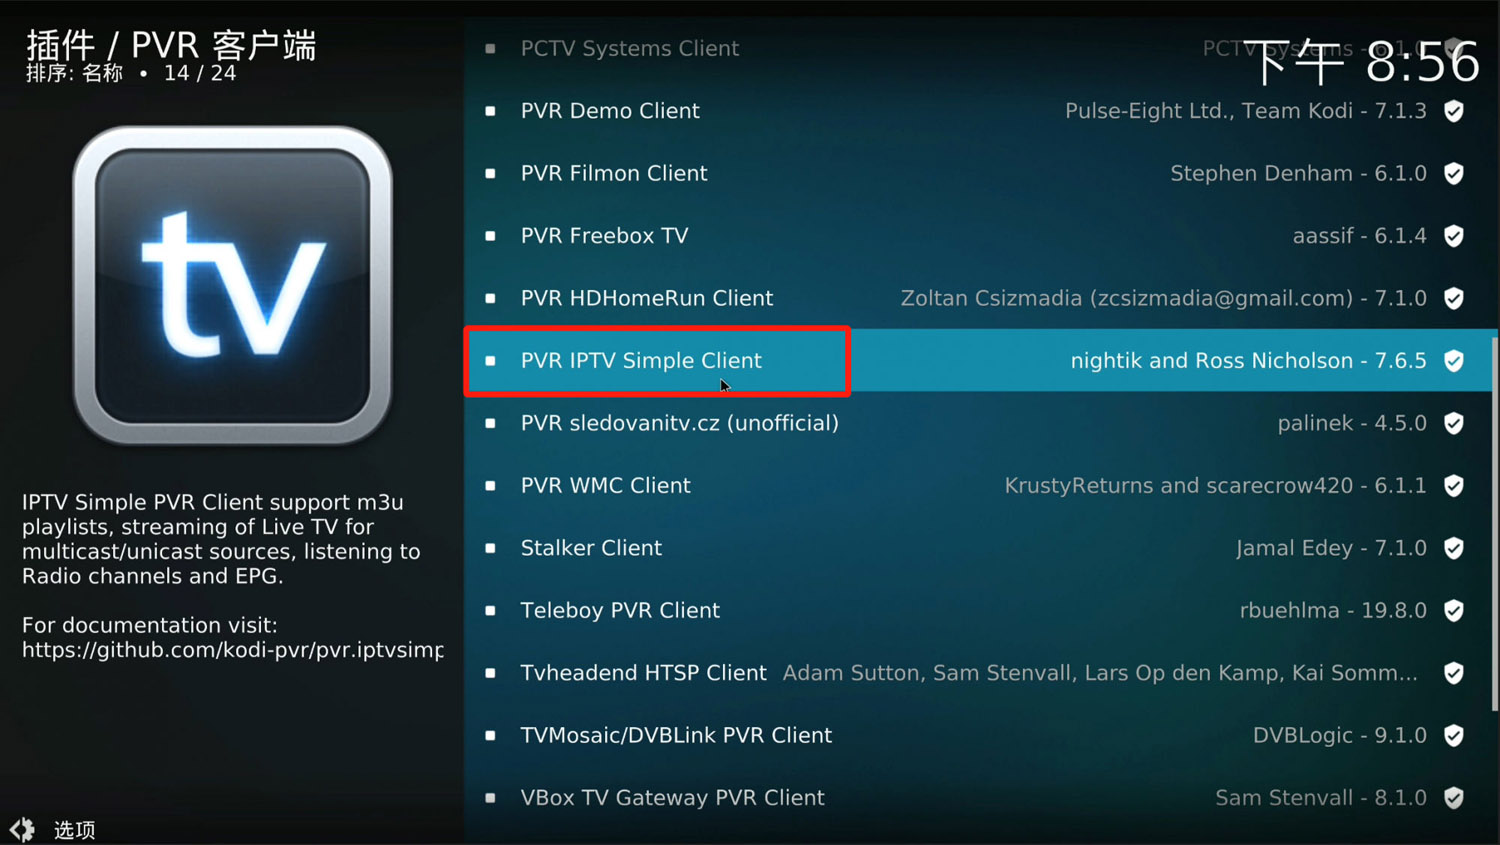
    ▲向下拉,找到PVR IPTV Simple Client插件。

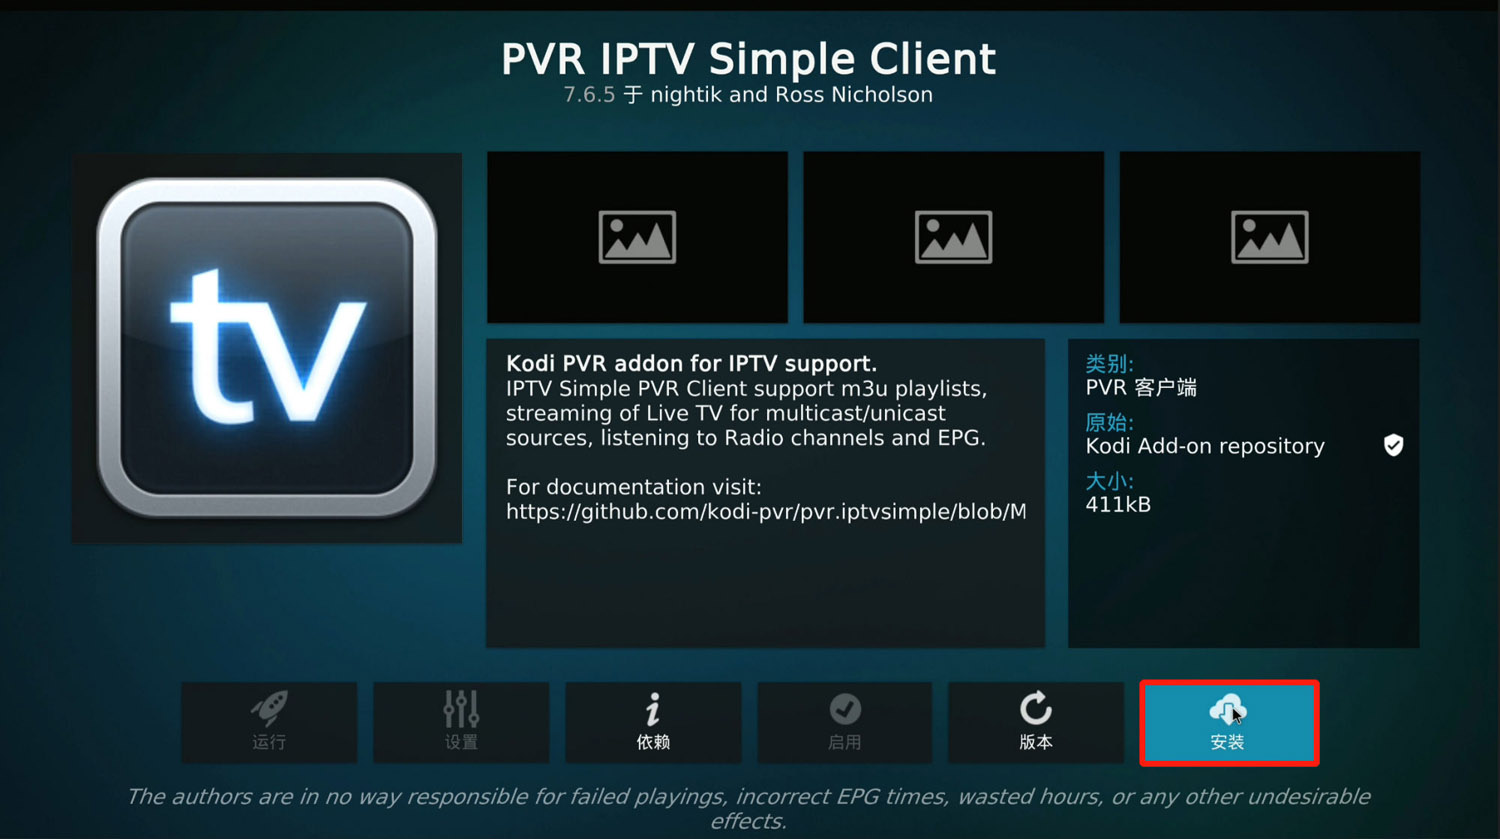
    ▲点击安装。

    视频源的加载与播放

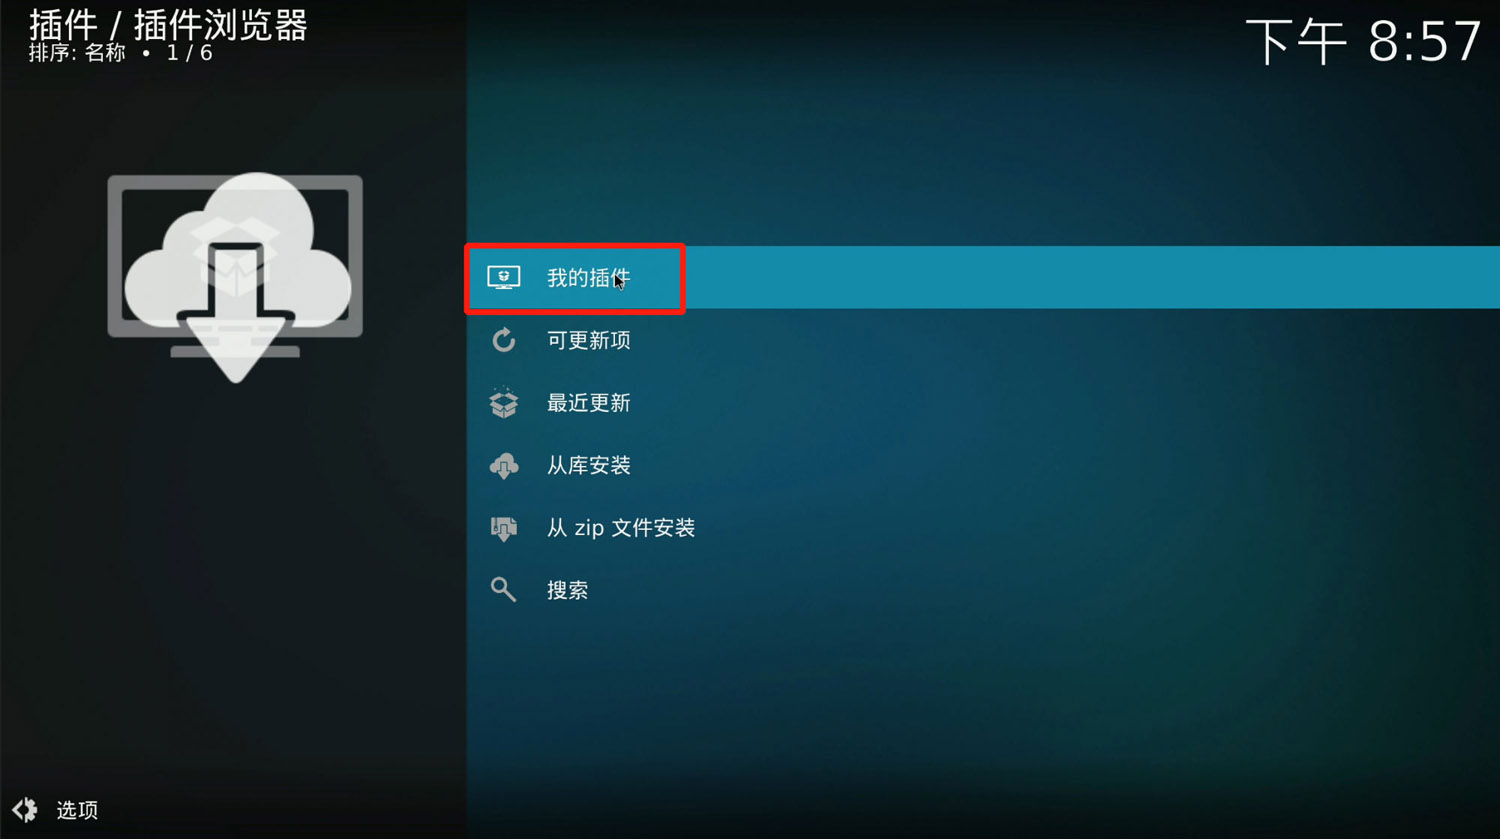
    ▲安装结束后,回到插件主界面,选择我的插件。

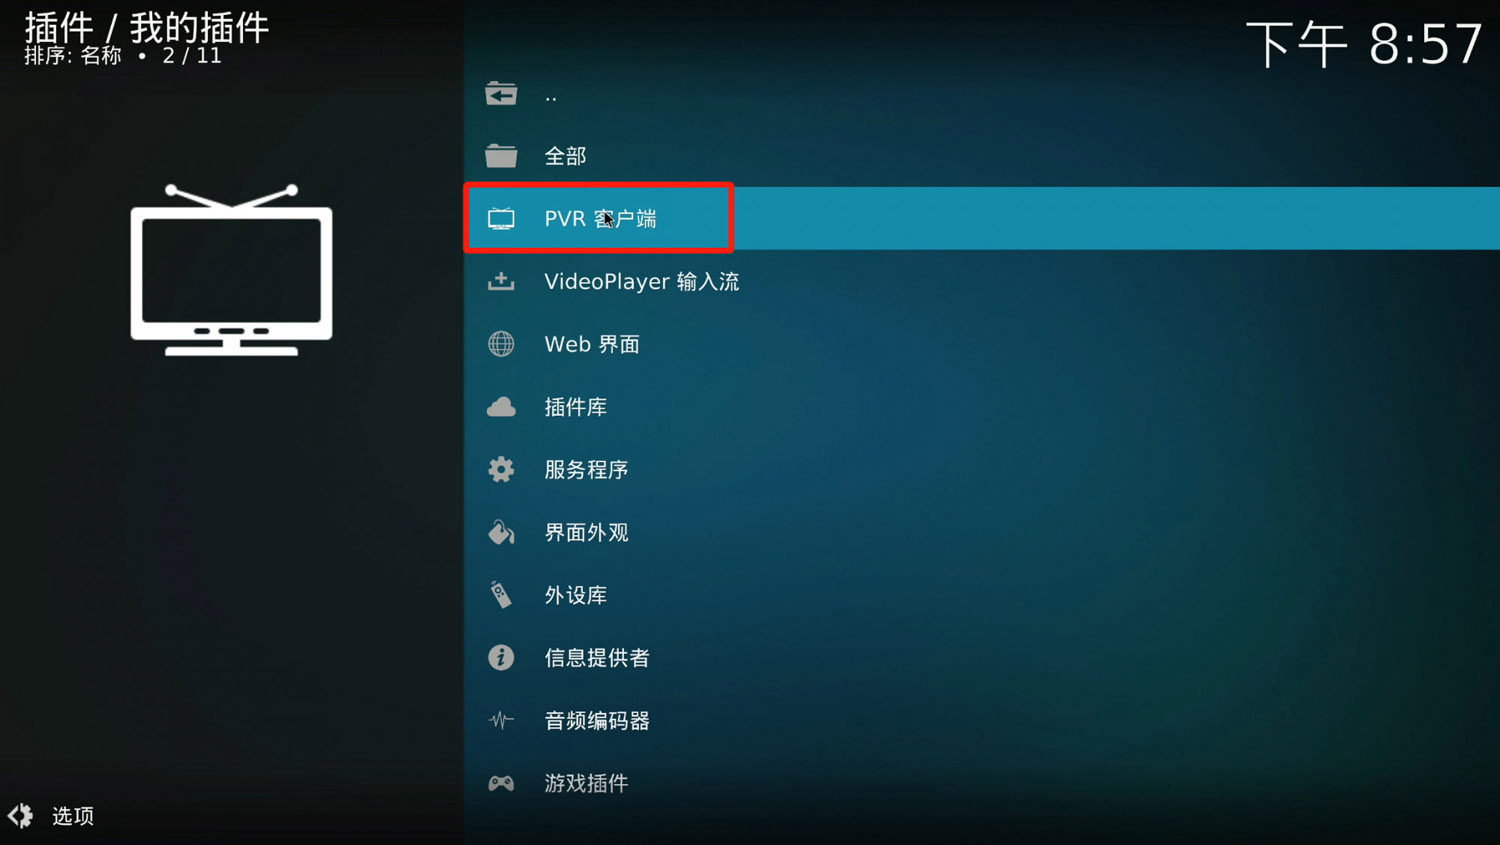
    ▲选择PVR客户端。

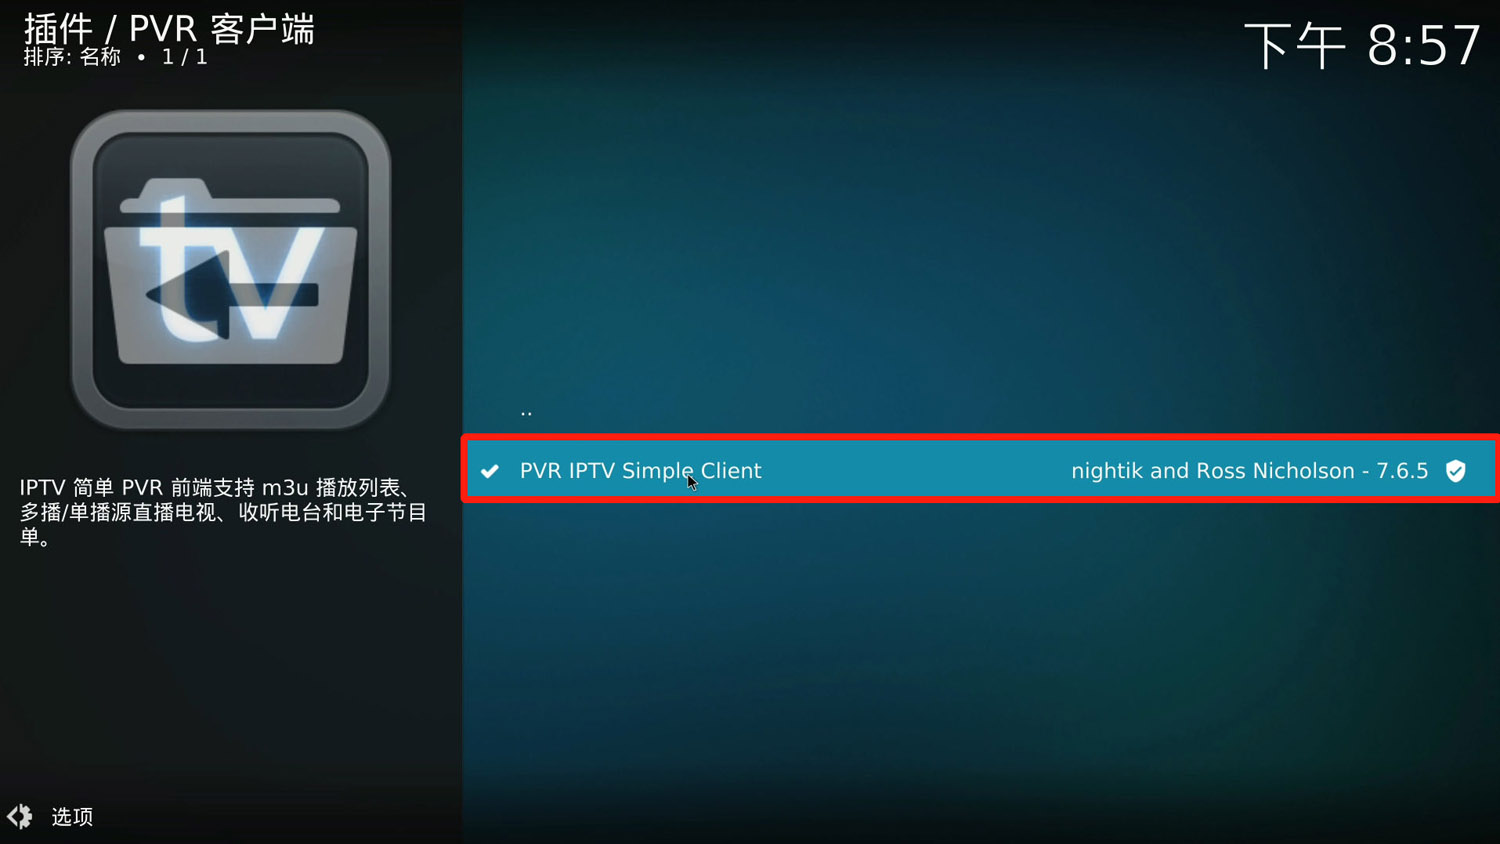
    ▲目前只安装了PVR IPTV Simple Client插件,所以直接选就好了。

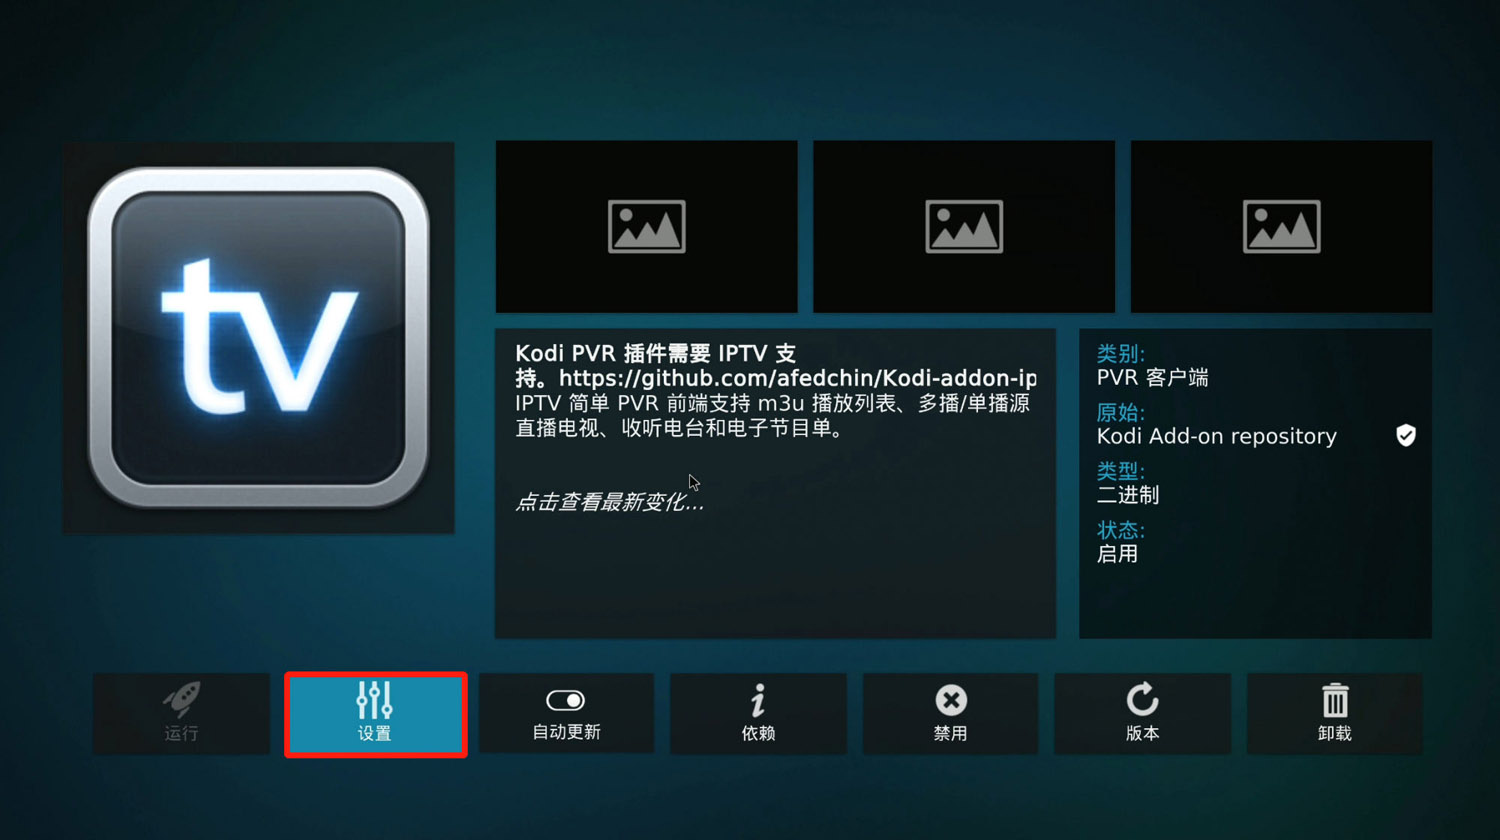
    ▲点击设置。

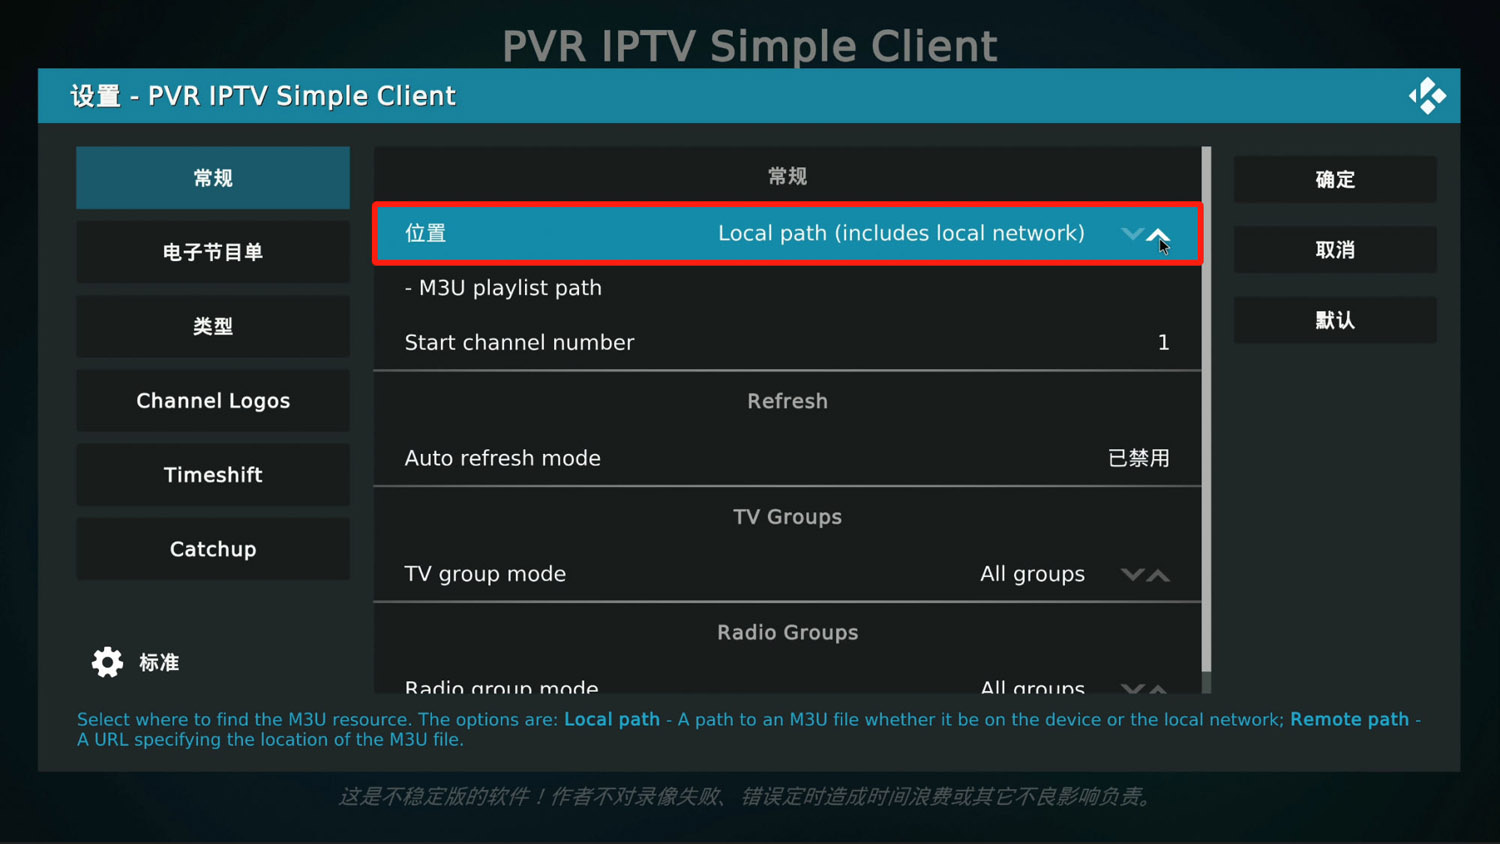
    ▲将常规-位置部分改到local path(本地路径)。

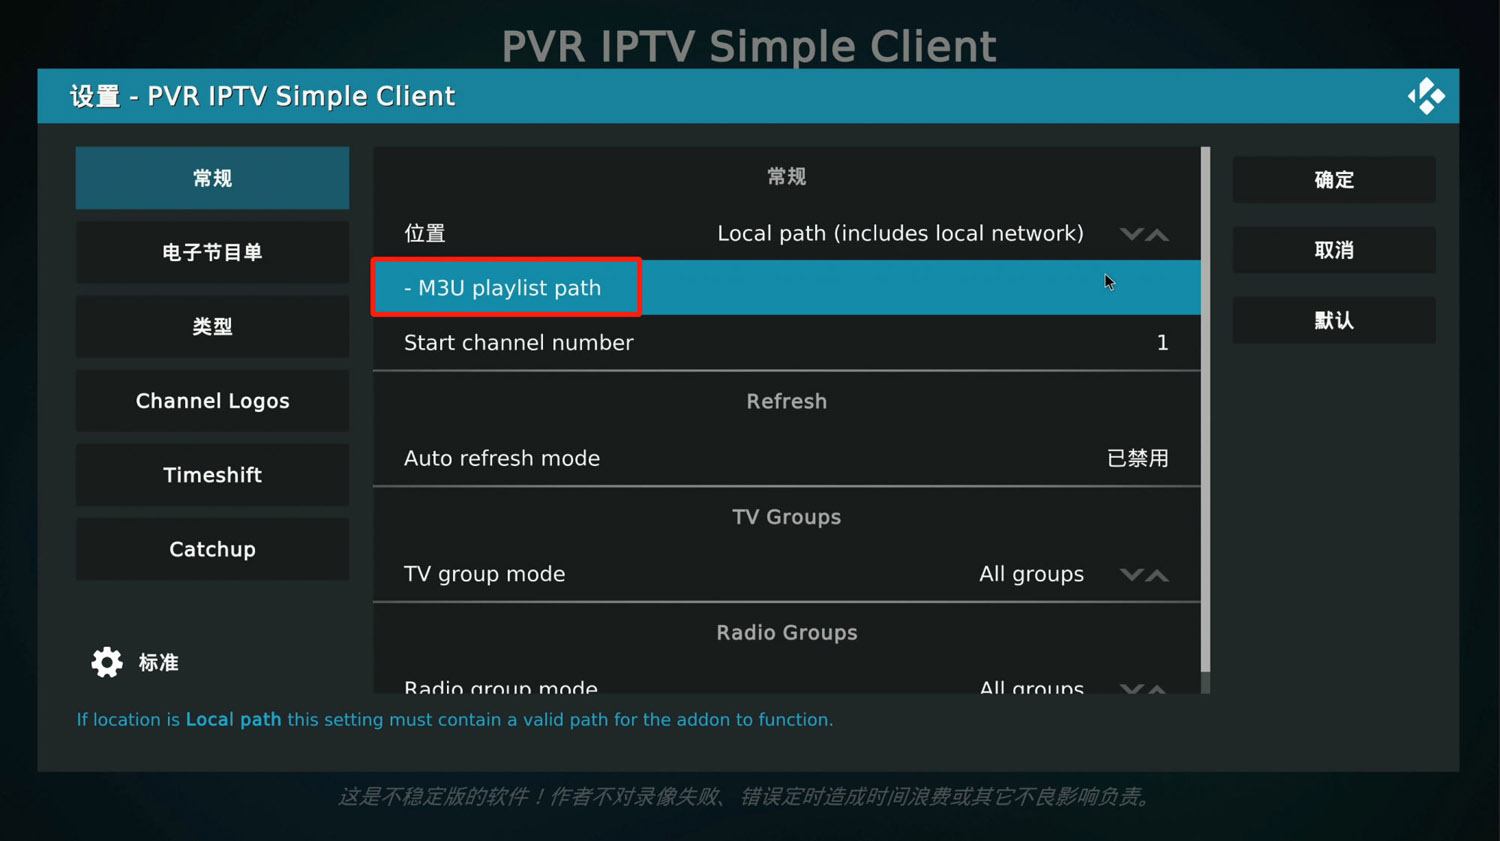
    ▲选择M3U playlist path。

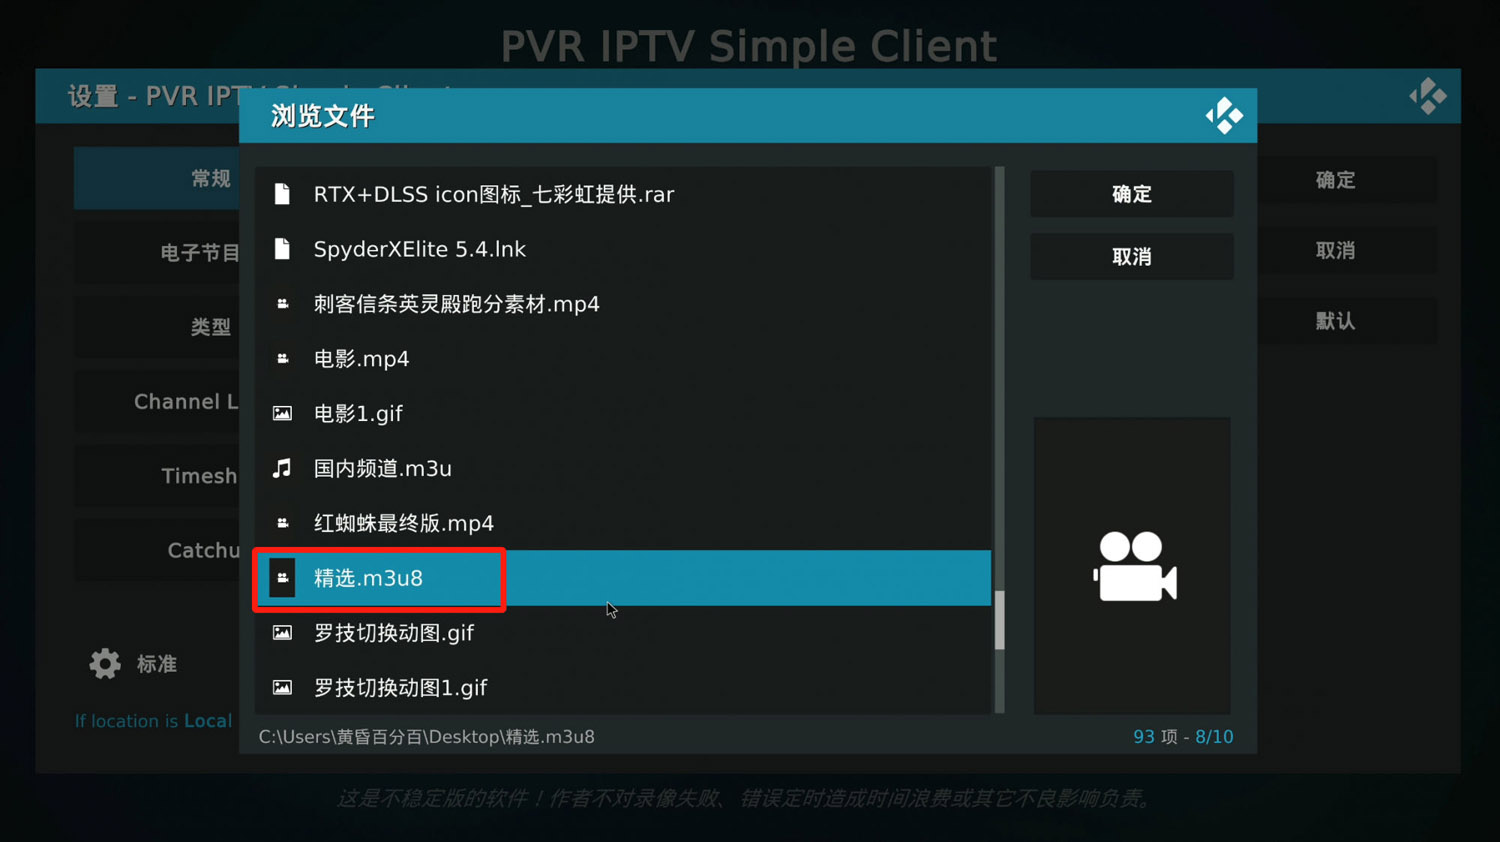
    ▲找到并选择M3U8视频源。

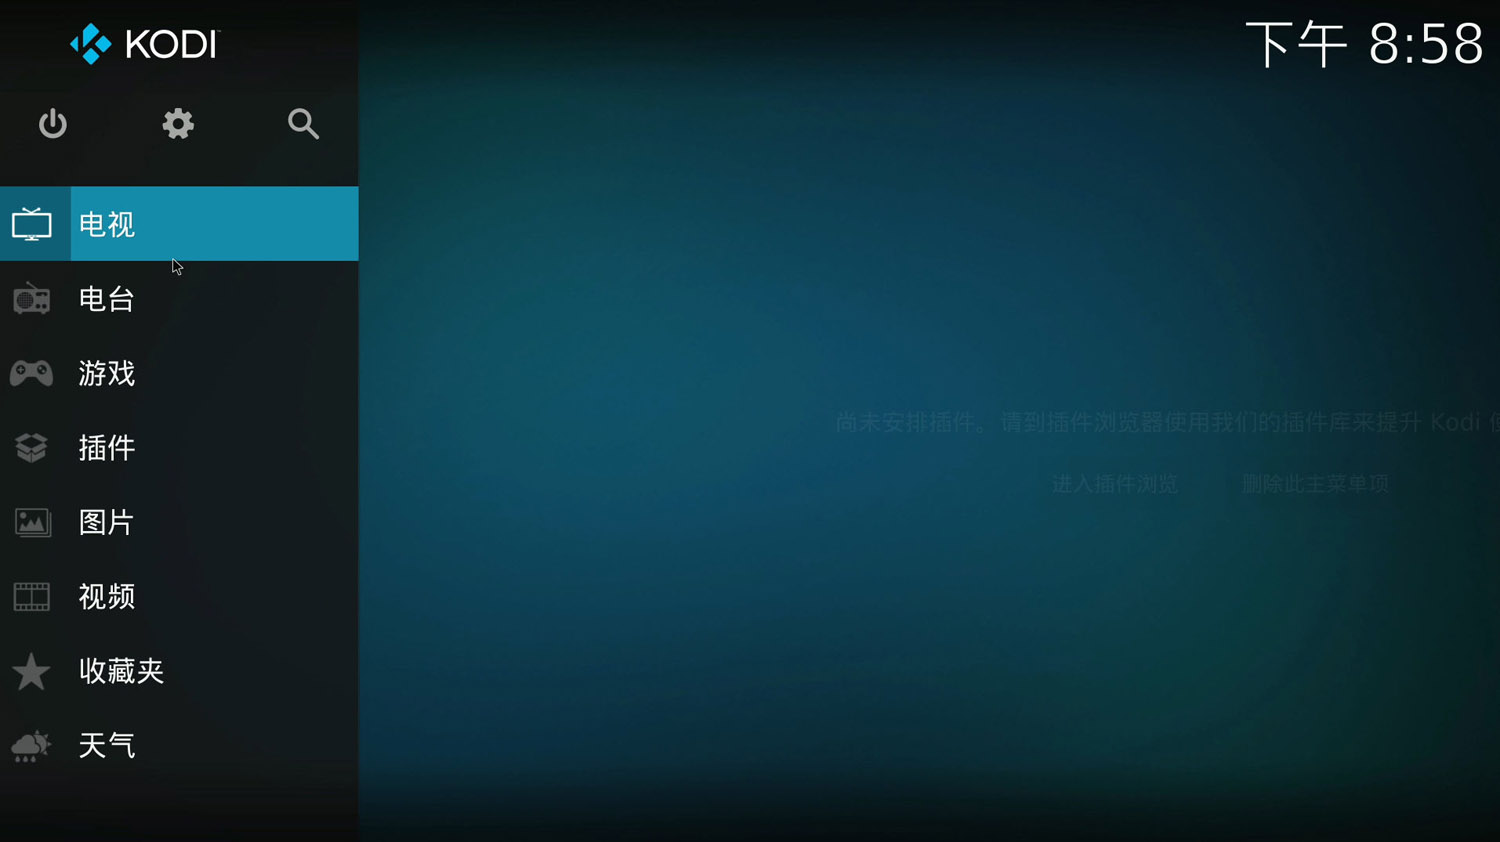
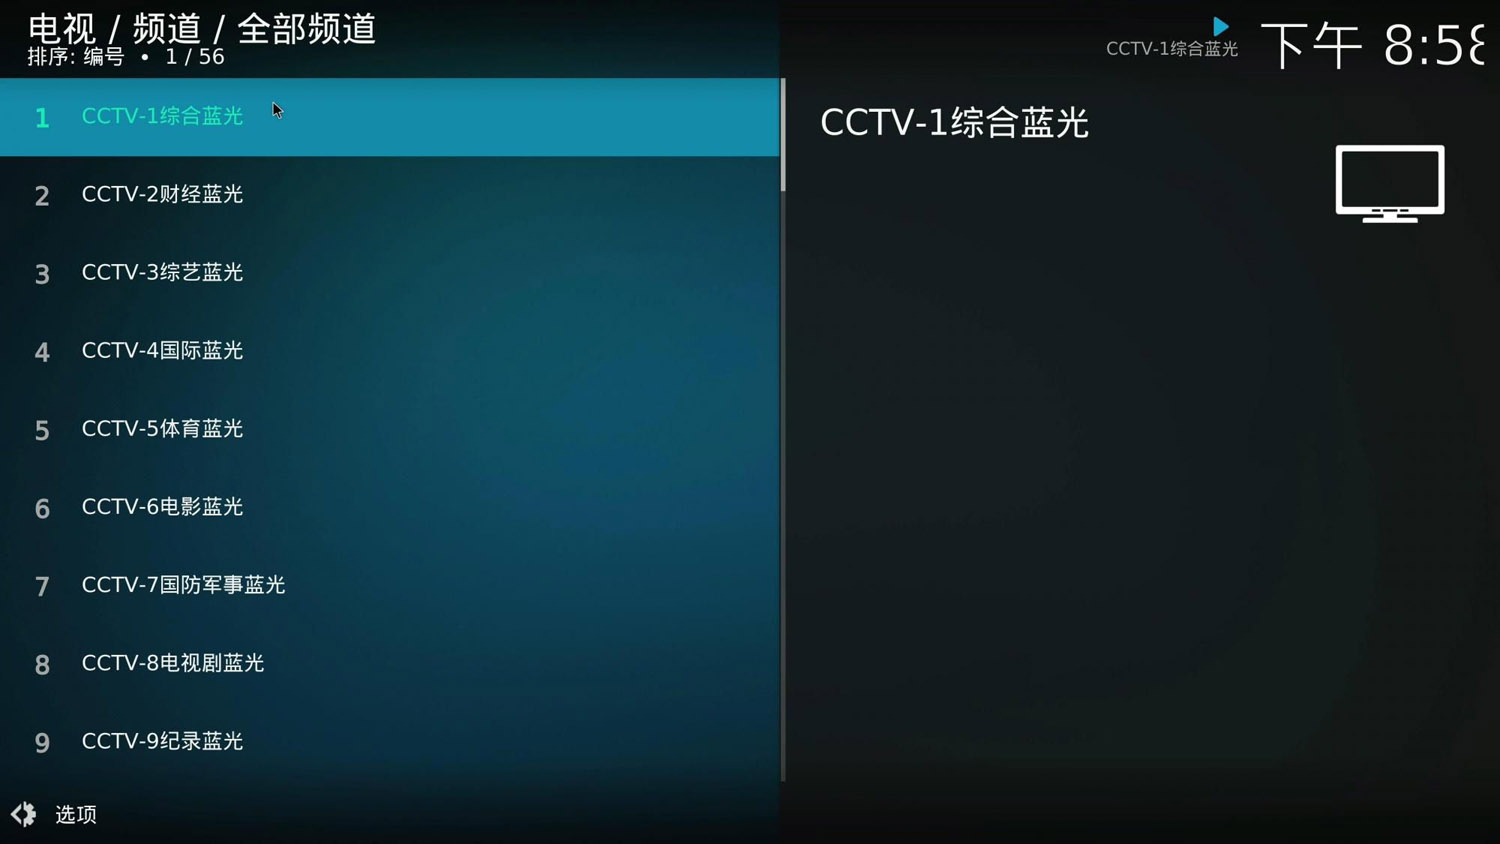
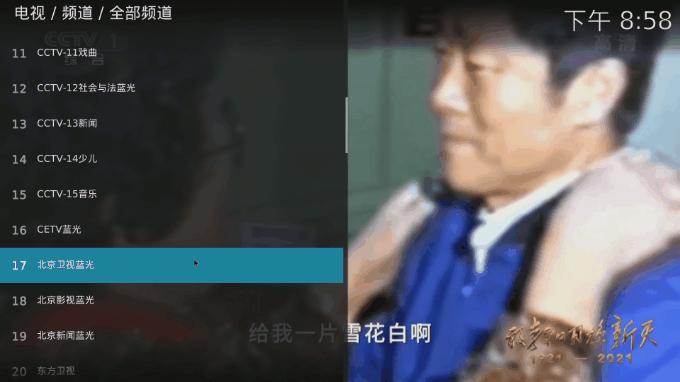
    ▲回到KODI主界面,选择电视。

    ▲在屏幕列表中选择自己喜欢看的屏幕就好了。

    ▲再来一个视频版的教程

    总结

    KODI作为开源软件,可玩性非常的高,今天为大家做的教程也只涉及了一点点的皮毛,如果大家喜欢这一类的文章,未来我会争取为大家写更多的相关文章。如果本文对您有所帮助,请点赞、收藏、打赏我,另外欢迎您的理性讨论。作者需要你们的互动来鼓励。

    [alert]转载:https://zhuanlan.zhihu.com/p/385068899[/alert]

  • OpenWRT(R2S) 中运行Cloudflared(Zero Trust)实现内网穿透访问局域网任意设备

    OpenWRT(R2S) 中运行Cloudflared(Zero Trust)实现内网穿透访问局域网任意设备

    前言

    通过Cloudflared(Zero Trust) 内网穿透,访问家庭中(内网)erp、nas、web,远程桌面,在或者是想实现手机相册自动同步备份到NAS,随时观看局域网中学习视频、随时下载电脑中的文件。

    目前实现的方式

    • 当我们有公网IP的时候可以通过端口映射转发来实现这些需求。
    • 如果有公网IPV4,配合DDNS可以实现域名加端口访问。(缺点:不能使用80、443端口。IP暴露在公网(套CDN解决)、优点速度取决于你带宽的上行(套CDN外)。
    • 没有IPV4有IPV6可以可以实现域名加端口访问。(除了和IPv4一样的优缺点,还有个缺点 访问者必须支持IPV6) 。
    • 第三方内网穿透平台(花生壳、神卓、节点小宝) 优点:有免费服务会有速度和数量限制,缺点:付费价格不划算,大部分为国内节点无法使用80和443端口。
    • vps(云服务器)端口转发,通过安装frp或者nps来实现远程访问。访问速度取决于你服务器带宽。大陆vps(服务器)速度快、价格便宜,域名需备案后使用80和443端口,香港、台湾vps(服务器)没有80和443端口限制价格稍微贵点。国外vps(服务器)首选韩国、日本延迟也非常低。

    接下来说下今天的主角 Cloudflare 的 Zero Trust(Cloudflared)。

    Zero Trust(Cloudflared)

    优点:

    • Cloudflared :无需公网实现远程访问局域网任意设备,没有任何费用。
    • 该内网穿透项目优点:和国内花生壳这种一年只有几M就要4位数的比起来CF不亏是业界钱多多
    • 它不需要你购买VPS;有免费项且个人足够使用;带宽很高;可以跨电信,联通,移动各家ISP运营商;不必在客户端上安装软件(智能家电,机顶盒等都不需要安装客户端,有局域网IP就直接可以穿透);无需北岸(CF是海外的么);支持HTTP3/QUIC(UDP协议);不限服务数量。
    • 支持windows、linux、MAC、docker。方法比较简单。
    • 安装在OpenWRT(软路由)24小时开机、功耗低。

    缺点:

    • 夜间高峰期时期延迟不稳,抖动也高(和我们日常开CF盾一样的速度,延迟大概150左右);国内暂不支持HTTP3/QUIC;暂不支持UDP(支持也没用,国内三大运营商都是QOS UDP的);当然还有就是需要将一个域名托管在Cloudflare。
    • 速度慢(可进行IP优选解决,如果点赞和观看人多会在出一期IP优选视频)Cloudflared安装在局域网中任何一台电脑上都可以实现远程访问局域网中同IP端的设备。
    • 官方没有提供OpenWRT软件包,但是在 Github提供了各种架构的二进制文件。

    教程正式开始:

    一:域名解析到CF

    这是前提,你要有一个域名,并且已经将DNS解析地址改到了CloudFlare

    二:登入CloudFlare.com官网

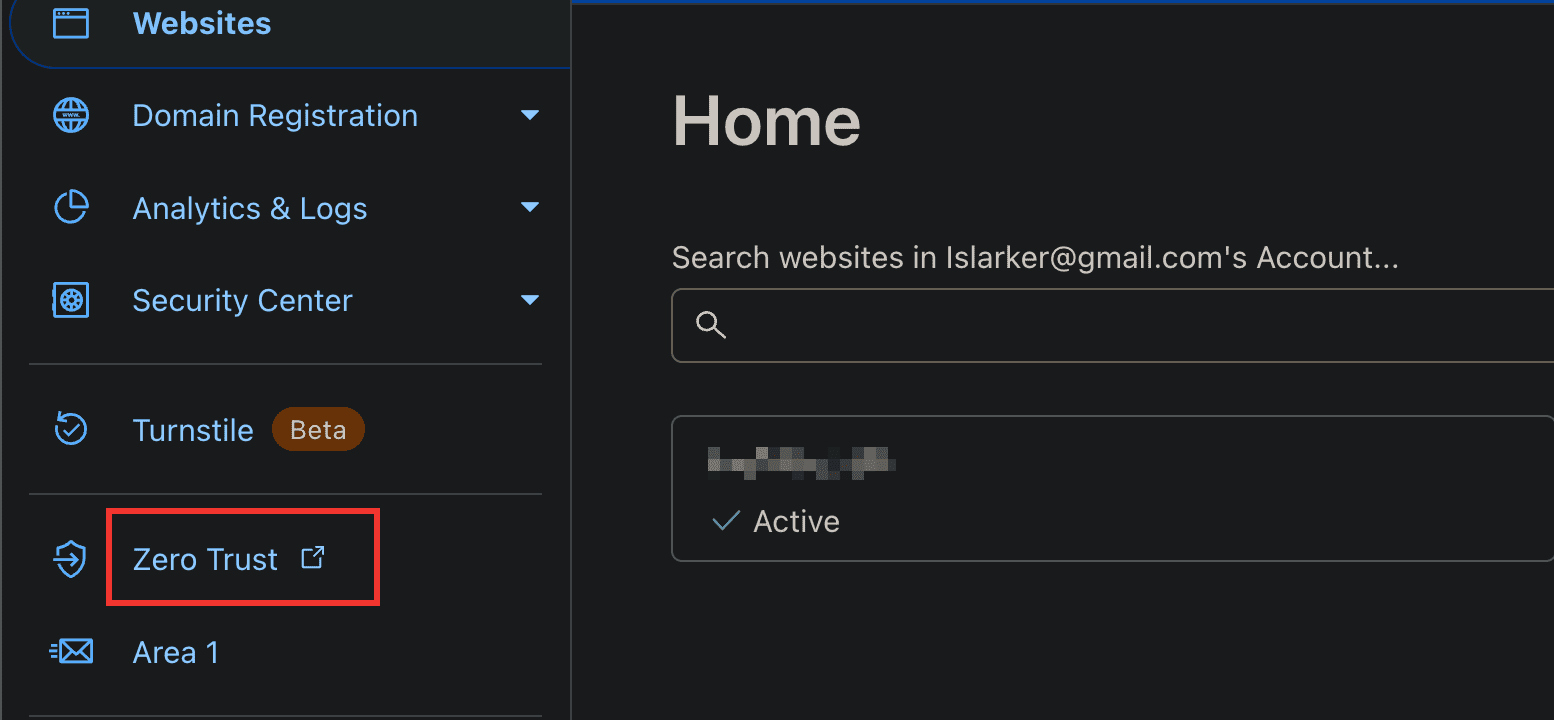
    首先用你自己的账号登入CloudFlare.com官网,登入后,在首页左侧菜单找到Zero Trust点击进入后,如果是第一次打开,可能会让你选择付费项目,选免费就够了,然后会让你绑定信用卡或者Paypal。放心是0元,我用的是Paypal。

    三:创建一个隧道

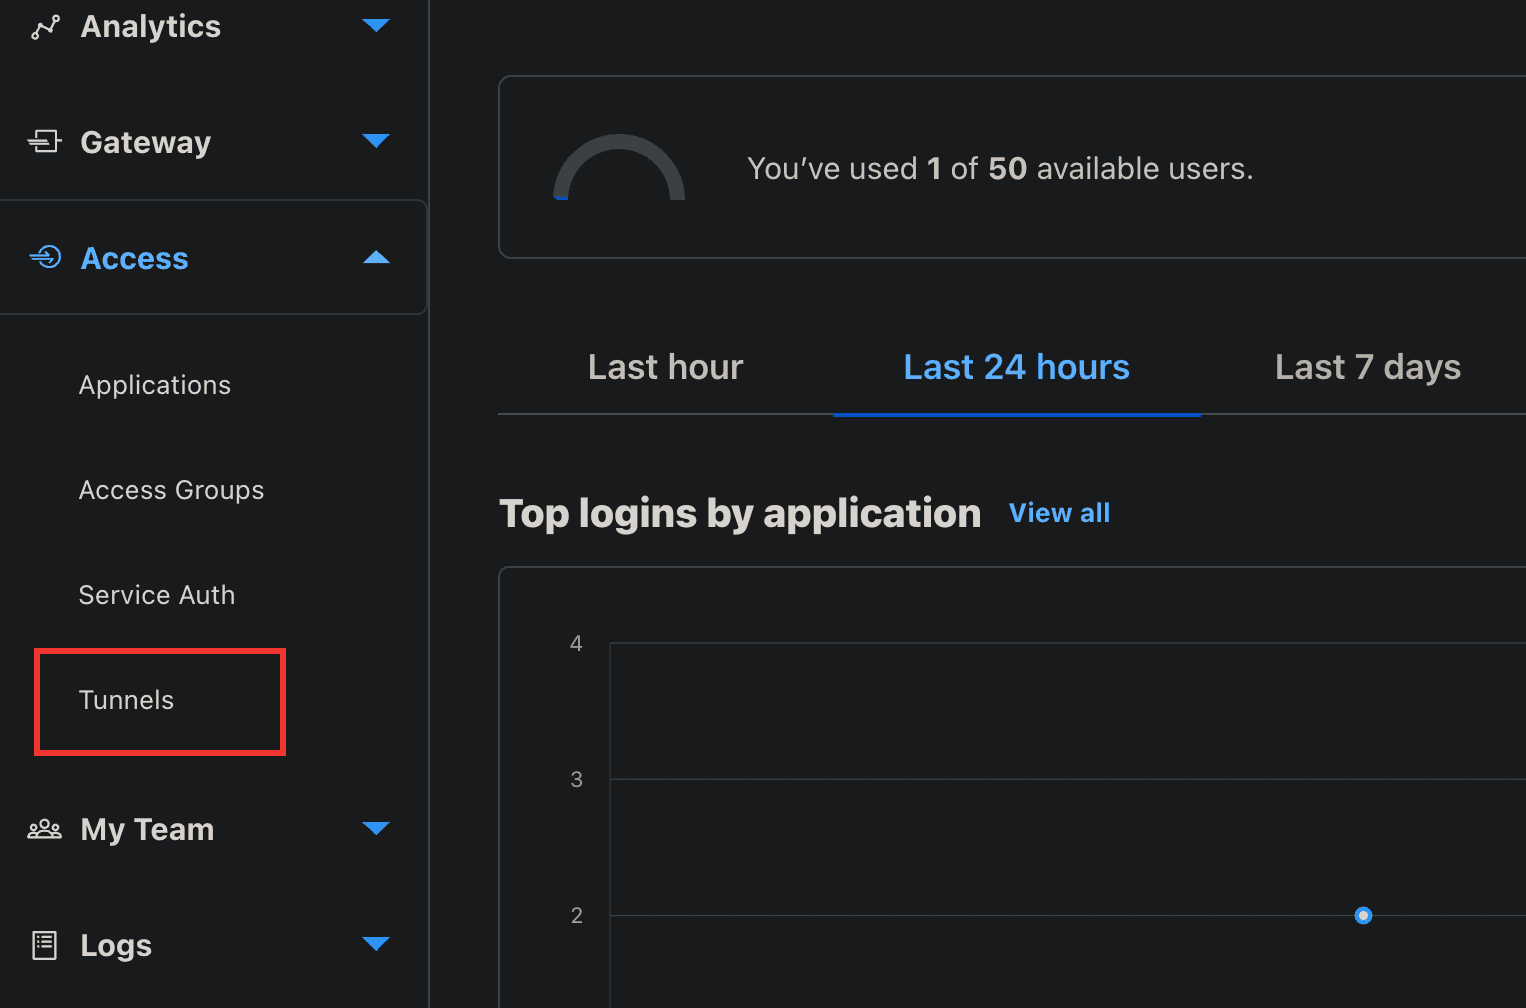
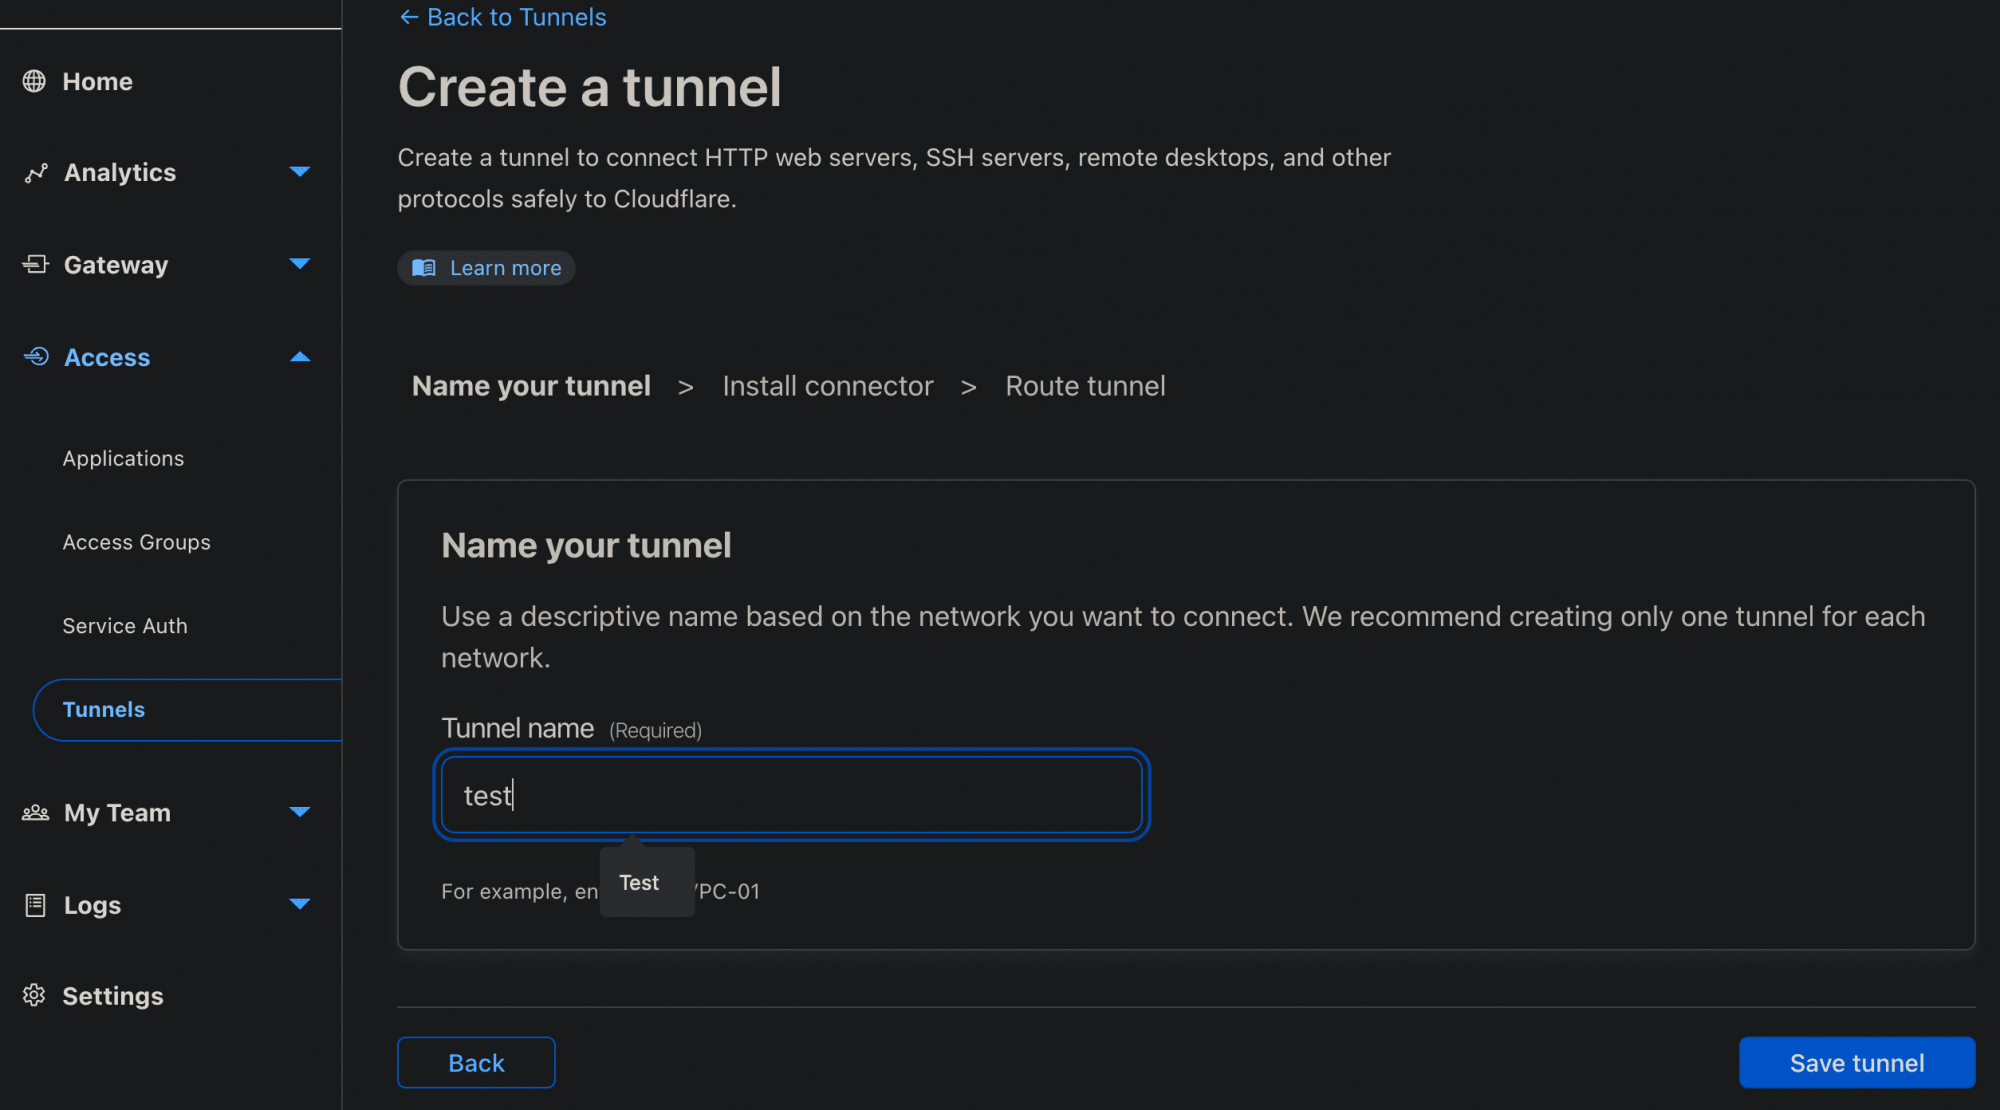
    上一步操作好后,会跳转到下一个菜单Zero Trust,在这里找到Access菜单边上的下拉箭头,找到Tunnels,进入后选择Create a tunnel创建一个隧道,Tunnel name(Required)这里任意填写一个好记的隧道名,例如:小明的办公室,xiaomingoffice,我的家,myhome,然后点击Save tunnel。在 Cloudflare 的控制台就有 Zero Trust 的菜单。

    点进去之后,左侧的菜单里有个 Tunnels 的选项。

    接下来创建 Tunnel(Create a tunnel),意思就是建立一条隧道。一般来讲,只要在局域网中的其中一台设备上建立一条 Tunnel 就够了,通过在 Tunnel 中设置各种服务的路由,就可以访问到局域网中的几乎所有服务。

    名称自己填一个就可以,点击 Save tunnel,接下来设置连接。支持各大平台,按需部署即可。

    四:openwrt上安装

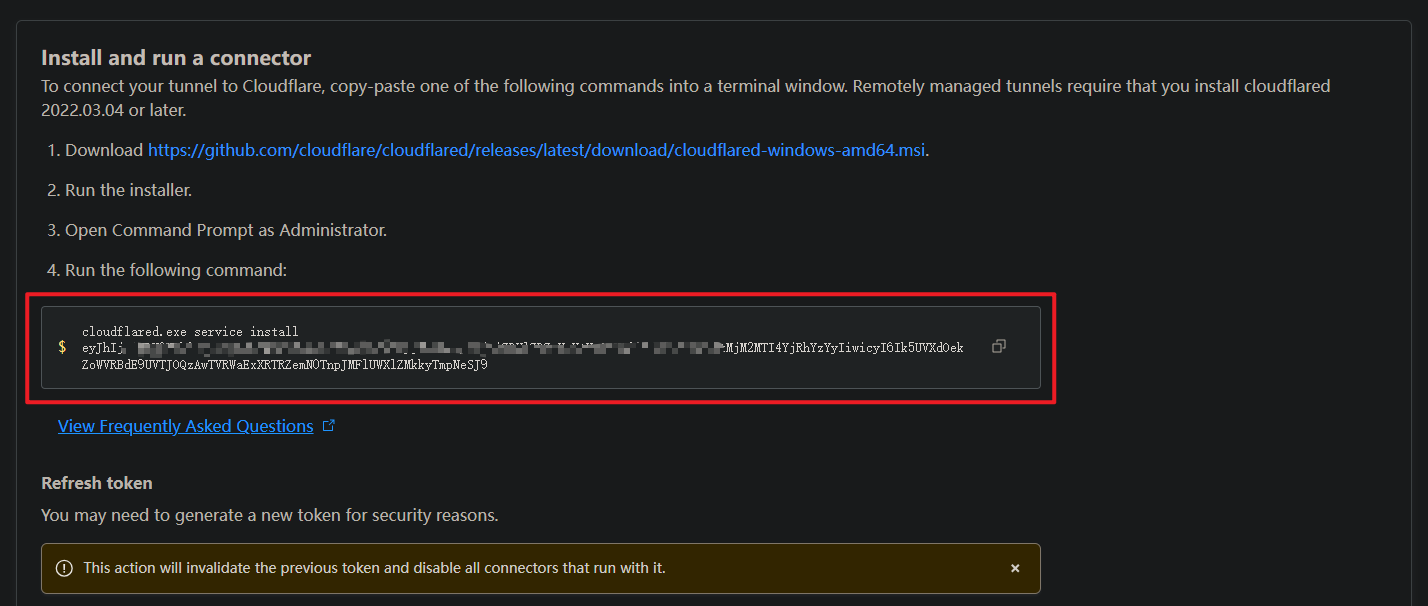
    接着就跳转到下一个菜单,官方给出了Windows,Linux两大家族系,Mac,和Docker的32位和64位部署安装包,这里我是安装在openwrt上的,所以都不用,但是下面自动生成的握手令牌码,我们要复制一下,让在记事本上,一会要用到,就是类似下面的这串:

    cloudflared.exe service install eyJhIjoiMDU0MDk0OTgxNWIyMTg5ZGJmZDc3NDA5YzDFCVcszciLCJ0IjoiZDVlZDZmYmUDVDVADFDG3LWFkNjAtMjM2MTI4YjRhYzYyIiwicyI6Ik5UVXdOekZoWVRBdE9UVTJOQzAwTVRWaExXRTRZemN0TnpJMFlUWXlZMkkyTmpNeSJ9

    (忽略cloudflared.exe service install 这个安装命令,只需要复制下面的令牌从ey到J9结束。)

    五:SSH连接你的openwrt

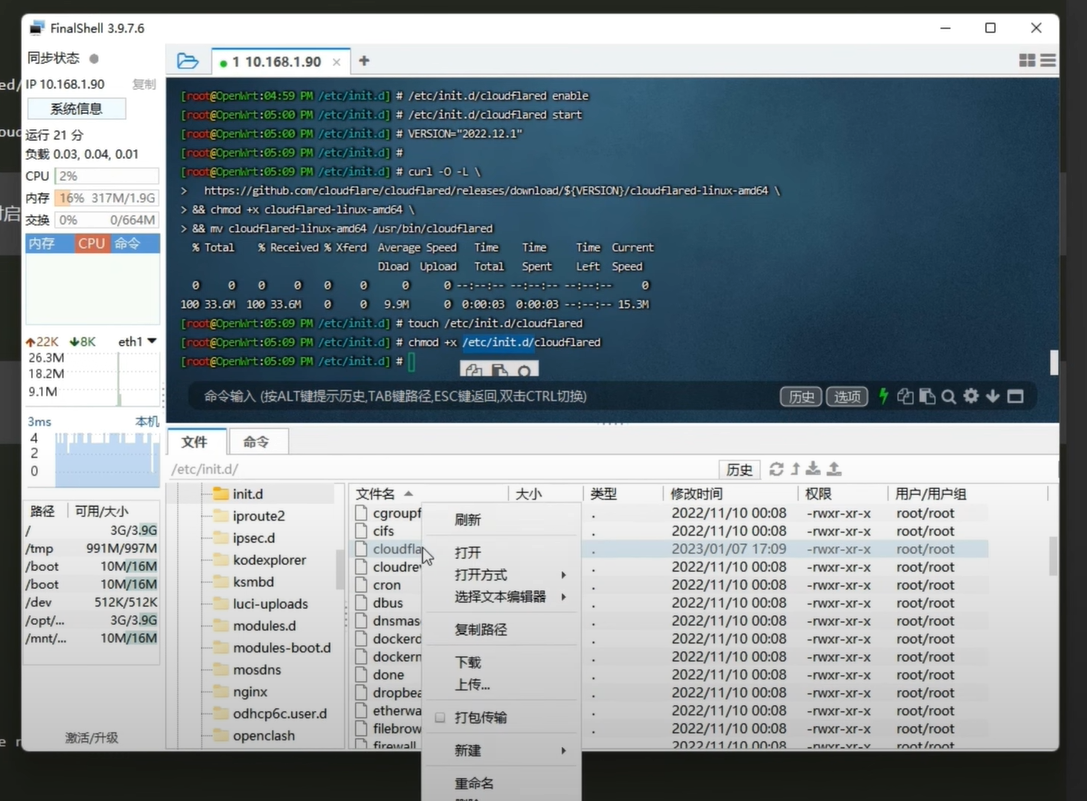
    任意SSH工具,连接你的openwrt,输入下面下载命令,回车。

    VERSION="2023.3.1"
    curl -O -L \
    https://github.com/cloudflare/cloudflared/releases/download/${VERSION}/cloudflared-linux-arm64 \
    && chmod +x cloudflared-linux-arm64 \
    && mv cloudflared-linux-arm64 /usr/bin/cloudflared

    VERSION=”” 里面的数字,请打开这个网址:https://github.com/cloudflare/cloudflared ,这是官方CloudFlared二进制可执行文件放在Github上的网址(但没有openwrt直接安装的ipk包),右侧Latest数字为最新版本的版本号,复制过来就行了,以后有新版本就只要改这里就行。

    [alert title=”注意”]

    架构的话我是用的R2S,是ARM64的openwrt,所以直接用这条命令,如果你是X86或者其它架构的,把${VERSION}/后面的改掉即可。

    例如X86就是cloudflared-linux-arm#。[/alert]

    [error title=”注意”]第3、4、5行里面的都要改掉。[/error]

    六:创建cloudflared文件

    依次输入下面2条命令,回车。

    touch /etc/init.d/cloudflared
    chmod +x /etc/init.d/cloudflared

    在openwrt重启引导目录里创建一个名为cloudflared的文件给刚才创建的这个文件赋予一个可执行权限,类似Windows鼠标右键以管理员身份运行

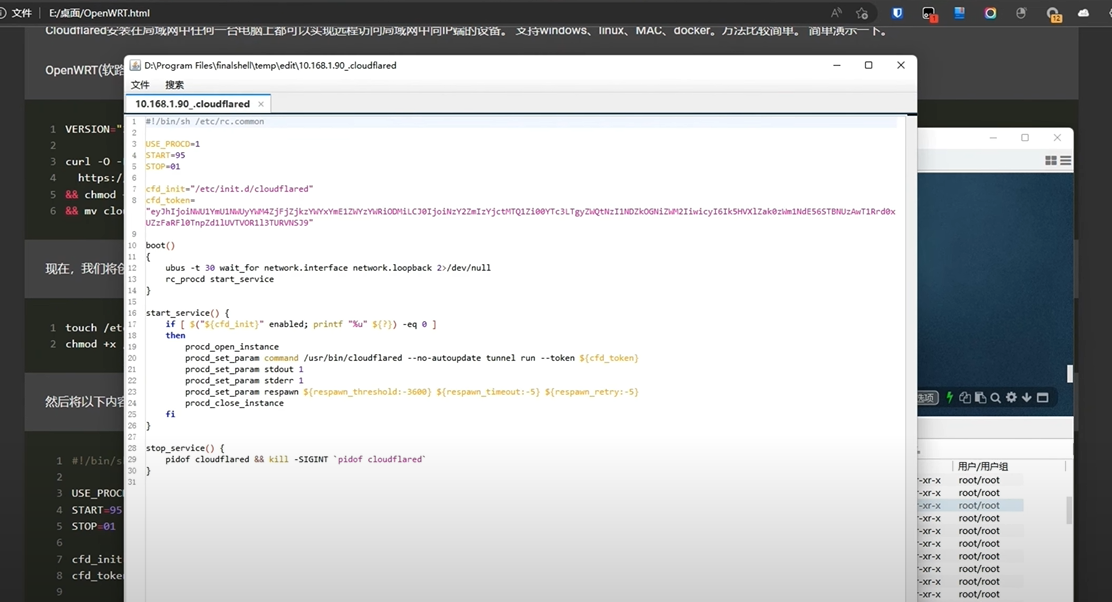
    七:修改cloudflared内容

    输入nano /etc/init.d/cloudflared 将下列代码修改一处就是令牌这里,然后粘贴,CTRL+O CTRL+X 保存。

    上面这一步是原作者的教程,我推荐使用SSH工具来操作,这一步具步骤参考视频里面的教程。

     #!/bin/sh /etc/rc.common
    USE_PROCD=1
    START=95
    STOP=01
    cfd_init="/etc/init.d/cloudflared"
    cfd_token="这里改成教程004:你复制好的token"
    boot()
    {
    ubus -t 30 wait_for network.interface network.loopback 2>/dev/null
    rc_procd start_service
    }
    start_service() {
    if [ $("${cfd_init}" enabled; printf "%u" ${?}) -eq 0 ]
    then
    procd_open_instance
    procd_set_param command /usr/bin/cloudflared --no-autoupdate tunnel run --token ${cfd_token}
    procd_set_param stdout 1
    procd_set_param stderr 1
    procd_set_param respawn ${respawn_threshold:-3600} ${respawn_timeout:-5} ${respawn_retry:-5}
    procd_close_instance
    fi
    }
    stop_service() {
    pidof cloudflared && kill -SIGINT `pidof cloudflared`
    }

    八:设置开机启动

    输入下面2个命令,回车。

    /etc/init.d/cloudflared enable
    /etc/init.d/cloudflared start

    #设置这个文件,开机启动#

    #现在运行这个文件#

    九:设置完成,验证连接

    这个时候回到CloudFlare我们Access-Tunnels的菜单下,刷新一下,应该就能看到一个隧道链接的提示,隧道名是我们自己取的,在Status状态栏下显示绿色HEALTHY就代表隧道已经穿透,可以用了,如果是INACTIVE就说明隧道连接失败,可以等等,或者看看上面的步骤是否有错。

    如果已经HEALTHY健康状态了,就点边上的3个点,选择Congfigure,进入后选上面Public Hostname菜单,点击Add a public hostname,进入后在Subdomain里取你的二级域名名字,

    如果直接用根域名就输入@,Domain(Required)菜单里选择你托管在CF的域名,Path一般不填写

    除非像宝塔这种默认安全设置这里有扩展路径例如:https://bt.cn:8888/format/,那么你就需要在Path里填写/format,下面的Service-Type这里就随便了,看你自己要穿透的协议,如果是穿透局域网里的openwrt自身,例如:http://192.168.1.1,那么这里选http就行了,后面的URL就填写192.168.1.1

    以此类推,再举个例子黑群晖https://192.168.1.5:5000 ,那么Type就改成https,后面URL就填写192.168.1.5:5000即可。局Windows11电脑,局域网IP是192.168.1.10装了VNC远程桌面,VNC默认端口5900,那么应用类软件只要不是UDP,那这种TCP的就在Type里选TCP,URL里填写192.168.1.10:5900即可。

    十:教程完毕!
  • IPV6远程访问家中的Openwrt软路由 | Cloudflare动态DNS | ipv6端口转发

    IPV6远程访问家中的Openwrt软路由 | Cloudflare动态DNS | ipv6端口转发

    启用IPV6

    登陆光猫设置为桥接模式:https://youtu.be/jReMknQ0xSg

    软路由中启用IPV6(如果用的是openclash插件,会不兼容,并且IPV4的转发会有问题):https://youtu.be/BE-SZS8IbCA

    找到IPV6的地址:

    网络——接口——LAN口(openwrt)

    搜索查看网络连接——点击对应网口——右键选择状态——点击详细信息(个人电脑)

    动态DNS:

    阿里云

    登陆阿里云——搜索:云解析DNS——选择对应的域名——添加记录——记录类型选择AAAA——记录值填上对应的IPV6地址

    创建一个AccessKey:点击AccessKey管理——点击创建AccessKey

    在动态DNS下添加一条记录:

    DDNS服务提供商:com 点击更改提供者

    勾选启用

    查询主机名:主机记录.一级域名

    IP地址版本:IPv6 地址

    域名:主机记录@一级域名

    用户名:AccessKey ID #注意检查前面是否有空格

    密码:AccessKey Secret #注意检查前面是否有空格

    高级设置——网络(IPV6)——选择LAN口

    保存&设置

    Cloudflare

    登陆Cloudflare——选择对应的域名——点击DNS——添加记录——类型选择AAAA——记录值填上对应的IPV6地址

    获取API令牌:点击概览——点击获取您的API令牌——选择Global API Key——点击查看

    在动态DNS下添加一条记录:

    DDNS服务提供商:com-v4 点击更改提供者

    勾选启用

    查询主机名:主机记录.一级域名

    IP地址版本:IPv6 地址

    域名:主机记录.一级域名

    用户名:填写cloudflare账号 #注意检查前面是否有空格

    密码:Global API Key #注意检查前面是否有空格

    高级设置——网络(IPV6)——选择LAN口

    保存&设置

    设置IPV6转发