作者: sirenyan_owner

  • OpenWRT(R2S) 中运行Cloudflared(Zero Trust)实现内网穿透访问局域网任意设备

    OpenWRT(R2S) 中运行Cloudflared(Zero Trust)实现内网穿透访问局域网任意设备

    前言

    通过Cloudflared(Zero Trust) 内网穿透,访问家庭中(内网)erp、nas、web,远程桌面,在或者是想实现手机相册自动同步备份到NAS,随时观看局域网中学习视频、随时下载电脑中的文件。

    目前实现的方式

    • 当我们有公网IP的时候可以通过端口映射转发来实现这些需求。
    • 如果有公网IPV4,配合DDNS可以实现域名加端口访问。(缺点:不能使用80、443端口。IP暴露在公网(套CDN解决)、优点速度取决于你带宽的上行(套CDN外)。
    • 没有IPV4有IPV6可以可以实现域名加端口访问。(除了和IPv4一样的优缺点,还有个缺点 访问者必须支持IPV6) 。
    • 第三方内网穿透平台(花生壳、神卓、节点小宝) 优点:有免费服务会有速度和数量限制,缺点:付费价格不划算,大部分为国内节点无法使用80和443端口。
    • vps(云服务器)端口转发,通过安装frp或者nps来实现远程访问。访问速度取决于你服务器带宽。大陆vps(服务器)速度快、价格便宜,域名需备案后使用80和443端口,香港、台湾vps(服务器)没有80和443端口限制价格稍微贵点。国外vps(服务器)首选韩国、日本延迟也非常低。

    接下来说下今天的主角 Cloudflare 的 Zero Trust(Cloudflared)。

    Zero Trust(Cloudflared)

    优点:

    • Cloudflared :无需公网实现远程访问局域网任意设备,没有任何费用。
    • 该内网穿透项目优点:和国内花生壳这种一年只有几M就要4位数的比起来CF不亏是业界钱多多
    • 它不需要你购买VPS;有免费项且个人足够使用;带宽很高;可以跨电信,联通,移动各家ISP运营商;不必在客户端上安装软件(智能家电,机顶盒等都不需要安装客户端,有局域网IP就直接可以穿透);无需北岸(CF是海外的么);支持HTTP3/QUIC(UDP协议);不限服务数量。
    • 支持windows、linux、MAC、docker。方法比较简单。
    • 安装在OpenWRT(软路由)24小时开机、功耗低。

    缺点:

    • 夜间高峰期时期延迟不稳,抖动也高(和我们日常开CF盾一样的速度,延迟大概150左右);国内暂不支持HTTP3/QUIC;暂不支持UDP(支持也没用,国内三大运营商都是QOS UDP的);当然还有就是需要将一个域名托管在Cloudflare。
    • 速度慢(可进行IP优选解决,如果点赞和观看人多会在出一期IP优选视频)Cloudflared安装在局域网中任何一台电脑上都可以实现远程访问局域网中同IP端的设备。
    • 官方没有提供OpenWRT软件包,但是在 Github提供了各种架构的二进制文件。

    教程正式开始:

    一:域名解析到CF

    这是前提,你要有一个域名,并且已经将DNS解析地址改到了CloudFlare

    二:登入CloudFlare.com官网

    首先用你自己的账号登入CloudFlare.com官网,登入后,在首页左侧菜单找到Zero Trust点击进入后,如果是第一次打开,可能会让你选择付费项目,选免费就够了,然后会让你绑定信用卡或者Paypal。放心是0元,我用的是Paypal。

    三:创建一个隧道

    上一步操作好后,会跳转到下一个菜单Zero Trust,在这里找到Access菜单边上的下拉箭头,找到Tunnels,进入后选择Create a tunnel创建一个隧道,Tunnel name(Required)这里任意填写一个好记的隧道名,例如:小明的办公室,xiaomingoffice,我的家,myhome,然后点击Save tunnel。在 Cloudflare 的控制台就有 Zero Trust 的菜单。
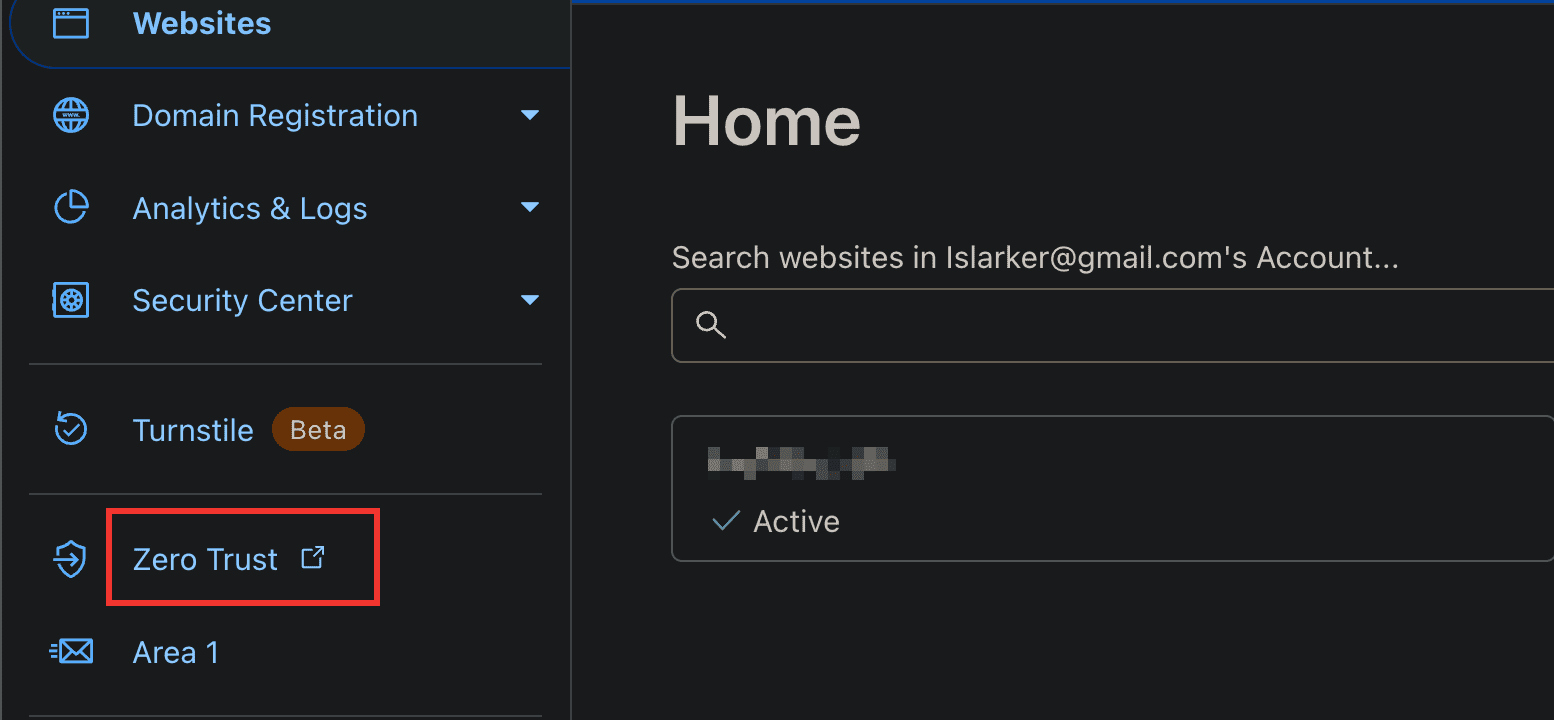
    点进去之后,左侧的菜单里有个 Tunnels 的选项。
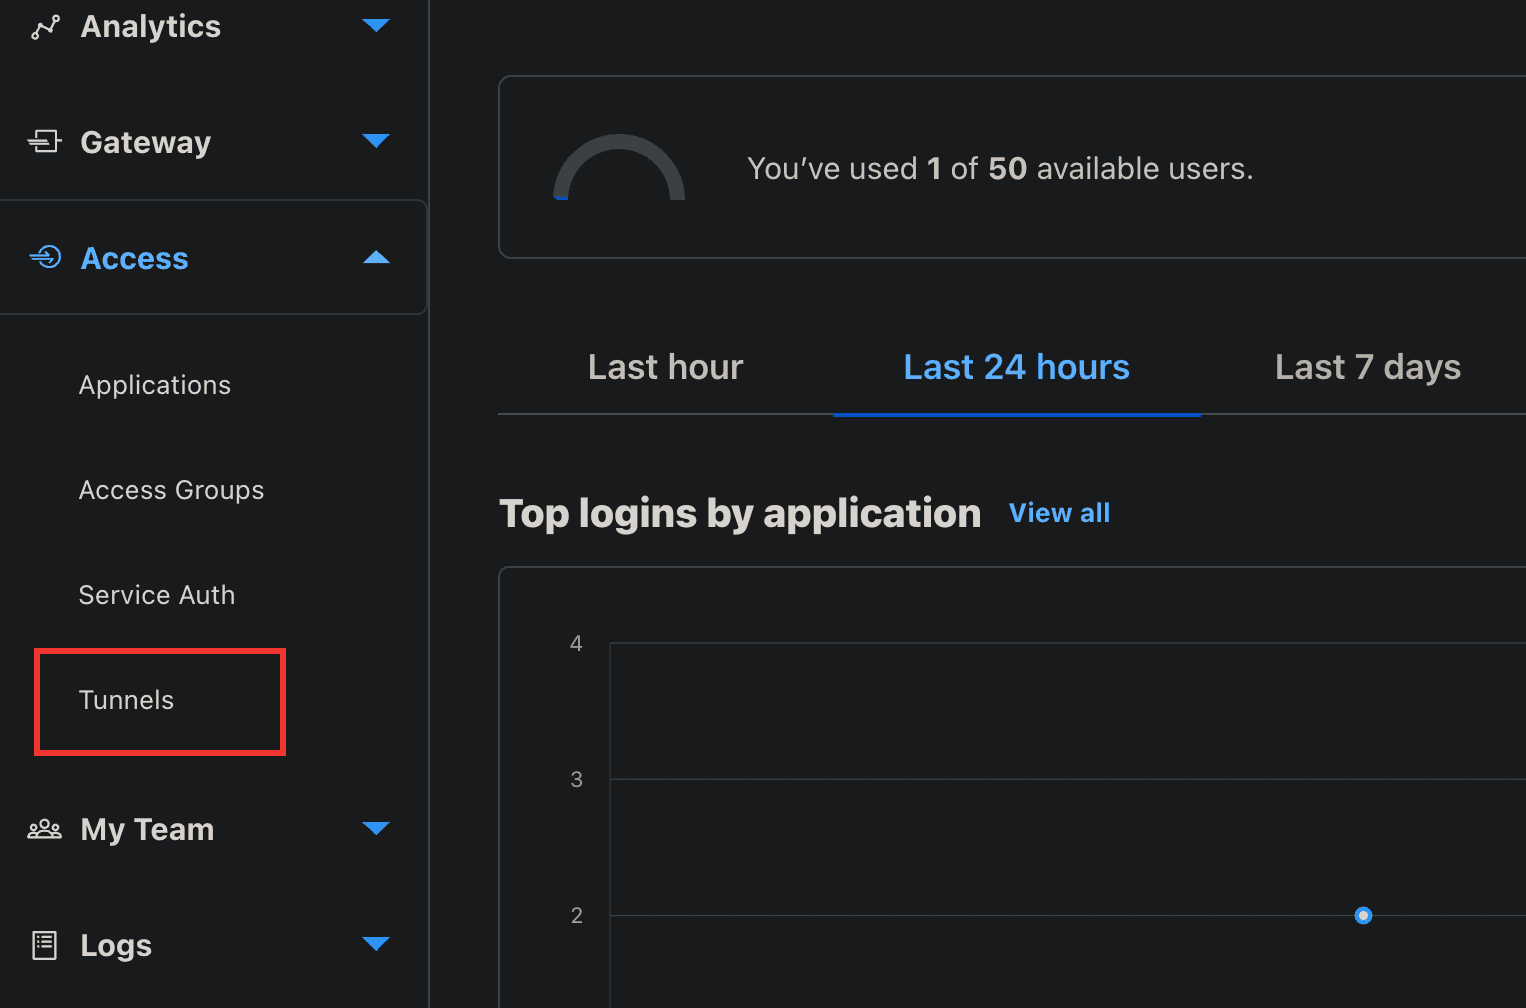
    接下来创建 Tunnel(Create a tunnel),意思就是建立一条隧道。一般来讲,只要在局域网中的其中一台设备上建立一条 Tunnel 就够了,通过在 Tunnel 中设置各种服务的路由,就可以访问到局域网中的几乎所有服务。
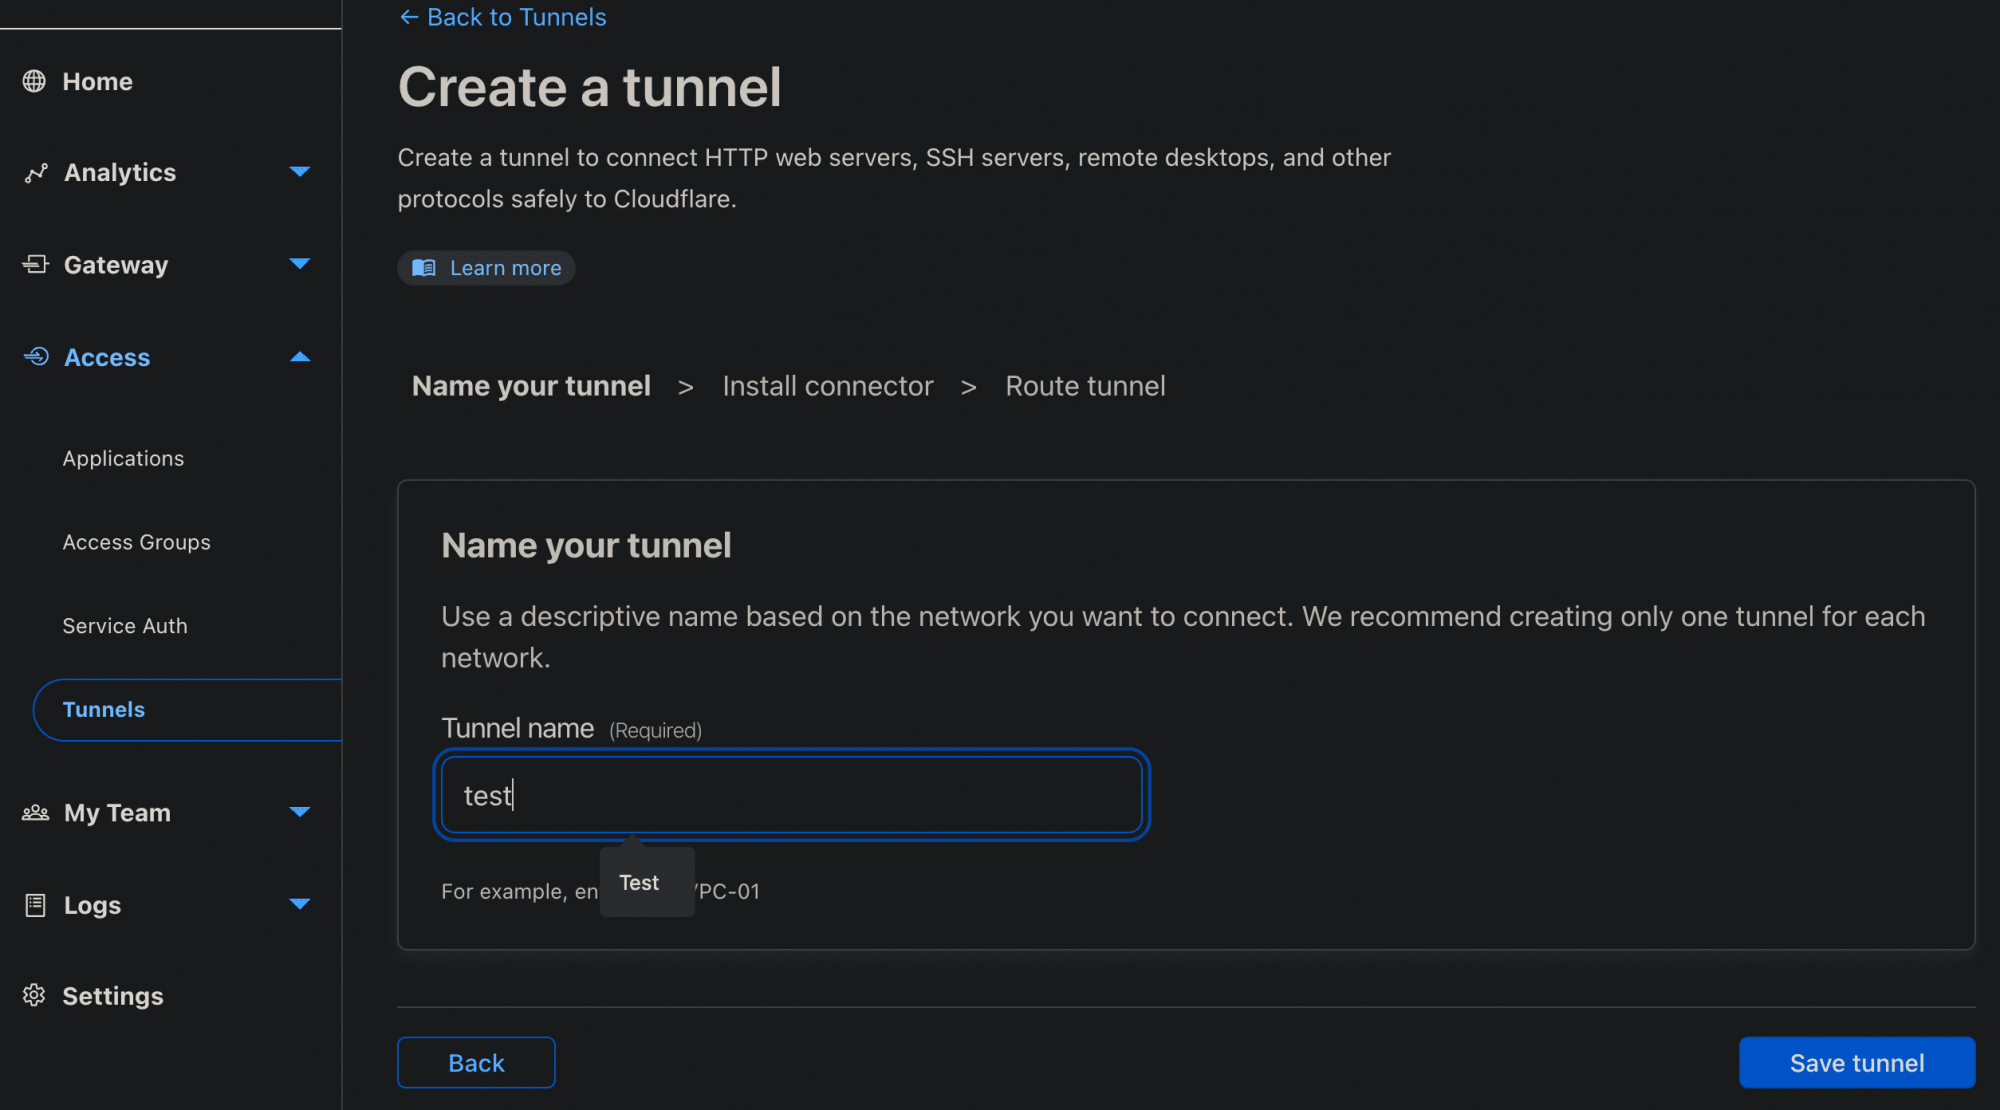
    名称自己填一个就可以,点击 Save tunnel,接下来设置连接。支持各大平台,按需部署即可。

    四:openwrt上安装

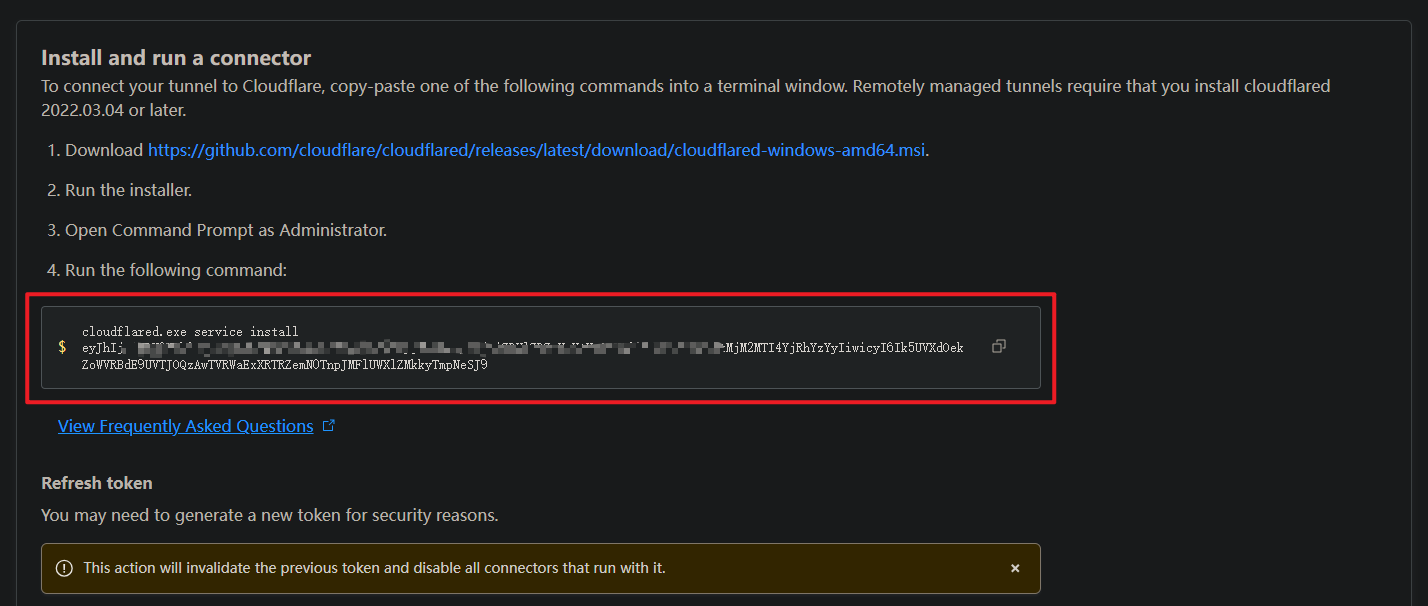
    接着就跳转到下一个菜单,官方给出了Windows,Linux两大家族系,Mac,和Docker的32位和64位部署安装包,这里我是安装在openwrt上的,所以都不用,但是下面自动生成的握手令牌码,我们要复制一下,让在记事本上,一会要用到,就是类似下面的这串:

    cloudflared.exe service install eyJhIjoiMDU0MDk0OTgxNWIyMTg5ZGJmZDc3NDA5YzDFCVcszciLCJ0IjoiZDVlZDZmYmUDVDVADFDG3LWFkNjAtMjM2MTI4YjRhYzYyIiwicyI6Ik5UVXdOekZoWVRBdE9UVTJOQzAwTVRWaExXRTRZemN0TnpJMFlUWXlZMkkyTmpNeSJ9

    (忽略cloudflared.exe service install 这个安装命令,只需要复制下面的令牌从ey到J9结束。)
    五:SSH连接你的openwrt

    任意SSH工具,连接你的openwrt,输入下面下载命令,回车。

    VERSION="2023.3.1"
    curl -O -L \
    https://github.com/cloudflare/cloudflared/releases/download/${VERSION}/cloudflared-linux-arm64 \
    && chmod +x cloudflared-linux-arm64 \
    && mv cloudflared-linux-arm64 /usr/bin/cloudflared

    VERSION=”” 里面的数字,请打开这个网址:https://github.com/cloudflare/cloudflared ,这是官方CloudFlared二进制可执行文件放在Github上的网址(但没有openwrt直接安装的ipk包),右侧Latest数字为最新版本的版本号,复制过来就行了,以后有新版本就只要改这里就行。

    [alert title=”注意”]

    架构的话我是用的R2S,是ARM64的openwrt,所以直接用这条命令,如果你是X86或者其它架构的,把${VERSION}/后面的改掉即可。

    例如X86就是cloudflared-linux-arm#。[/alert]

    [error title=”注意”]第3、4、5行里面的都要改掉。[/error]

    六:创建cloudflared文件

    依次输入下面2条命令,回车。

    touch /etc/init.d/cloudflared
    chmod +x /etc/init.d/cloudflared

    在openwrt重启引导目录里创建一个名为cloudflared的文件给刚才创建的这个文件赋予一个可执行权限,类似Windows鼠标右键以管理员身份运行

    七:修改cloudflared内容

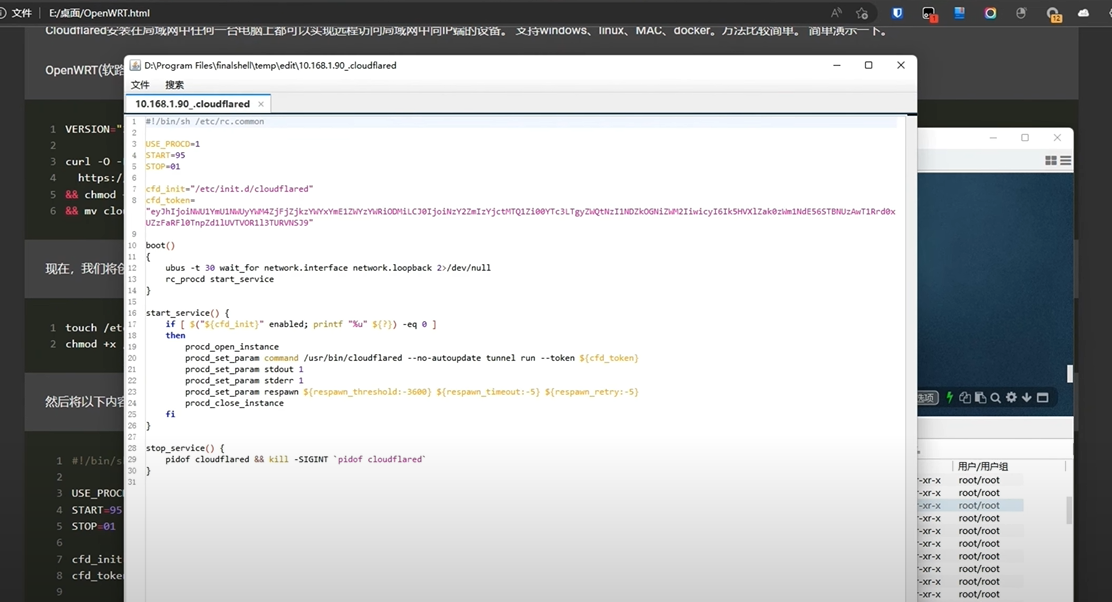
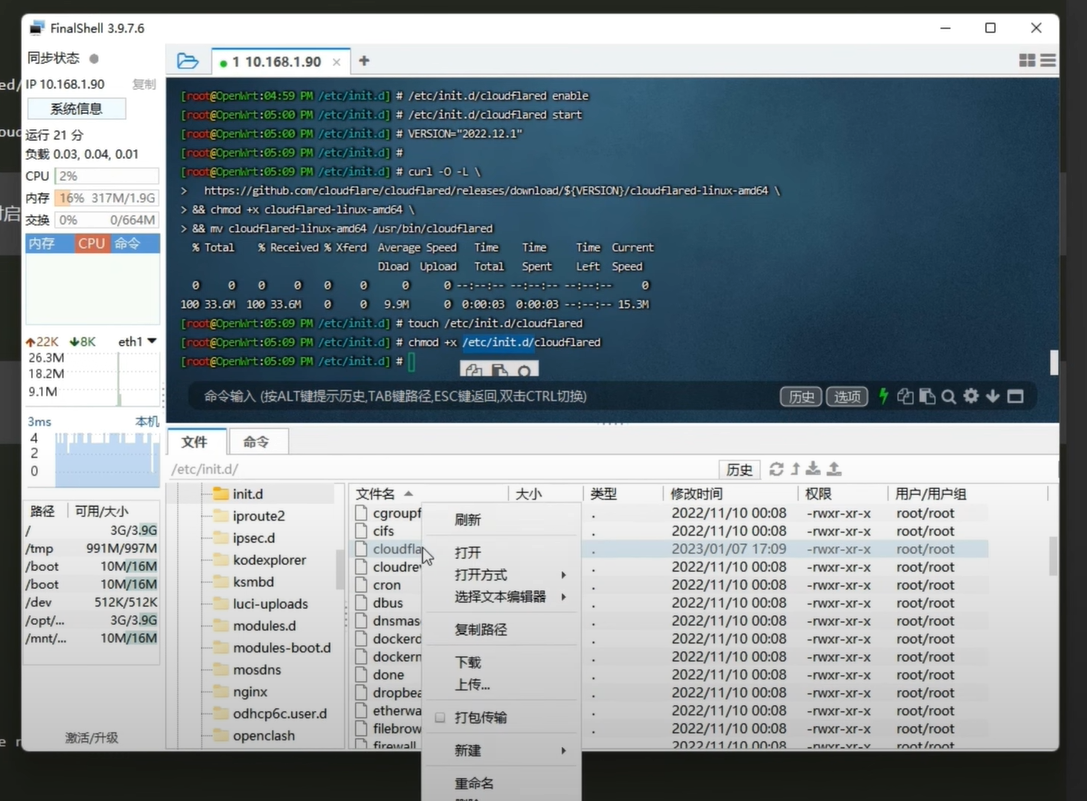
    输入nano /etc/init.d/cloudflared 将下列代码修改一处就是令牌这里,然后粘贴,CTRL+O CTRL+X 保存。

    上面这一步是原作者的教程,我推荐使用SSH工具来操作,这一步具步骤参考视频里面的教程。
     #!/bin/sh /etc/rc.common
    USE_PROCD=1
    START=95
    STOP=01
    cfd_init="/etc/init.d/cloudflared"
    cfd_token="这里改成教程004:你复制好的token"
    boot()
    {
    ubus -t 30 wait_for network.interface network.loopback 2>/dev/null
    rc_procd start_service
    }
    start_service() {
    if [ $("${cfd_init}" enabled; printf "%u" ${?}) -eq 0 ]
    then
    procd_open_instance
    procd_set_param command /usr/bin/cloudflared --no-autoupdate tunnel run --token ${cfd_token}
    procd_set_param stdout 1
    procd_set_param stderr 1
    procd_set_param respawn ${respawn_threshold:-3600} ${respawn_timeout:-5} ${respawn_retry:-5}
    procd_close_instance
    fi
    }
    stop_service() {
    pidof cloudflared && kill -SIGINT `pidof cloudflared`
    }

    八:设置开机启动

    输入下面2个命令,回车。

    /etc/init.d/cloudflared enable
    /etc/init.d/cloudflared start

    #设置这个文件,开机启动#

    #现在运行这个文件#

    九:设置完成,验证连接

    这个时候回到CloudFlare我们Access-Tunnels的菜单下,刷新一下,应该就能看到一个隧道链接的提示,隧道名是我们自己取的,在Status状态栏下显示绿色HEALTHY就代表隧道已经穿透,可以用了,如果是INACTIVE就说明隧道连接失败,可以等等,或者看看上面的步骤是否有错。

    如果已经HEALTHY健康状态了,就点边上的3个点,选择Congfigure,进入后选上面Public Hostname菜单,点击Add a public hostname,进入后在Subdomain里取你的二级域名名字,

    如果直接用根域名就输入@,Domain(Required)菜单里选择你托管在CF的域名,Path一般不填写

    除非像宝塔这种默认安全设置这里有扩展路径例如:https://bt.cn:8888/format/,那么你就需要在Path里填写/format,下面的Service-Type这里就随便了,看你自己要穿透的协议,如果是穿透局域网里的openwrt自身,例如:http://192.168.1.1,那么这里选http就行了,后面的URL就填写192.168.1.1

    以此类推,再举个例子黑群晖https://192.168.1.5:5000 ,那么Type就改成https,后面URL就填写192.168.1.5:5000即可。局Windows11电脑,局域网IP是192.168.1.10装了VNC远程桌面,VNC默认端口5900,那么应用类软件只要不是UDP,那这种TCP的就在Type里选TCP,URL里填写192.168.1.10:5900即可。
    十:教程完毕!

  • IPV6远程访问家中的Openwrt软路由 | Cloudflare动态DNS | ipv6端口转发

    IPV6远程访问家中的Openwrt软路由 | Cloudflare动态DNS | ipv6端口转发

    启用IPV6

    登陆光猫设置为桥接模式:https://youtu.be/jReMknQ0xSg

    软路由中启用IPV6(如果用的是openclash插件,会不兼容,并且IPV4的转发会有问题):https://youtu.be/BE-SZS8IbCA

    找到IPV6的地址:

    网络——接口——LAN口(openwrt)

    搜索查看网络连接——点击对应网口——右键选择状态——点击详细信息(个人电脑)

    动态DNS:

    阿里云

    登陆阿里云——搜索:云解析DNS——选择对应的域名——添加记录——记录类型选择AAAA——记录值填上对应的IPV6地址

    创建一个AccessKey:点击AccessKey管理——点击创建AccessKey

    在动态DNS下添加一条记录:

    DDNS服务提供商:com 点击更改提供者

    勾选启用

    查询主机名:主机记录.一级域名

    IP地址版本:IPv6 地址

    域名:主机记录@一级域名

    用户名:AccessKey ID #注意检查前面是否有空格

    密码:AccessKey Secret #注意检查前面是否有空格

    高级设置——网络(IPV6)——选择LAN口

    保存&设置

    Cloudflare

    登陆Cloudflare——选择对应的域名——点击DNS——添加记录——类型选择AAAA——记录值填上对应的IPV6地址

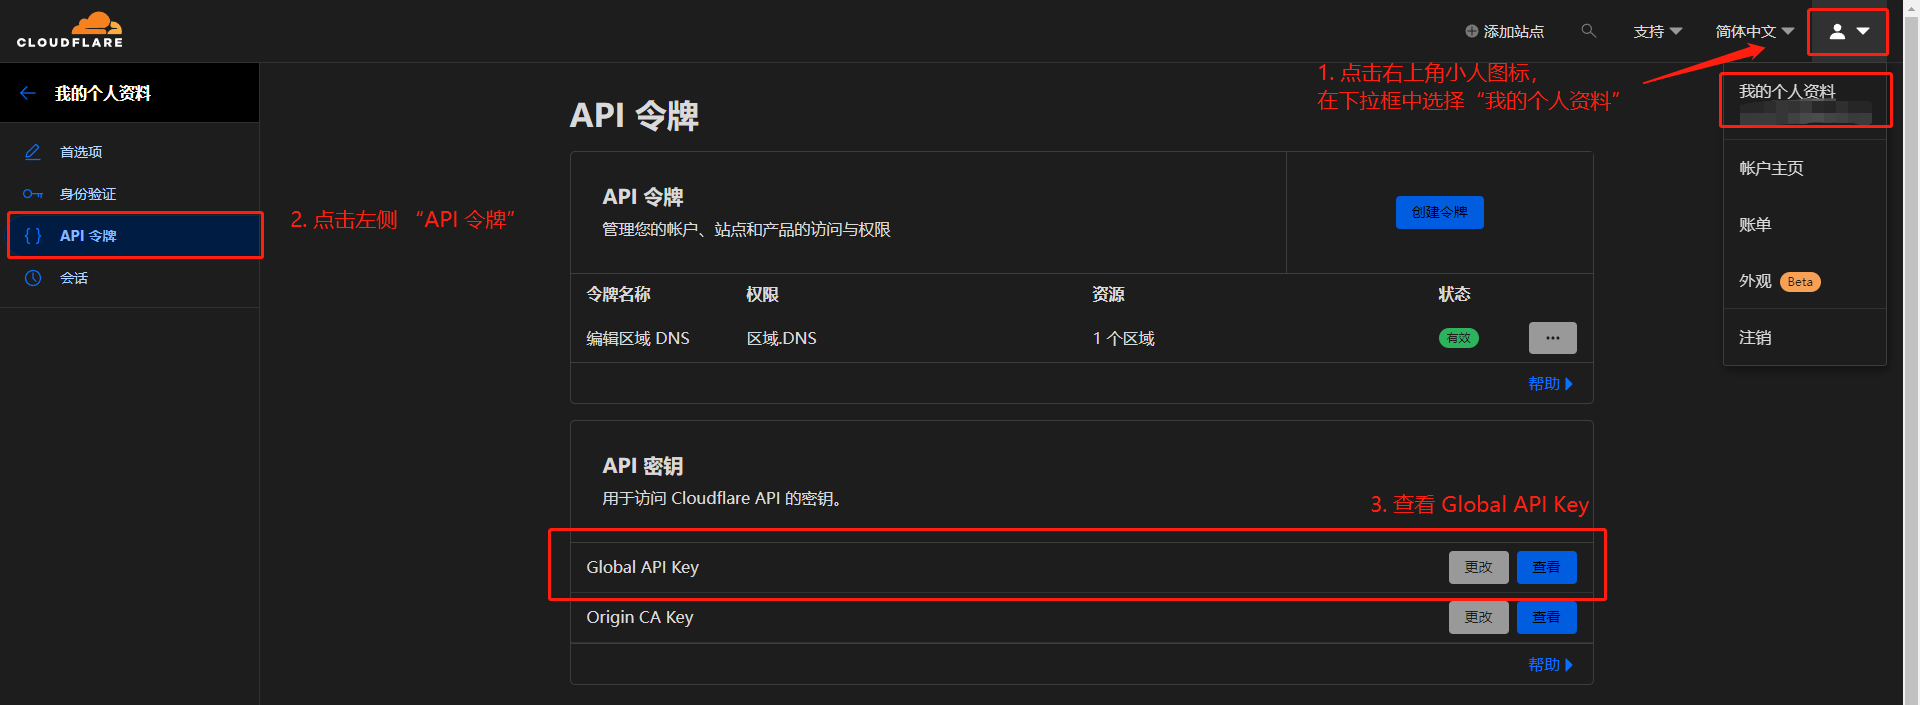
    获取API令牌:点击概览——点击获取您的API令牌——选择Global API Key——点击查看

    在动态DNS下添加一条记录:

    DDNS服务提供商:com-v4 点击更改提供者

    勾选启用

    查询主机名:主机记录.一级域名

    IP地址版本:IPv6 地址

    域名:主机记录.一级域名

    用户名:填写cloudflare账号 #注意检查前面是否有空格

    密码:Global API Key #注意检查前面是否有空格

    高级设置——网络(IPV6)——选择LAN口

    保存&设置

    设置IPV6转发

  • 开启 Cloudflare CDN 代理,实现 IPv4 to IPv6 转换

    开启 Cloudflare CDN 代理,实现 IPv4 to IPv6 转换

    通过公网IPv6地址实现远程访问专栏系列文章:

    1. 《使用公网IPv6远程访问内网设备》
    2. 《DDNS动态域名解析IPv6地址》
    3. 《开启 Cloudflare CDN 代理,实现 IPv4 to IPv6 转换》

    [alert]温馨提示:
    本文存在一部分付费内容,但是付费仅限于域名的购买,如果已经有域名的朋友,请放心大胆食用本文,因为剩余内容均为免费使用。没有域名的朋友,可以移步上一篇文章《DDNS动态域名解析IPv6地址》,里面详细介绍了如何在腾讯云购买便宜好用的域名。[/alert]

    一、前言

    在前两篇文章中,我们详细介绍了如何开启 IPv6 来实现远程访问内网设备,以及如何使用域名和搭建 DDNS 服务实现通过域名来进行远程访问。我们先简单回顾一下,首先需要开启本地网络运营商分发 IPv6 地址的功能,并且开启内网设备的 IPv6 网络权限,因为 IPv6 地址是公网地址,所以此时我们可以直接使用内网设备具体的 IPv6 地址进行直接访问。但是由于IPv6 地址实在是太长了,难以记忆,因此我们通过域名(domain)来绑定 IP 地址,方便记忆。运营商提供的 IP 地址是动态地址,在一定时间后、或者重新拨号联网后会发生变化,针对这一情况,我们在本地搭建了 DDNS 服务,用于监测当前的 IP 地址是否发生变化,如果发生变化,则将新 IP 发送给 DNS 解析服务商,更新域名的 DNS 解析记录。

    但是我们仍然遗留了一个问题,部分网络环境没有 IPv6 解析能力,比如我们公司的网络,在这种情况下,我们无法仅仅使用前两篇文章的内容来进行远程访问了。那么是否有方法能在 IPv4 Only 的环境来访问 IPv6 的站点呢?答案是有的,即套用 CDN 进行流量回源,简单来说就是在源站和客户端之间建立一个中间服务节点,用来 IPv6 和 IPv4 流量的双向转换。

    当然答案并不是唯一的,有能力的大神,完全可以自建用于中继转换的服务,但是有免费,简单的轮子,我们当然首选直接拿来用啦。

    二、什么是 CDN

    全称:Content Delivery Network 或 Content Ddistribute Network,即内容分发网络,顾名思义,它是一个分布式节点网络(也称为边缘位置服务器),它有助于根据用户的位置,内容源服务器和边缘服务器向最终用户的地点传送内容(网页、视频、图像等)。CDN节点具有缓存内容的缓存功能,并且可以从地理上靠近最终用户的位置向用户提供内容。CDN节点由CDN提供商部署在多个地理位置,并且可以跨越多个ISP(因特网服务提供商)网络。

    简单来说,它是一个边缘位置服务器,再简单点,它就是一个服务器,用来干什么,用来传递(中转)内容。也就是说我们在访问源站的过程中,实质上是先访问了 CDN 中的边缘服务器,然后由它向源站请求内容后再由它向我们传送了响应内容。

    如果无法理解,那也没关系,看完本文内容,会用即可。

    三、为什么选择 Cloudflare(简称“CF”)

    我们先说一下 Cloudflare 开启 CDN 后最大的缺点:慢!如果使用 Cloudflare 提供的默认边缘节点,有可能会让你的访问速度变得奇慢无比,因为 Cloudflare 的服务器大部分在境外,所以国内访问这些境外的边缘节点的速度你自然懂的。

    但是为什么我们还是选择 Cloudflare 呢?有这几个让人无法拒绝的理由:

    1. 提供了免费的 DNS 解析和 CDN 代理,DNS 支持泛解析;
    2. CDN 支持 IPv4 和 IPv6 双栈流量的互相转换;
    3. 可以使用第三方开源的 Cloudflare 边缘节点 IP 优选脚本,通过 host 劫持来提高访问速度;
    4. 启用 CDN 后,我们可以隐藏真实 IP 地址,提高个人网络安全;
    5. 国内的 CDN 收费,并且需要绑定实名备案的云服务器,部分 CDN 不支持 IPv6 回源(腾讯云默认 CDN 不支持,需要购买额外的 ECDN 支持 IPv6 的回源);

    其实仅凭第5点就薄纱国内的 CDN 服务了。CF 速度慢可以通过付费和优选 IP 解决,既然都要付费,那为什么不付给更良心的 CF 呢?

    四、将域名托管至 CF

    前文中,我们在腾讯云购买了域名,并使用 dnspod 进行域名解析。那我们在使用 CF 前,首先要做的就是将域名托管到 CF。CF 使用需要注册账号,这一步就不做过多赘述了,网站支持简体中文,我相信按照说明注册账号应该都能顺利完成。

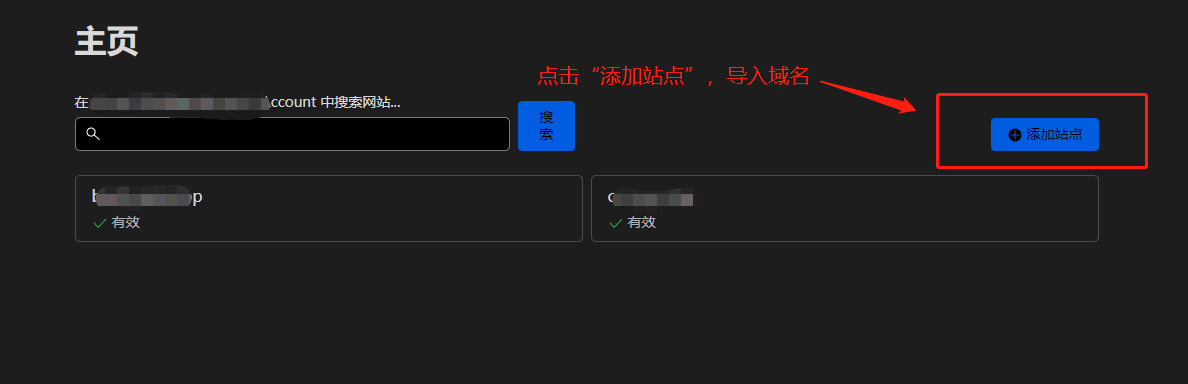
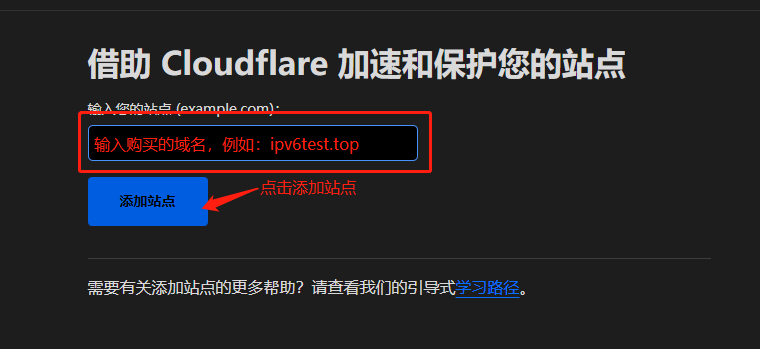
    在注册完成后,我们点击主页中的“添加站点”按钮,导入我们购买的域名:

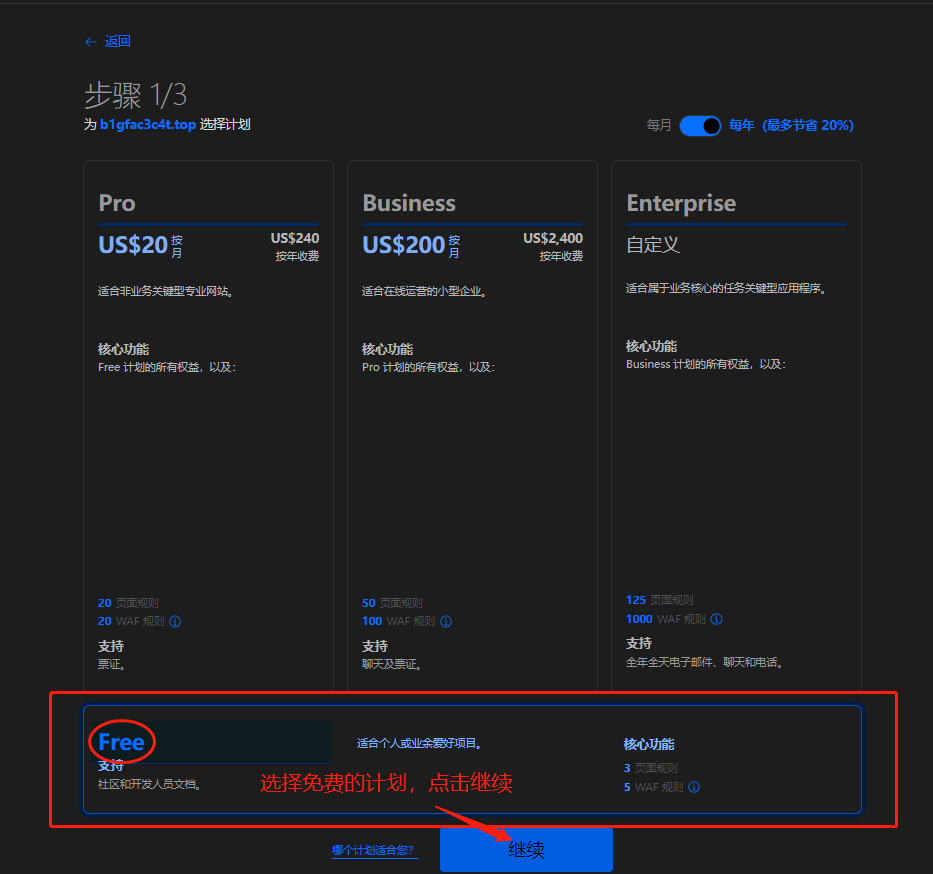
    这里我们选择免费计划即可,如果有额外需求的,可以按需选择付费计划:

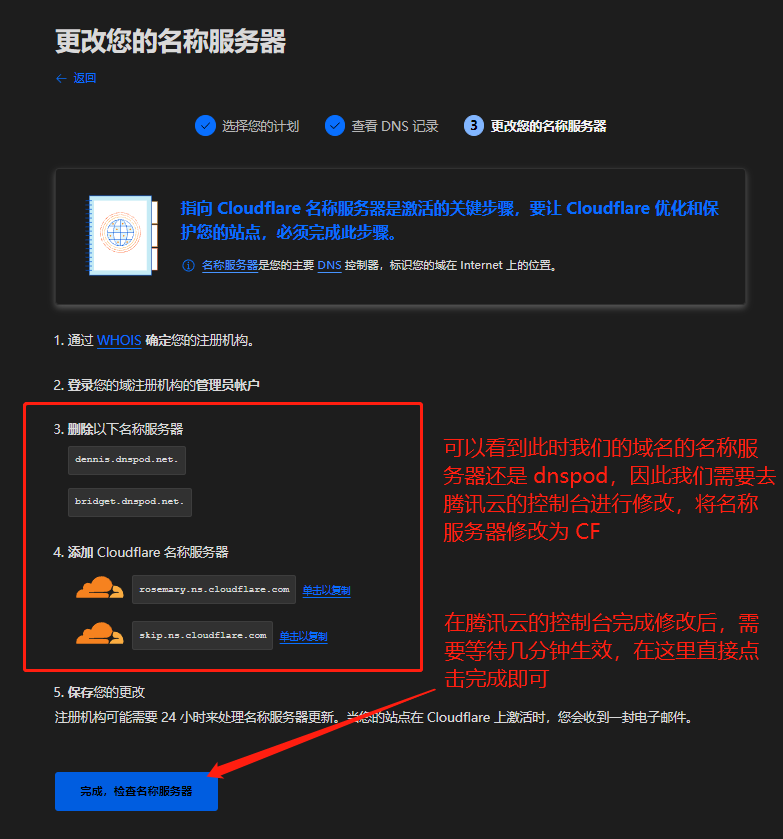
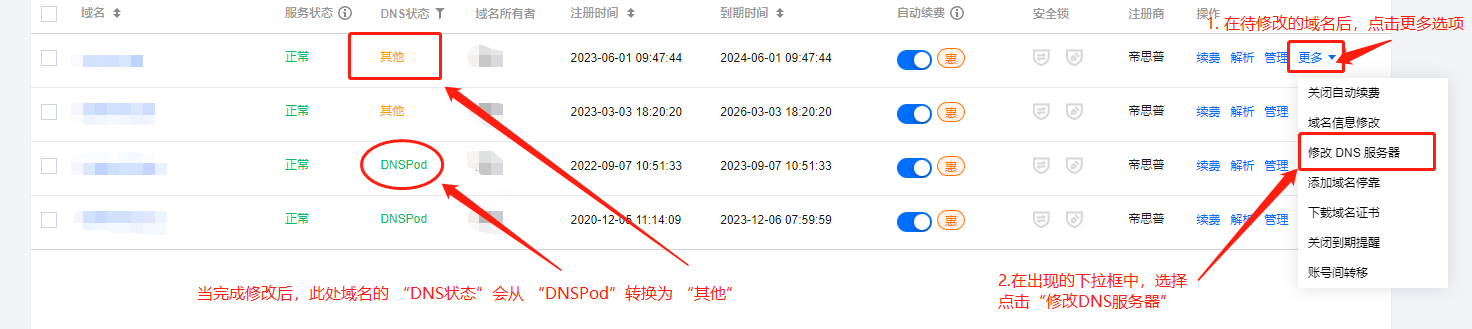
    完成到这一步时,我们已经完成了托管过程中在 CF 的界面所有操作,接下来我们去腾讯云的控制台,修改域名的名称服务器:

    进入我的域名界面:

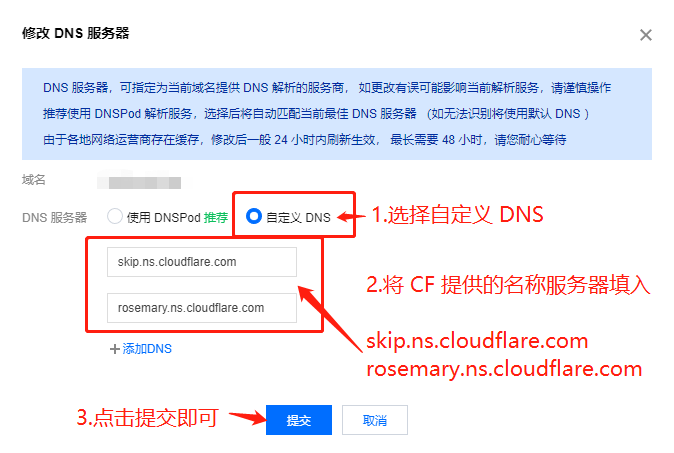
    在“修改DNS服务器”界面中,完成名称服务器的修改:

    五、开启 CDN

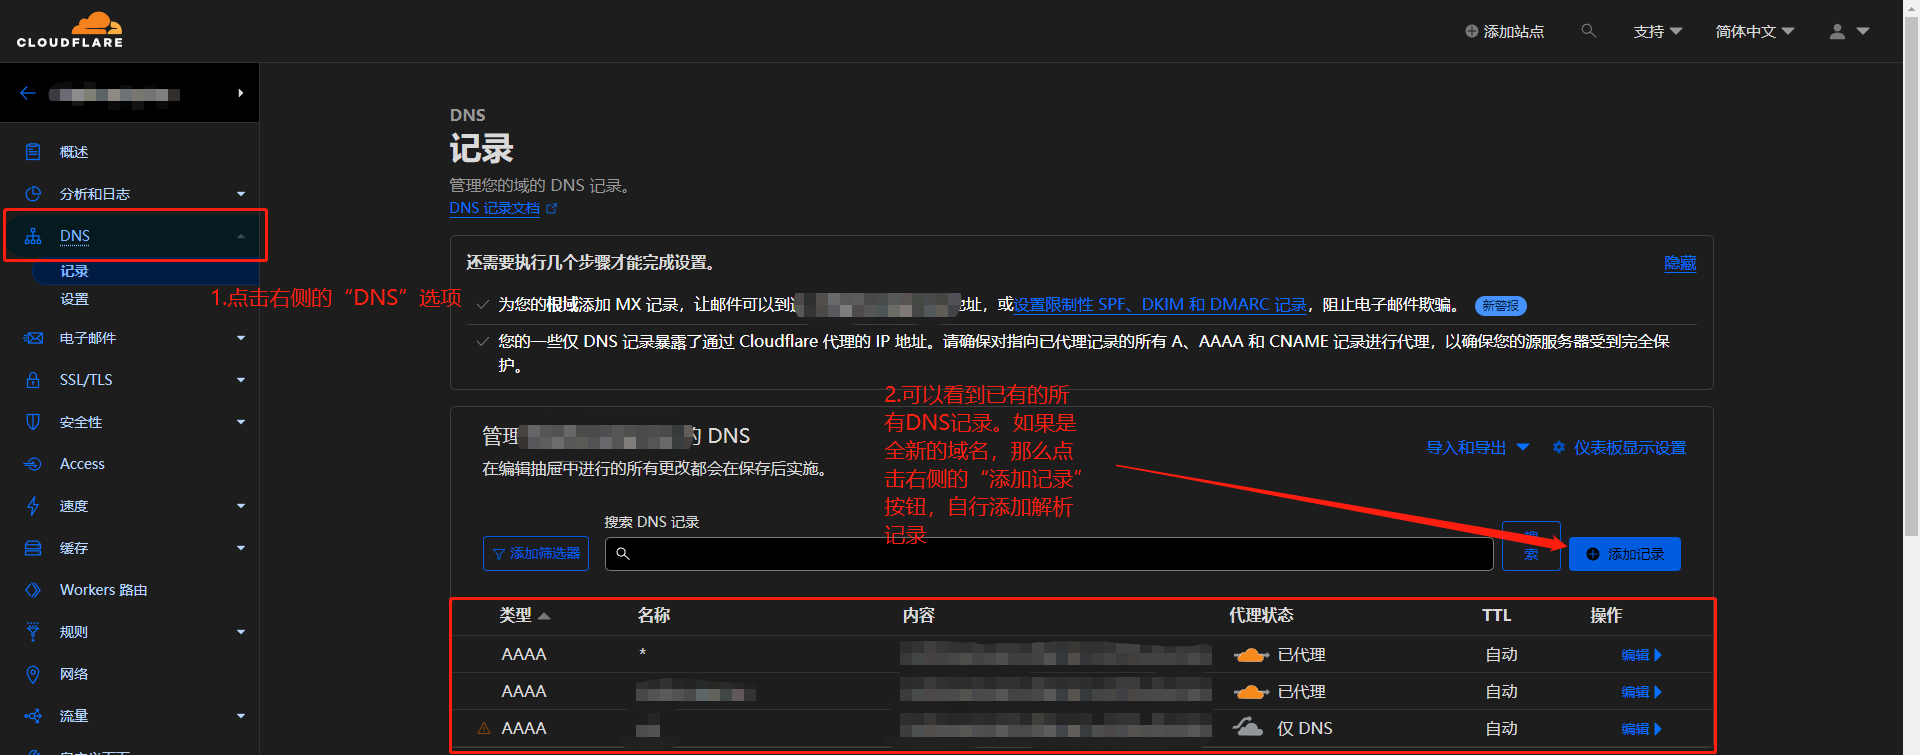
    在域名托管的过程中,CF 会自动将原有的域名解析记录导入,我们进入 CF 的域名详情页面,选择左侧的 DNS 选项,打开当前域名的 DNS 解析记录界面:

    可以看到我这边已经添加了几条解析记录,下面我们从零开始介绍,如何添加解析记录并开启代理。

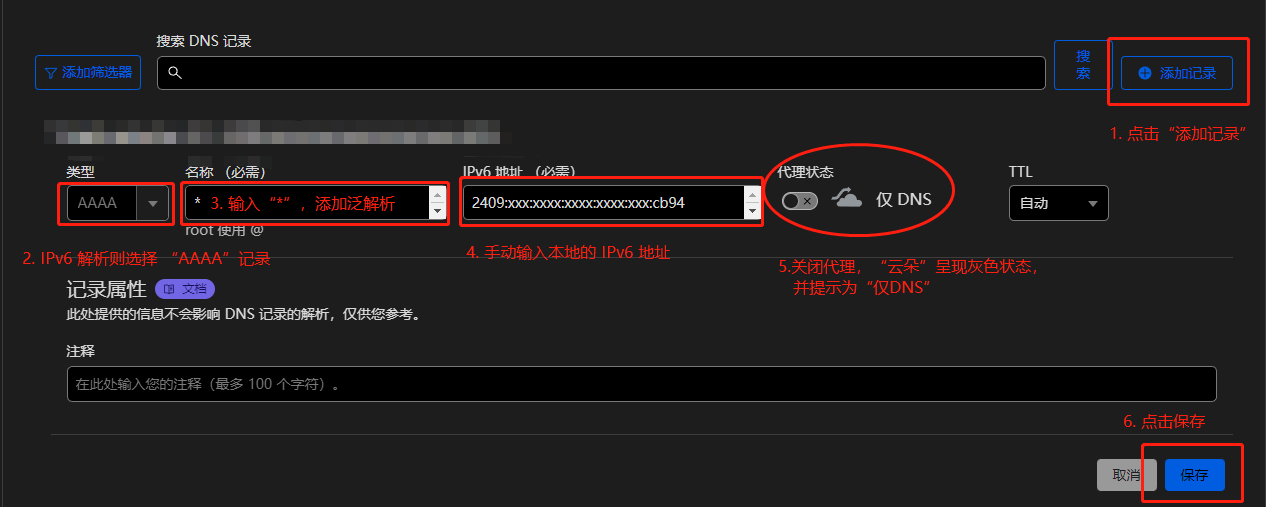
    手动添加一条 DNS 泛解析记录,并关闭代理:

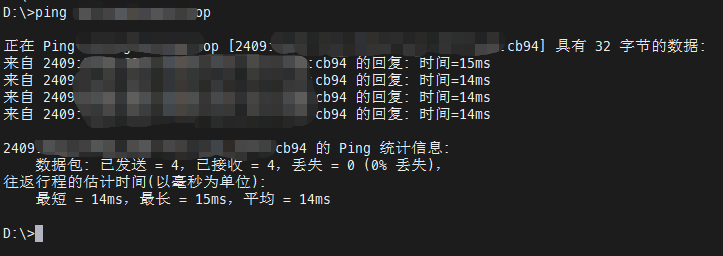
    本地尝试 Ping 域名,确认 DNS 解析生效:

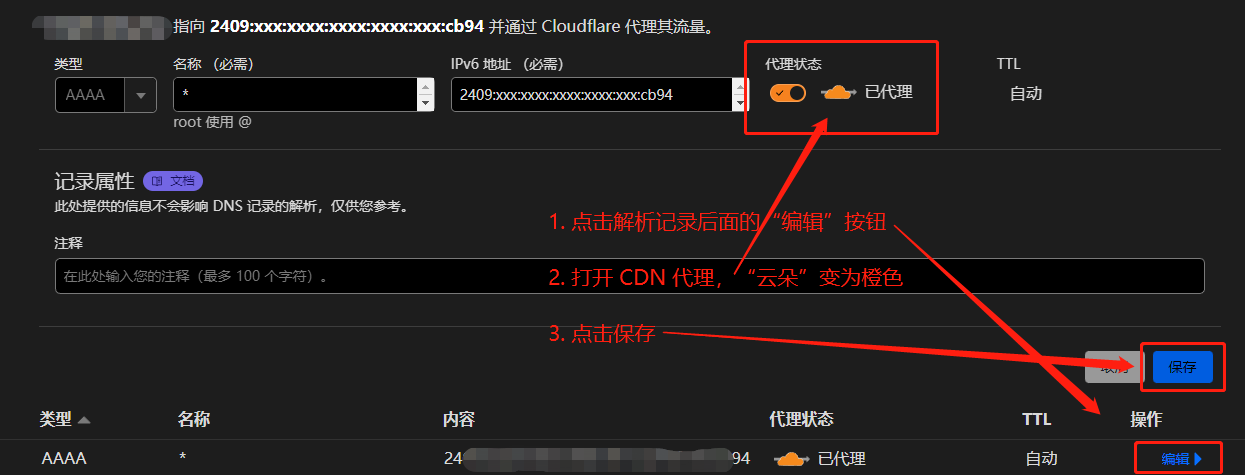
    可以看到 CF 的 DNS 解析已经生效了,域名被正确解析到了我们填写的 IP 上。修改 DNS 解析记录,开启 CDN 代理:

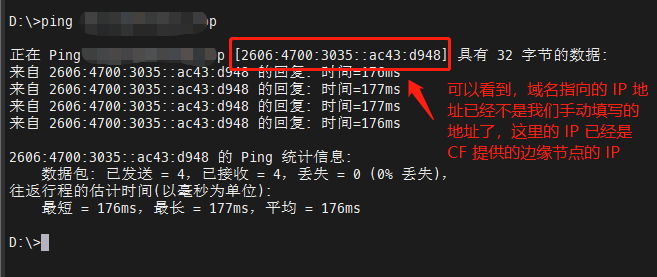
    再次尝试 Ping 域名,观察其返回的 IP 是否已经更新为代理的边缘节点 IP:

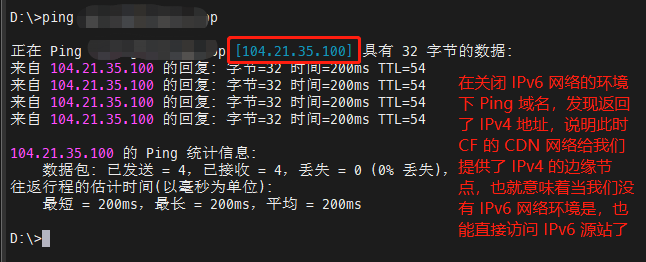
    关闭本地电脑的 IPv6 网络,重新 Ping 域名,观察是否能正常 Ping 通,且返回的 IP 为 IPv4 地址:

    修改 OpenWrt 中的 DDNS 信息:需要先在 CF 的个人资料中获取一个 API Key,用于更新 DNS 解析记录:

    然后再去 OpenWrt 的“动态 DNS”插件中添加/修改 DDNS 服务配置信息:
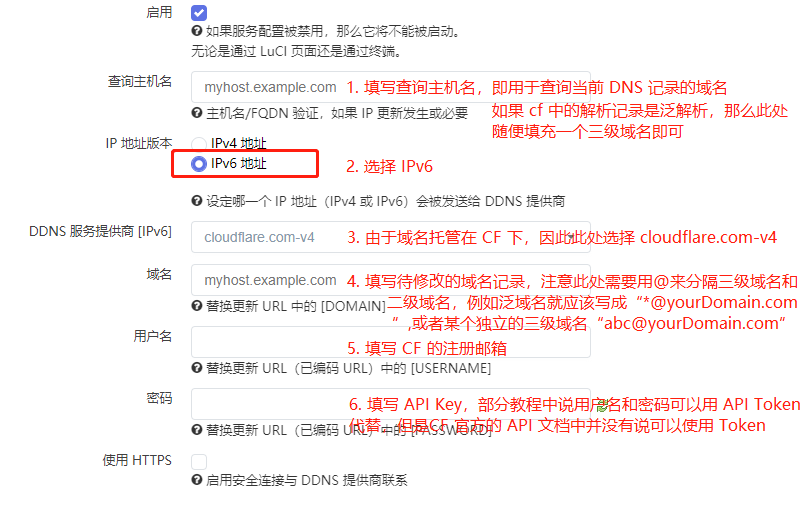
    注意:当开启 CDN 代理时,这个插件可能会有 “warn” 级别日志,因为它默认使用了 nslookup 获取域名指向的 IP,在开启代理后 nslookup 获取到的是 CF 边缘节点的 IP 地址,和我们真实的 IP 地址并不相同,并且会获取到多个 IP 导致脚本执行过程中有一步骤 expand_ipv6 会报错。但是这两个问题是没有什么关系的,唯一的影响就是每次检查 IP 的时候,都会强制更新一次 DNS 解析记录,即使真实的 IP 没有发生变化。

    经过以上6步,我们已经成功给域名套上了 CDN,所有对域名的请求将通过 CF 的边缘节点进行分发和返回,并且我们可以看到,当本地的 IPv6 网络被关闭时,CF 自动给我们分配了 IPv4 的边缘节点,实现了无 IPv6 网络环境下对 IPv6 源站的访问。

    六、Cloudflare IP 优选

    在上面开启 CDN 代理的操作步骤中,第2步未开启代理时,单次 ping 的响应时间是15 ms,而第4、5步中 ping 的响应时间则直接上涨到了 200 ms,可见 CF 开启 CDN 代理,对我们访问的速度影响还是比较大的。因此我们需要对 CDN 边缘节点的接入 IP 进行优选。

    此处推荐一个第三方开源的 IP 优选脚本:XIU2/CloudflareSpeedTest。详细的使用方法和文档在其 github 主页中都有详细介绍,本文就不再赘述了。

    七、Cloudflare 开启 CDN 后的局限性

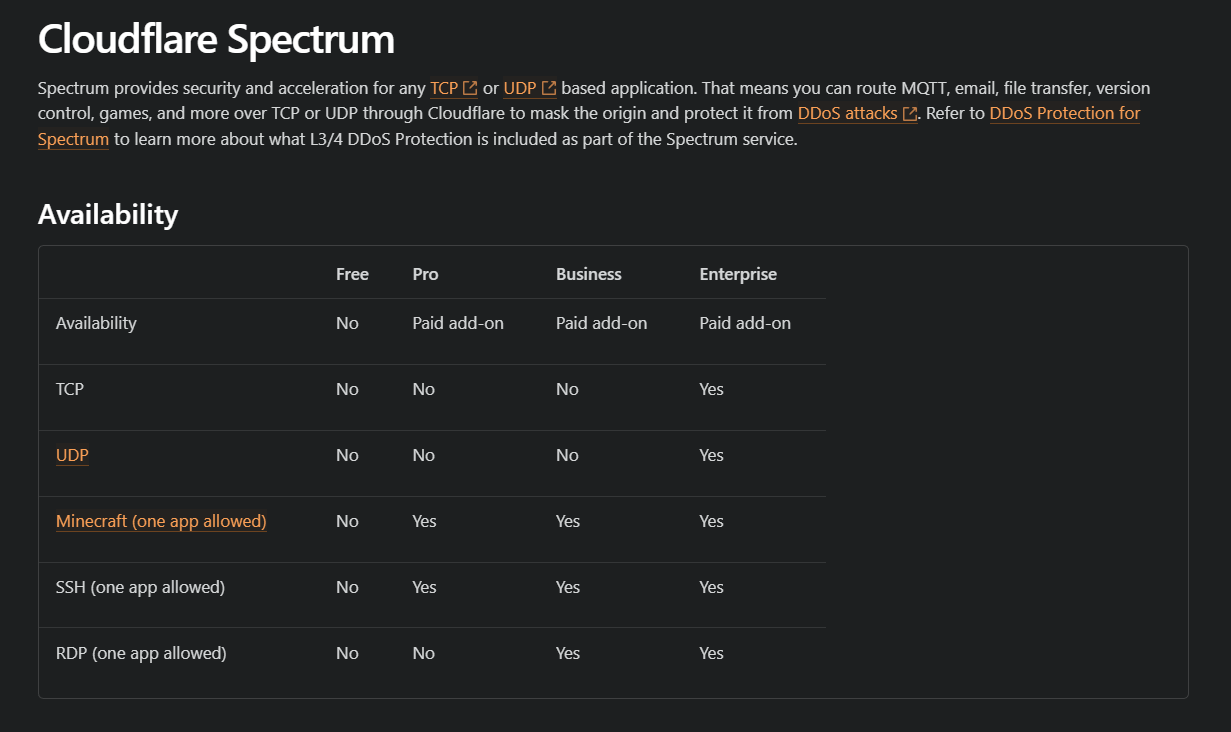
    是否只要套用的 CDN,就万事大吉了呢?实则不然,Cloudflare CDN 仅仅能代理 HTTP 和 HTTPS 流量,而我们实际使用过程中,往往还有不同的协议流量,例如 SSH 访问服务器后台(不建议将 SSH 服务暴露到公网)、微软的RDP(mstsc)等,无法通过被代理的域名进行访问。

    解决办法倒也不算麻烦,只要单独为特殊的流量设置独立子域名,并关闭代理即可。比如添加一个用于微软 RDP(mstsc)的子域名解析记录:rdp.yourDomain.com,并指定对应的 IP 地址。同时在添加一个 rdp.yourDomain.com 的 DDNS 服务即可。但是这种方式由于没有 CDN 的代理,也就意味着将直接访问 IPv6 地址,当处于无 IPv6 能力的环境下时,将不可访问。

    当然 Cloudflare 提供了更安全的付费服务 Cloudflare Spectrum 来解决这个问题

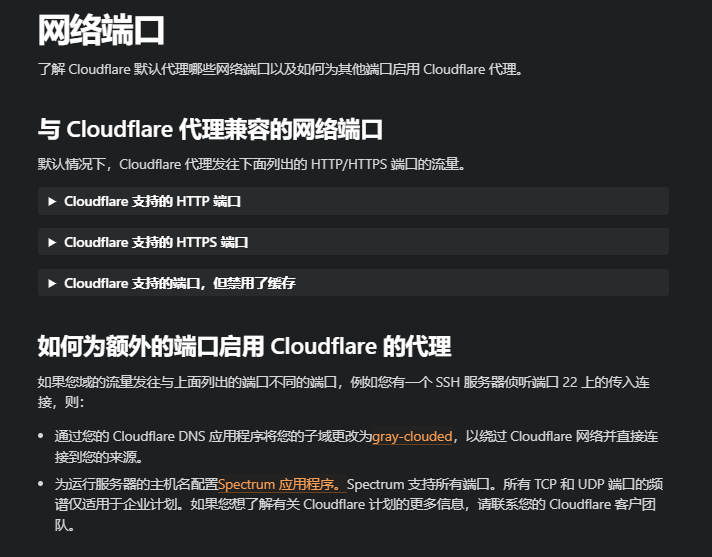
    对于 HTTP 和 HTTPS 流量的代理,也存在一定的局限性。由于国内无法使用标准的 80 和 443 端口,因此我们不得不使用非标准端口来进行 HTTP(s) 通信。而 Cloudflare 支持转发的端口存在限制,仅支持以下端口的转发:

    HTTP  端口:80、8080、8880、2052、2082、2086、2095
    HTTPS 端口:443、2053、2083、2087、2096、8443

    因此势必需要设置端口转发,将 CF 端口的流量转发到部署的服务指定的端口。

    八、总结

    到这里,IPv6 远程访问的系列专题基本告一段落了。我们通过三篇文章,详细地介绍了如何开启 IPv6 网络,如何通过域名进行远程访问,以及如何在无 IPv6 网络环境下通过 CDN 代理访问 IPv6 源站。

    虽然这个专题主要介绍的都是 IPv6,但是 IPv4 网络也同样使用,无非就是域名的 DNS 解析类型从 “AAAA” 转变为 “A” 记录。

    尽管 Cloudflare 免费计划无法做到尽善尽美,但是我们可以略微绕个弯进行规避后,一般的个人家用场景基本足够使用了,更别说还有 Frp,ZeroTier 这些优秀的穿透工具可以辅助使用。对 Frp 和 ZeroTier 感兴趣的朋友,推荐观看司波图的这期视频:独享带宽,教你搭建只属于自己的内网穿透服务器(基于frp与zerotier moon服务器)

    希望这个专题系列能给有需要的人带去帮助~


    [collapse title=”参考资料”]

    1. Cloudflare DNS 官方文档
    2. Cloudflare spectrum 官方文档
    3. Cloudflare API 官方文档
    4. 《家里只有 IPv6 公网地址,怎么操作才能使其他 IPv4 网络也访问到?》
    5. XIU2/CloudflareSpeedTest

    [/collapse]

  • 纯IPV4网络环境访问纯IPV6公网地址实现访问群晖NAS存储设备

    纯IPV4网络环境访问纯IPV6公网地址实现访问群晖NAS存储设备

    IPV6与IPV4优缺点

    • 优点:无速度限制,可跑满上行带宽。
    • 缺点:必须服务器端和客户端都要具备IPV6网络环境。

    网络环境假设

    需要在公司访问家里的NAS。家里的NAS已经是IPV6的环境,而公司不支持IPV6,有什么办法能够在纯IPV4的环境下访问纯IPV6的NAS,而且不限速,还免费呢?

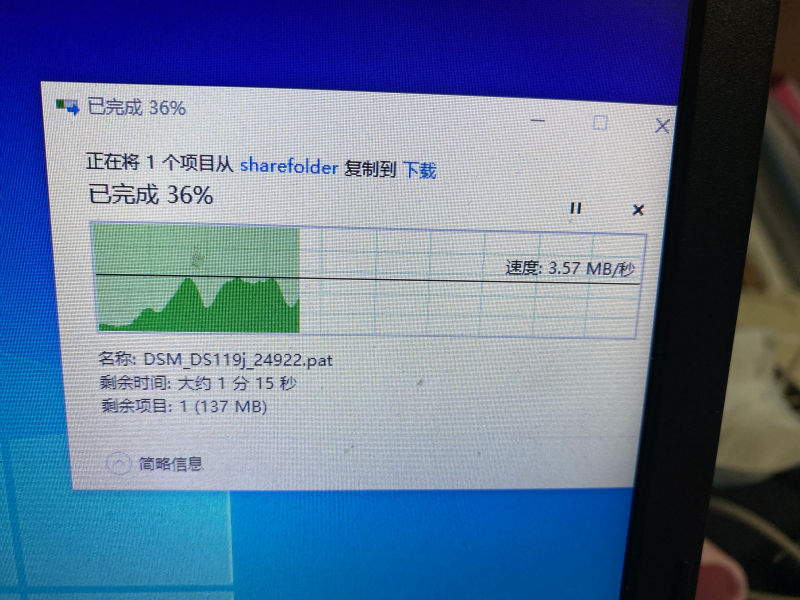
    真实客户测试数据图

    客户为30M上行带宽,30/8,可以算是跑满上行带宽。

    实现思路

    IPV6转IPV4的方法就是:用Cloudflare的加速服务。Cloudflare同时支持IPV4和IPV6回源。也就是说Cloudflare可以实现以下几种情况:

    1.IPV4访问IPV6

    2.IPV6访问IPV4

    3.IPV4, IPV6同时访问

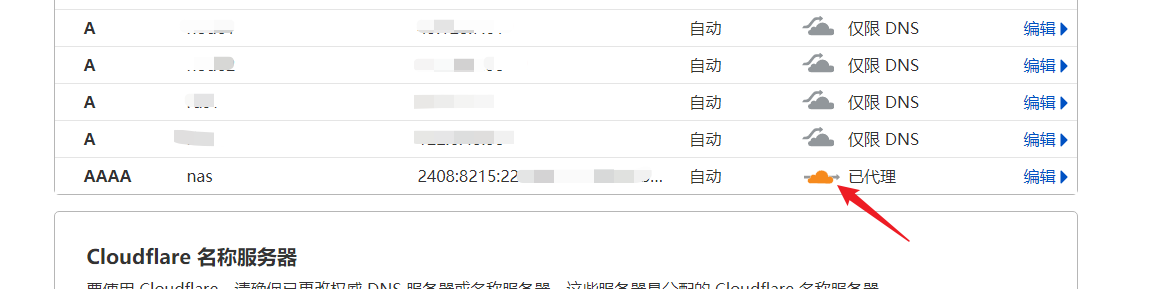
    将自己域名转为Cloudflare的DNS解析,添加一条DNS解析记录,类型为AAAA,IPV6地址为NAS的公网IPV6地址,并点亮橙色的小云朵,启用Cloudflare的加速功能,即才可以使其同时支持IPV4,IPV6回源。

    [alert title=”注意”]

    Cloudflare支持的回源端口只有如下几个:

    [/alert]

    HTTP:

    80
    8080
    8880
    2052
    2082
    2086
    2095
    

    HTTPS:

    443
    2053
    2083
    2087
    2096
    8443
    

    所以设置DSM的端口的时候,只能在这里面选,需注意80/443已经被系统占用,无法更改使用并使用。

    DDNS设置

    如何在群晖上使Cloudflare上的这条IPV6的DNS自动更新。我这里用的Docker的方法,还有直接用脚本的,看个人喜好吧。这里仅介绍Docker的方法。

    Cloudflare中的准备

    我们需要准备好Cloudflare的API Tokens

    1.进入到域名中,在概述的右边栏找到并点击“获取您的API令牌”;

    2.新页面中点击“API令牌”选项卡;

    3.点击“创建令牌”;

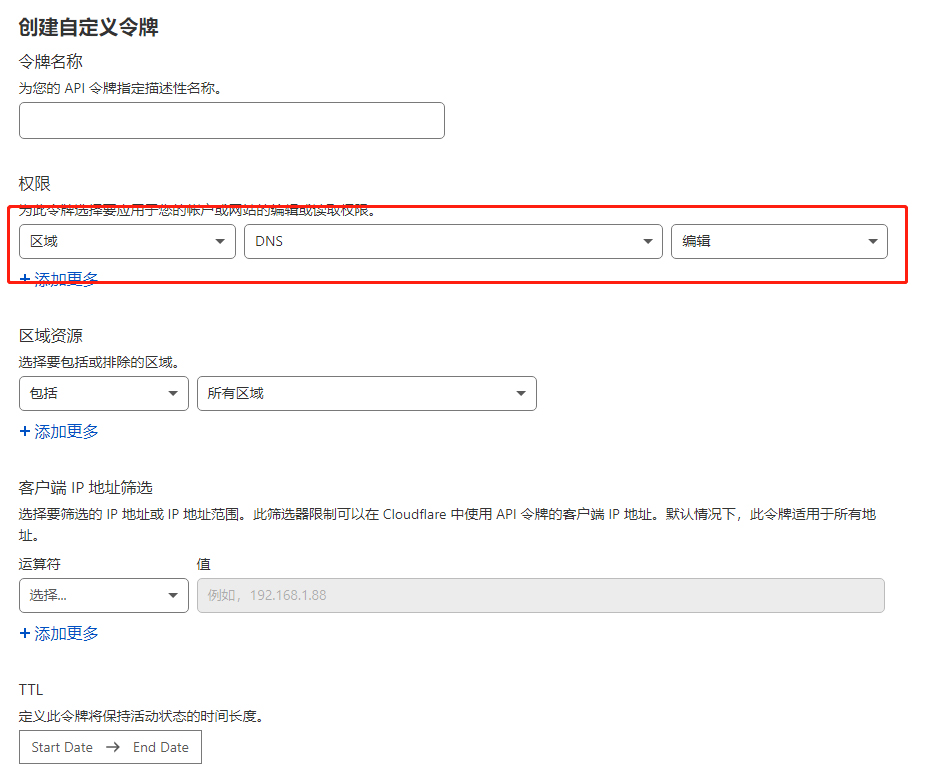
    4.点击下方“创建自定义令牌”的“开始使用”;

    5.令牌名称自定义一下,如下修改一下红框中权限;修改下权限

    6.继续-创建令牌;

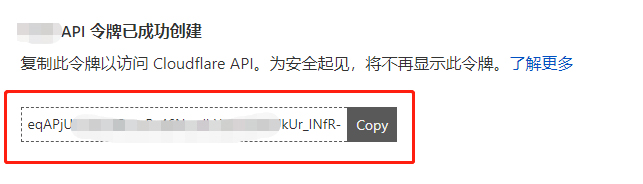
    7.复制这里的令牌备用。这就是我们后面需要的Token。

    群晖里的设置

    1.打开Docker,注册表中搜索cloudflare ddns;

    2.找到oznu/cloudflare-ddns并下载;

    3.找到下载好的映像并启动;

    4.在高级设置中勾选“启用自动重新启动”;

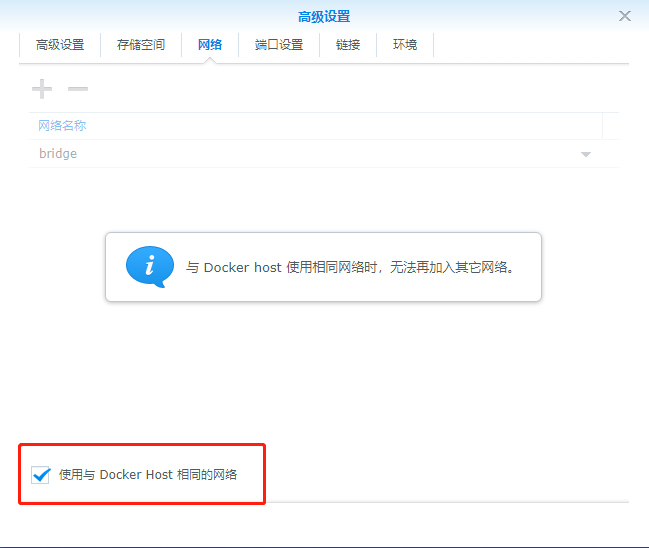
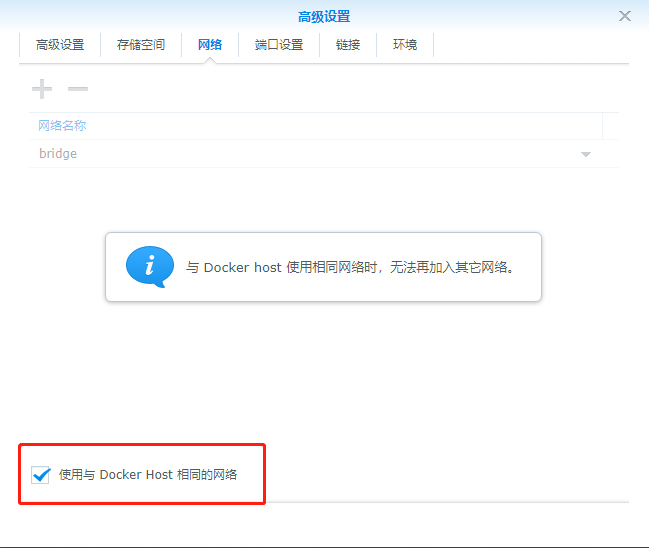
    5.“网络”中勾选“使用与Docker Host相同的网络”。(如果你只是要IPV4的DDNS则无需勾选)

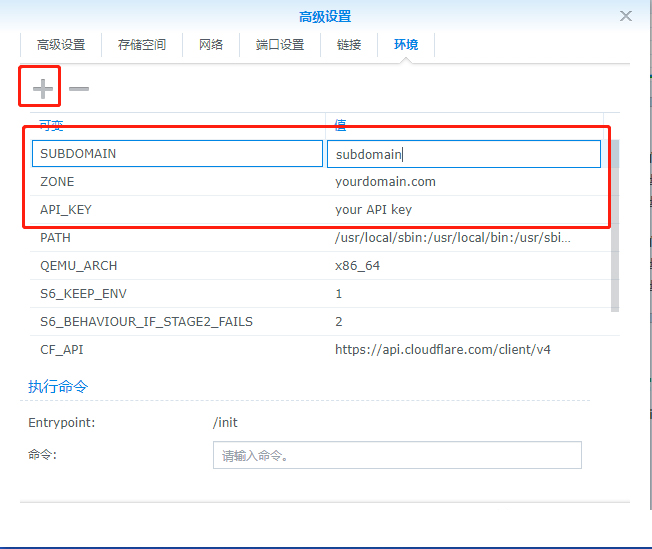
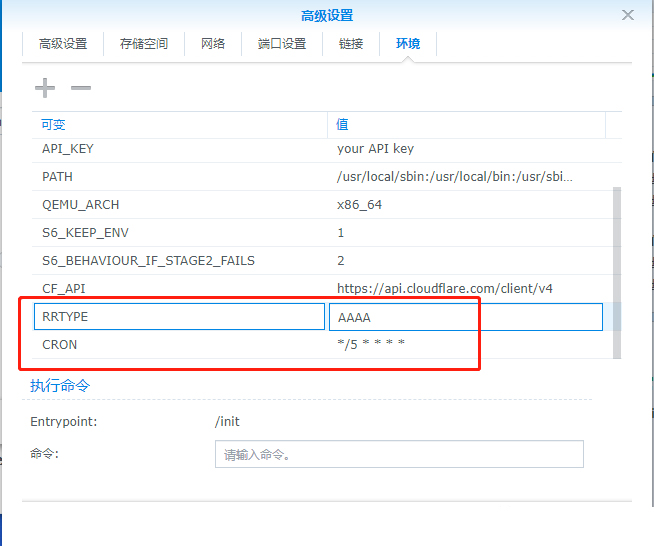
    6.在环境中增加以下3个变量。API_KEY 就是你上面在Cloudflare申请的API KEY. ZONE 就是你的域名。SUBDOMAIN就是你的子域名。

    7.还是在环境选项卡中,往下滚动,找到这两个变量。将RRTYPE更改为AAAA。(IPV4则保留默认的A)CRON是让这个程序多久运行一次。默认是5分钟,我觉得实在用不着。可以结合在线CRON表达式生成器来自定义一个。

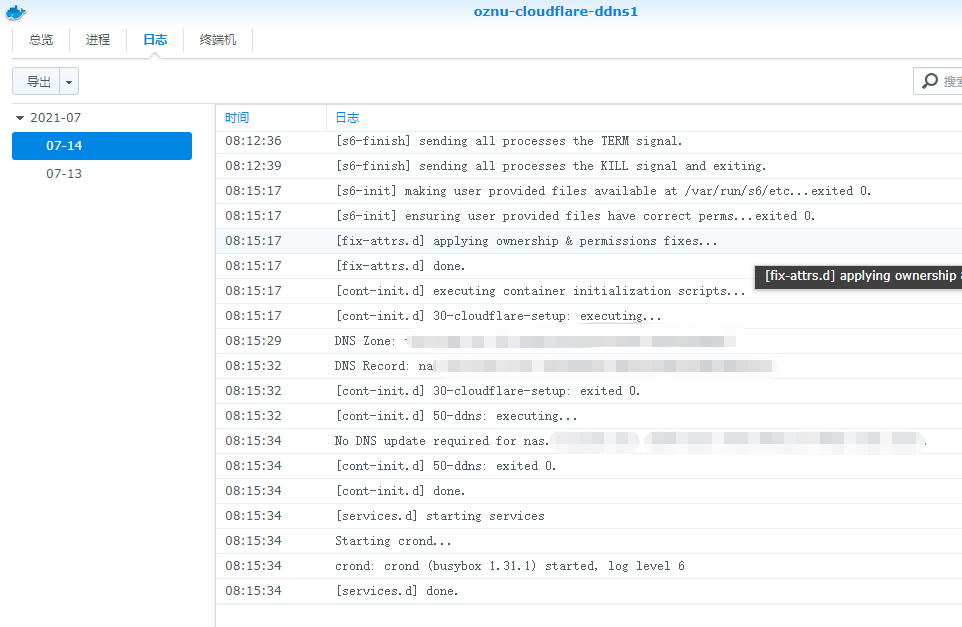
    8.点击应用,过一会儿在日志里就能看到运行情况了。

  • Openwrt软路由如何快速开启IPv6 | 开启宽带的IPV6地址 | 光猫和路由器设置教程

    Openwrt软路由如何快速开启IPv6 | 开启宽带的IPV6地址 | 光猫和路由器设置教程

    一、超级管理员登陆光猫

    常见的运营商超级管理员账号

    [alert]

    电信超级密码  用户名 telecomadmin  密码 nE7jA%5m

    移动超级密码 用户名 CMCCAdmin 密码 aDm8H%MdA

    联通超级密码 用户名 CUAdmin 密码 CUAdmin

    华为原版界面超级密码 用户名 telecomadmin 密码 admintelecom

    [/alert]

    二、设置光猫为桥接模式

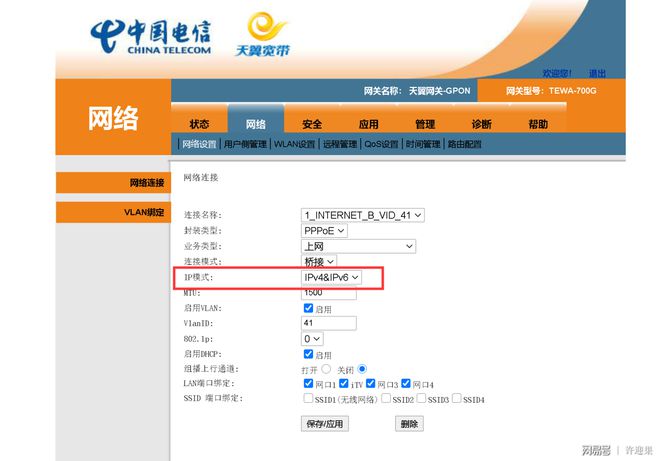
    登陆后设置光猫为桥接模式,打开IPV4/IPV6,如果设置不了,请截图保存,然后删除,再新建,然后按原来的设置(如何连接光猫,可观看前面的视频)

    三、设置软路由或者路由器

    1、有软路由情况

    • 网络——接口——IPV6 ULA清空
    • 网络——接口——WAN口——使用内置IPV6管理取消
    • 勾选——Obtain IPv6-Address项目确保是自动状态
    • 网络——接口——lan口——DHCP——IPV6设置——高级设置——取消勾选使用内置IPV6管理——取消勾选强制链路
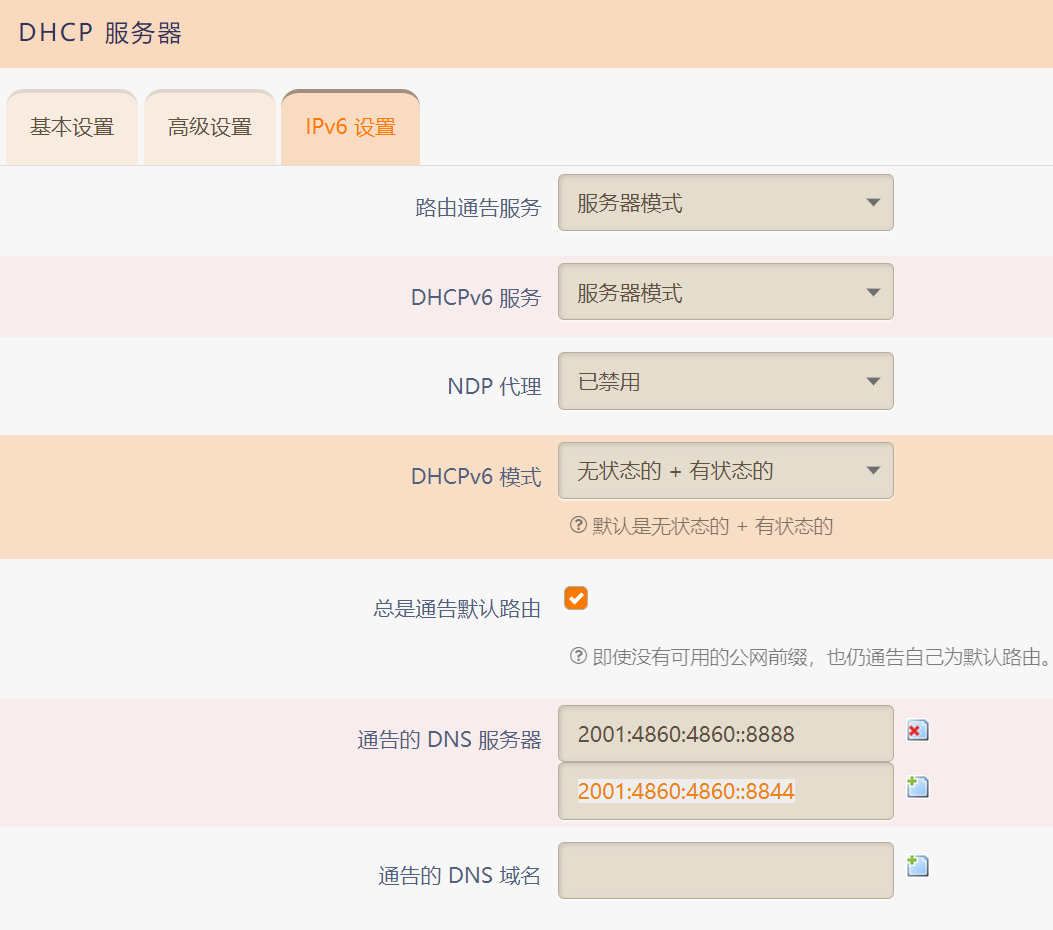
    • 通告的DNS服务器(添加谷歌IPV6DNS):2001:4860:4860::8888     2001:4860:4860::8844

    混合模式会根据配置自动选择使用中继还是服务器模式。(这里如果是主路由请选择服务器模式,旁路由选择中继模式)

    何时采用无状态、何时采用有状态,关键看应用场景。核心在于是否需要控制IP地址,比如保持IP不变,如果需要控制,就采用有状态;如果无需控制,就采用无状态。

    • 在DHCP/DNS——高级设置——取消勾选禁止解析IPV6 DNS记录
    • 设置完成后一定要重启软路由

    2、只有路由器的情况

    直接打开路由器的IPV6即可,如果有多个路由器,每个路由器都要打开

    设置完成后,电脑要禁用网络然后重新启用(目的是为了获取IPV6地址)

    测试IPV6:

    https://ipv6-test.com
    https://test-ipv6.com/index.html.zh_CN
  • Openwrt 一级路由访问二级路由 静态路由表设置方法

    Openwrt 一级路由访问二级路由 静态路由表设置方法

    路由器信息

    一级路由网关(openwrt):192.168.20.1

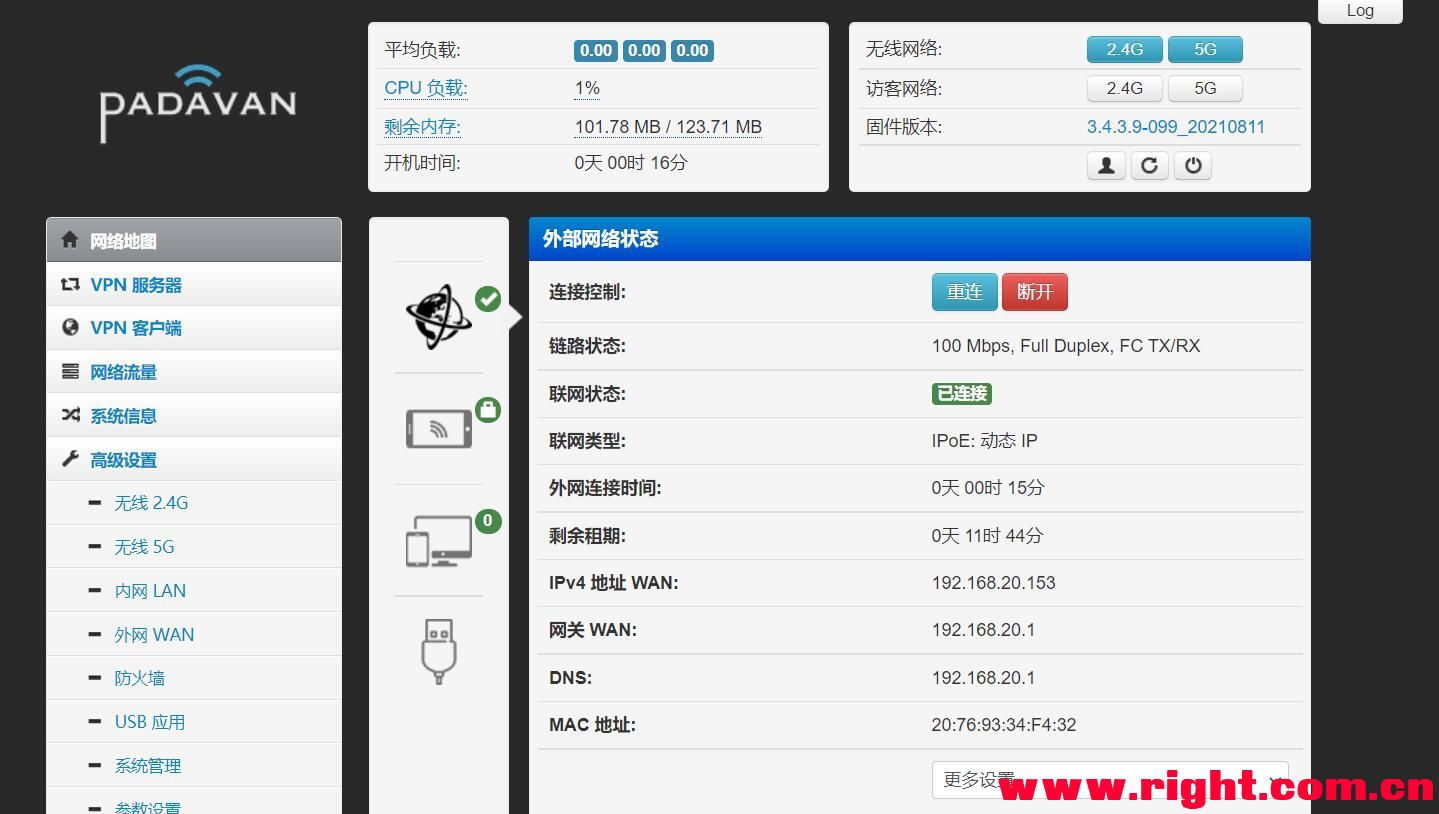
    二级路由网关(padavan):192.168.2.1, 二级路由wan ip:192.168.20.153

    设置方法

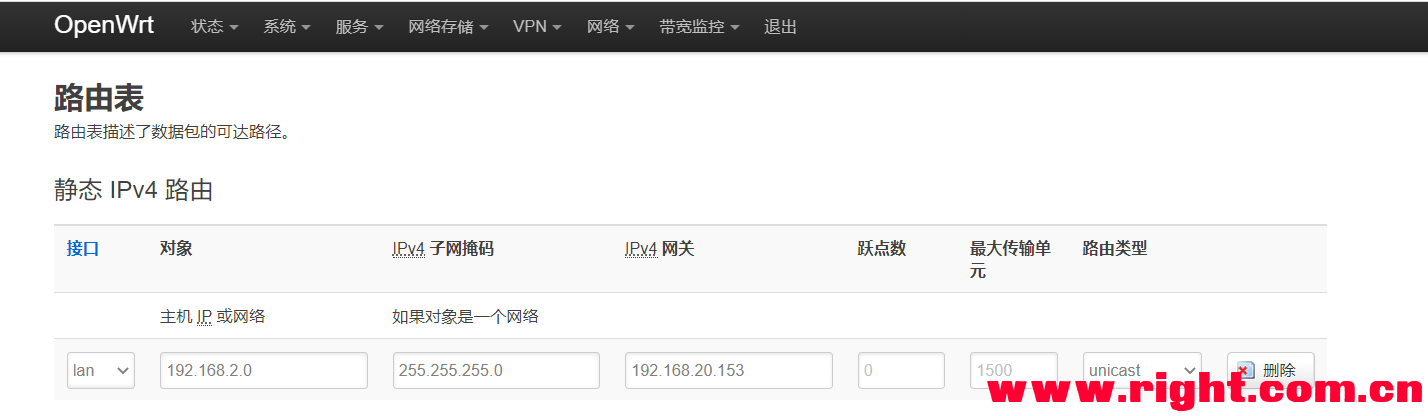
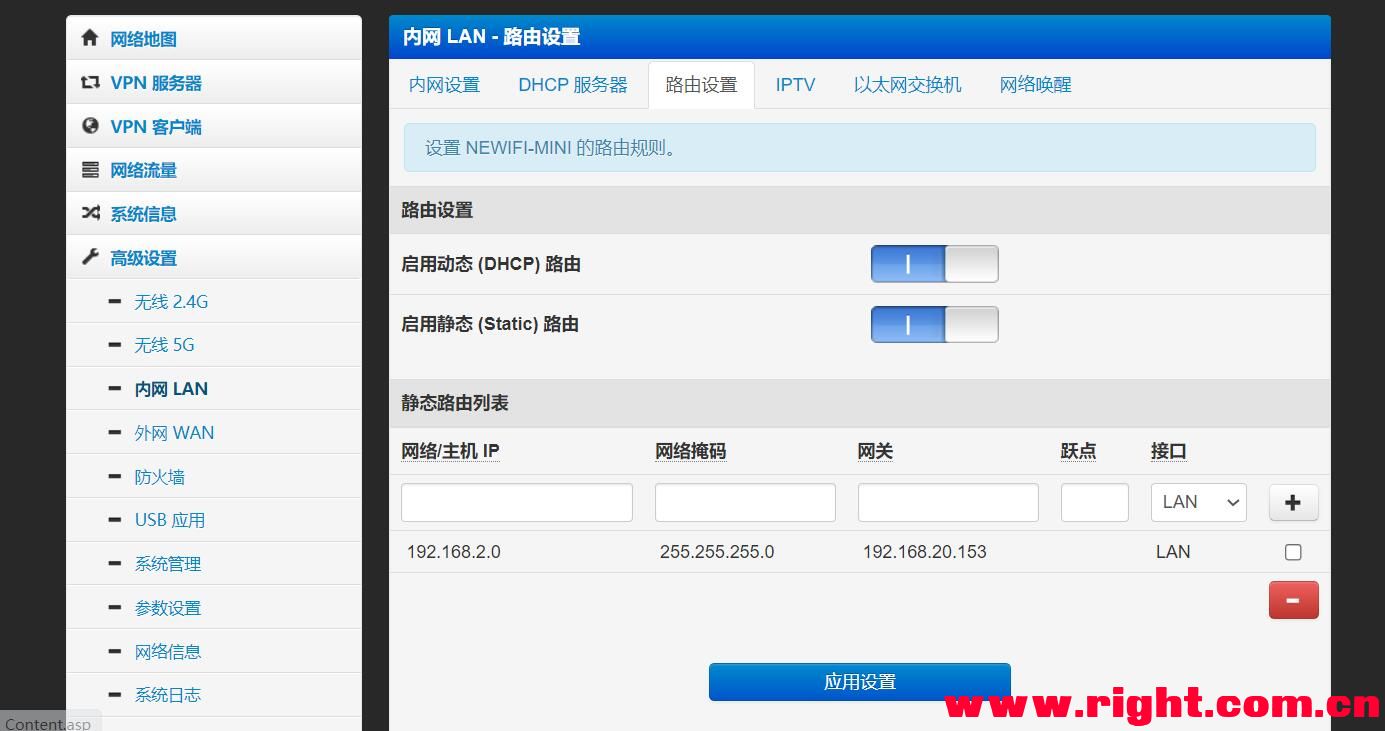
    一级路由(openwrt)设置静态路由表如下:

    主机IP:192.168.2.0  (#二级路由器的网段),子网掩码:255.255.255.0,IPV4网关:192.168.20.153(#二级路由wan ip)

    如果你的一级路由是padavan,也是类似设置,如下图:
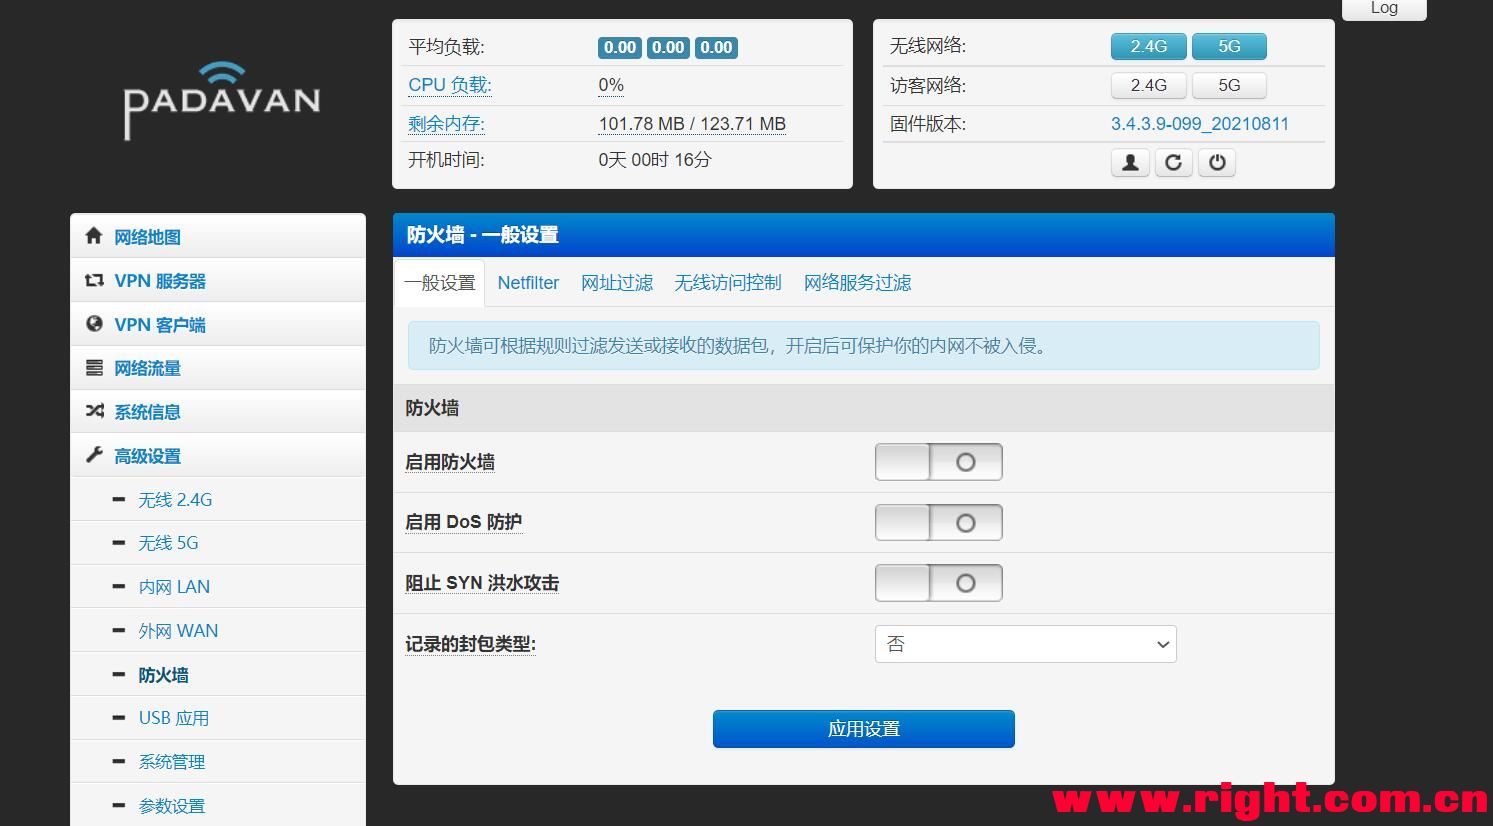
    二级路由设置防火墙:

    关闭防火墙或端口映射。

    具体映射方法如下:二级路由设置→端口映射→内网选择二级路由管理地址,端口80。外网选择二级路由在一级中的分配的IP,端口80以外的随意.

    附另一个视频教程:

    教程到此为止,可以实现一级路由访问二级路由下面的设备,但是如果一级路由要实现远程管理二级路由器,还需要进行如下设置:

    二级路由以360路由器为例

    远程管理二级路由

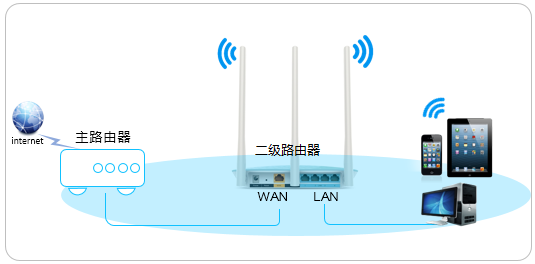
    局域网中使用多个路由器并采用了LAN-WAN级联的方式来组网,如下图:

    如果需要在外网远程登录管理二级路由器,可通过远端WEB管理+端口映射的方法实现需求,本文介绍新界面路由器LAN-WAN级联的情况下,从外网远程登陆和管理二级路由器的方法。

    注意:如果是LAN-LAN级联,只需将二级路由视为一台电脑或者服务器,在一级路由器中设置虚拟服务器即可。

    设置方法

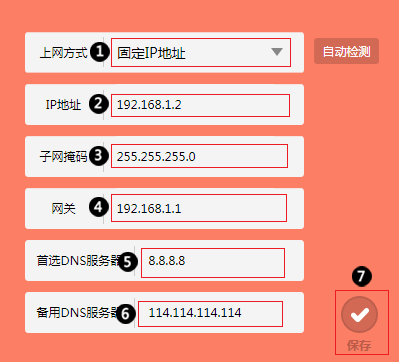
    1. 二级路由器WAN口设置静态IP

    修改二级路由器的WAN口上网方式为静态IP(如不会设置二级路由器,请点击参考文档:[新界面] 路由器LAN-WAN级联的设置方法),如下图:

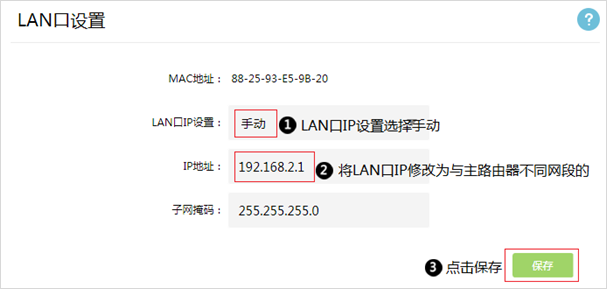
    注意:二级路由器设置静态IP之前,需修改二级路由器和主路由器LAN口IP在不同网段,假如主路由器的LAN口IP都是192.168.1.1,建议修改二级路由器LAN口IP为192.168.2.1,设置方法:登陆二级路由器管理界面,点击“高级设置”>“LAN口设置”,IP地址改为192.168.2.1,点击“保存”。如下图:

    2.开启远程WEB管理

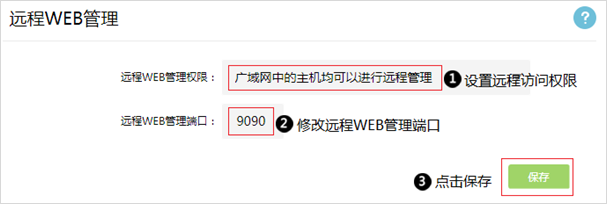
    登录二级路由器管理界面,点击“高级设置”>“WEB管理设置”,“远程WEB管理权限”选择“广域网中的主机均可进行远程管理”,“远程WEB管理端口”修改为“9090”,点击“保存”。如下图:

    注意

    1、WEB管理端口建议不要设置为常用端口,如80,443等,避免冲突。

    2、修改管理端口后,内网电脑使用http://IP:端口(如http://192.168.2.1:9090)管理。

    3.在主路由器中设置虚拟服务器

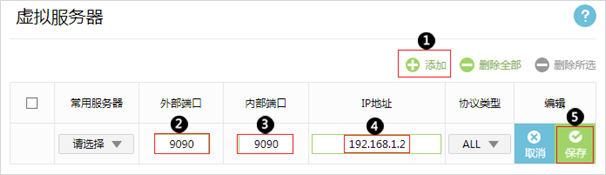
    在主路由器中设置虚拟服务器,将二级路由器WAN口的IP地址(本例为192.168.1.2)以及远端WEB管理中设置的端口号(本例为9090)映射到外网。登陆主路由器管理界面,点击“高级设置”>“虚拟服务器”,点击“添加”,“外部端口”、“内部端口”都填写9090,IP地址填写192.168.1.2,点击“保存”。如下图:

    注意:外部端口号可自定义设置外网访问的端口(可与内部端口不同),但不能与其他常用端口或其他虚拟服务器映射的端口冲突。

    4.远程管理路由器

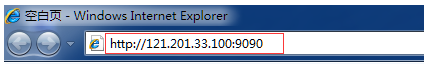
    外网电脑可以通过您前端主路由器的WAN口IP和您虚拟服务器中设置的外部端口号 http://WAN口 IP:端口 远程登录和管理路由器,(本文以主路由器WAN口IP地址121.201.33.100为例):

    注意:如果您前端主路由器WAN口IP地址是变化的,可以在主/副路由器上登录DDNS动态域名,然后通过http://域名:端口 远程管理二级路由器。

    转载:https://www.right.com.cn/FORUM/forum.php?mod=viewthread&tid=5493924

    https://www.youtube.com/watch?v=WHVaydcqoV8&t=6s&ab_channel=%E7%BD%91%E7%AE%A1%E4%B8%96%E7%95%8C

    https://service.tp-link.com.cn/detail_article_3845.html 


  • 光猫桥接后,通过openwrt访问光猫管理界面

    光猫桥接后,通过openwrt访问光猫管理界面

    光猫桥接,openwrt拨号,如何通过openwrt访问光猫管理界面

  • 怎么看电脑支不支持5gwifi(win10搜不到5g频段wifi怎么办)

    怎么看电脑支不支持5gwifi(win10搜不到5g频段wifi怎么办)

    win10系统的电脑怎么查看支不支持5Gwifi连接?win10系统的电脑想要看看是否支持5g网络,该怎么查看呢?下面我们就来看看详细的教程,需要的朋友可以参考下

    win10系统想要查看电脑是否支持5Gwifi连接,该怎么查看呢?下面我们就来看看详细的教程。

    1、在桌面找到【此电脑】

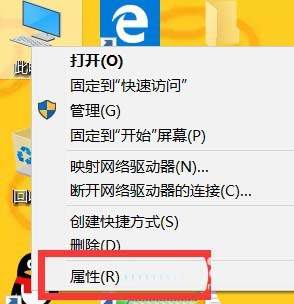
    2、鼠标右击此电脑,在弹出来的菜单里点击【属性】

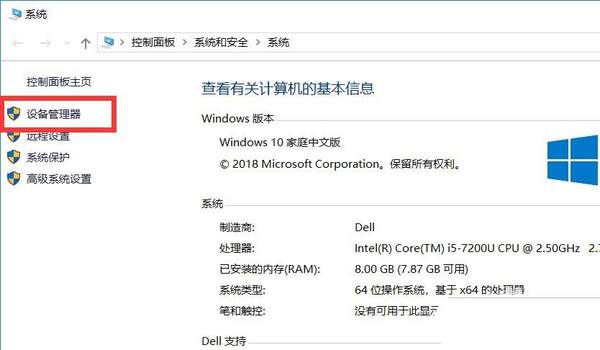
    3、在系统界面,点击左侧的【设备管理器】

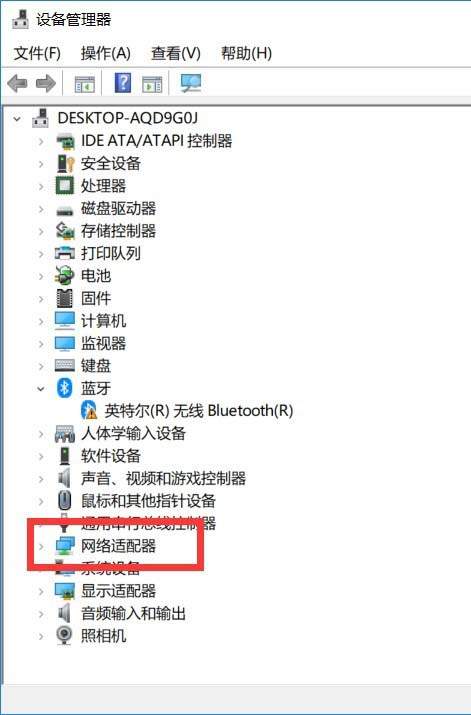
    4、在设备管理器里面找到【网络适配器】

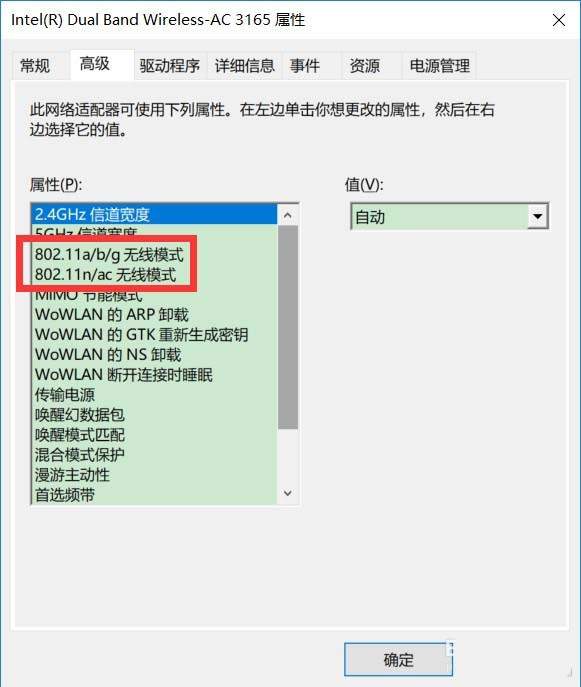
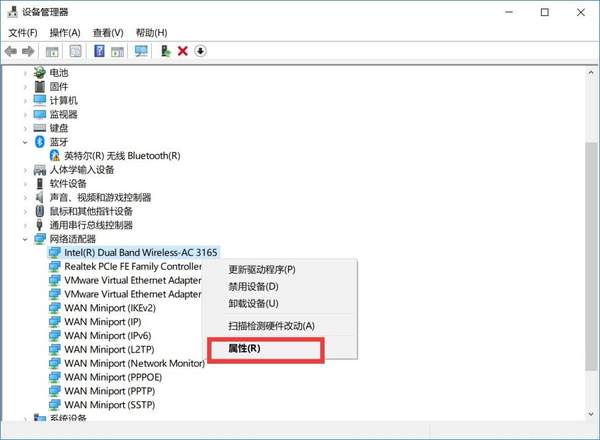
    5、点开网络适配器,右击无线网络,选择【属性】

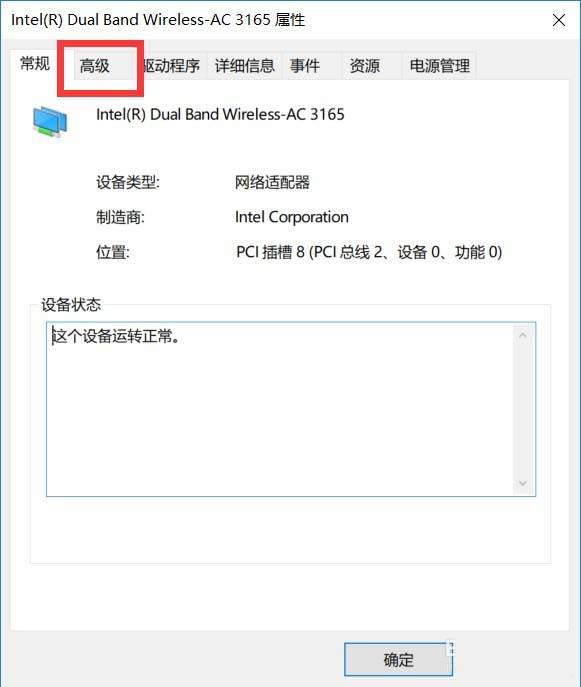
    6、点击【高级】

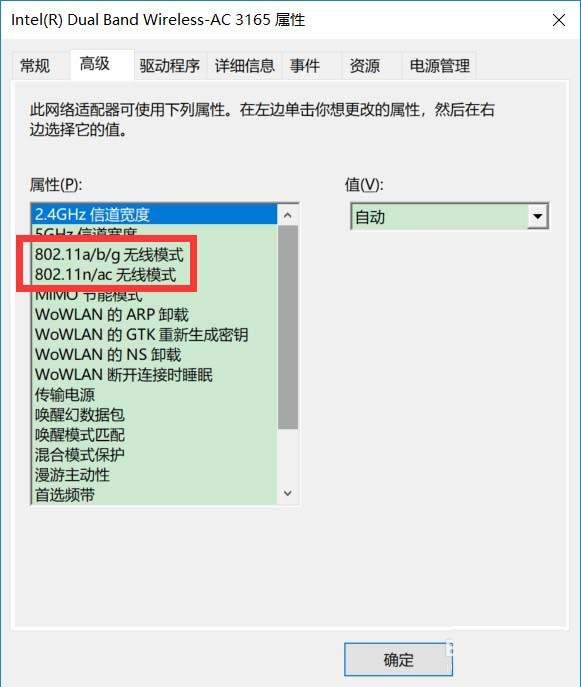
    7、在高级属性里面查看无线协议的标准,如果是802.11b、802.11g表示不支持5G,如果是802.11a、802.11ac,则说明支持5G。

  • 一文详解 802.11a/b/g/n/ac/ax协议是什么 与Wi-Fi 4/5/6有什么关联

    一文详解 802.11a/b/g/n/ac/ax协议是什么 与Wi-Fi 4/5/6有什么关联

    今天,我们来了解Wi-Fi 802.11a/b/g/n/ac/ax协议是什么,与Wi-Fi 4/5/6有什么之间有什么关联?

    [h1]802.11简介[/h1]

    Wi-Fi是一种允许电子设备连接到一个无线局域网(WLAN)的技术,通常使用2.4G UHF或5G SHF ISM 射频频段。

    连接到无线局域网通常是有密码保护的;但也可是开放的,这样就允许任何在WLAN范围内的设备可以连接上。Wi-Fi是一个无线网络通信技术的品牌,由Wi-Fi联盟所持有。

    Wi-Fi的几项性能指标有传输距离、传输速率、网络容量和电池续航。随着技术与时代的发展,人们对速率和带宽的要求越来越高。


    802.11a/b/g/n/ac/ax

    802.11 是一种无线局域网标准。802.11 a/b/g/n/ac 都是由802.11 发展而来的。不同的后缀代表着不同的物理层标准工作频段和不同的传输速率,也就是说它们的物理层和传输速度不同。无线速率计算公式:
    速率=子载波数目*子载波携带的数据位*码率/每个OFDM符号持续时间*空间流数
    无线调制技术
    1.FHSS—跳频序列
    2.DSSS—直接序列扩频技术
    3.OFDM—正交频分复用
    基本原理:将信号分割为N个子信号,然后用N个子信号分别调制N个相互正交的子载波。OFDM 物理层将每个频宽20MHz 的频道划分52个子载波。其中有4 个子载波充当导波(pilot carrier),用以监控路径偏移与 ICI。至于其余 48 个子载波则是用来传递数据。子载波之问彼此相距0.3125MHz ,频道编号从一26 至 26。

    [h1]802.11a/b/g/n/ac区别[/h1]


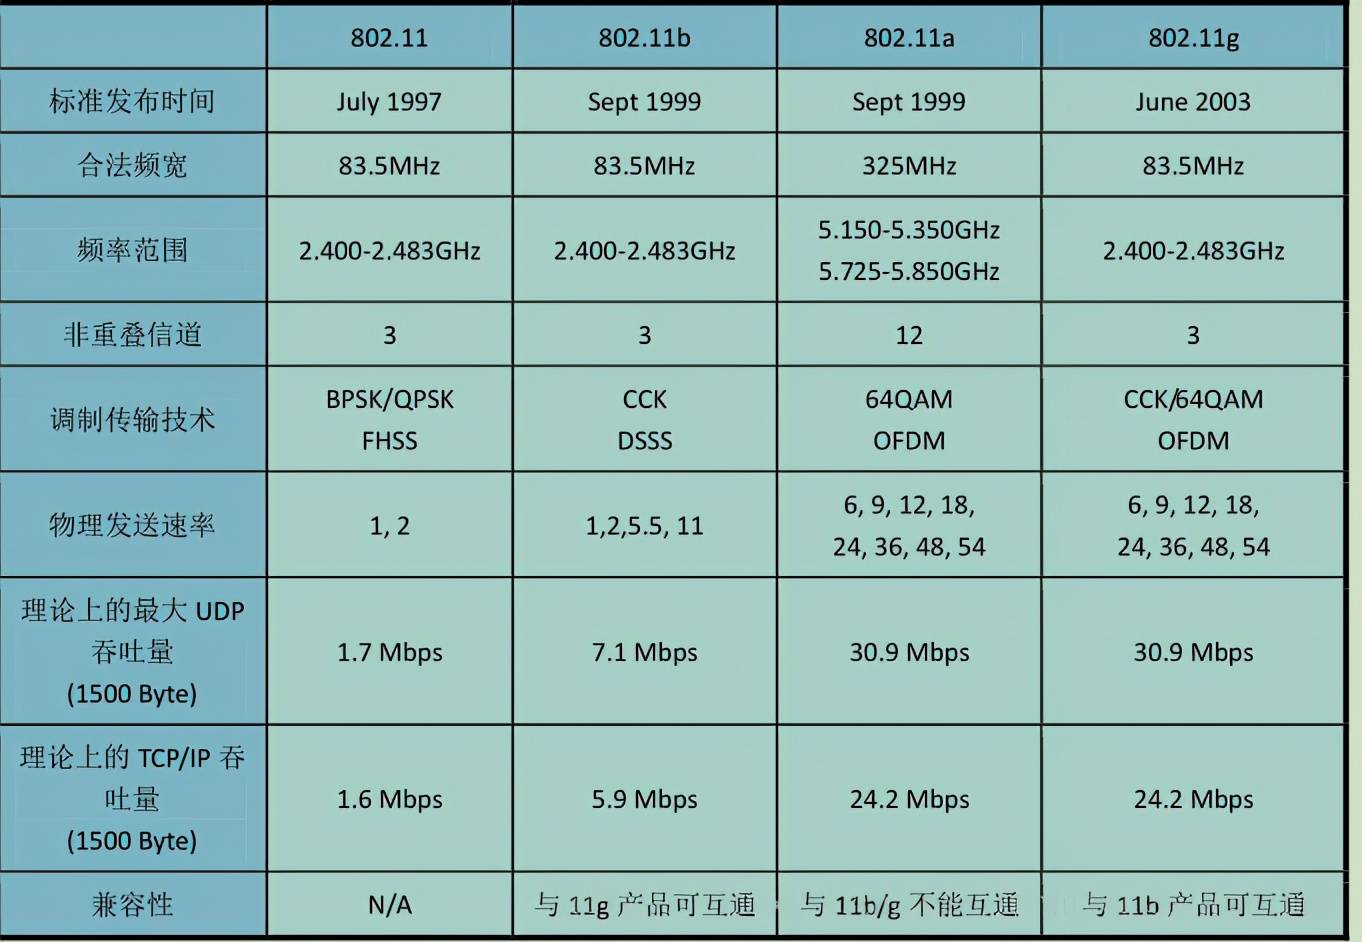
    802.11a/b/g区别

    [h1]802.11a协议 5GHz OFDM[/h1]

    802.11a协议凭借传输速度快,还因为使用了5GHz工作频率,所以受干扰比较少的特点,也被应用于无线局域网.但是因为价格比较昂贵,且相下不兼容,所以目前市场上并不普及.

    [h1]802.11b协议 2.4GHz[/h1]

    IEEE802.11b是无线局域网的一个标准。其载波的频率为2.4GHz,传送速度为11Mbit/s。
    IEEE802.11b是所有无线局域网标准中最著名,也是普及最广的标准。它有时也被错误地标为Wi-Fi。实际上Wi-Fi是无线局域网联盟(WLANA)的一个商标,该商标仅保障使用该商标的商品互相之间可以合作,与标准本身实际上没有关系。
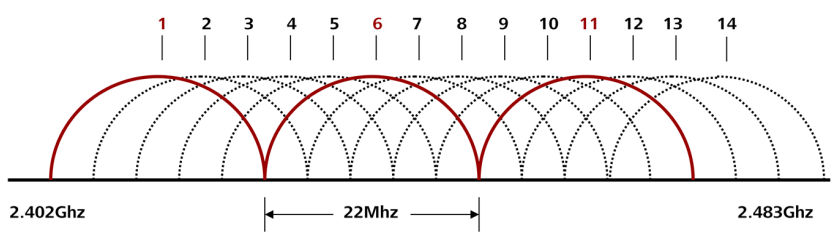
    在2.4-GHz-ISM频段共有14个频宽为22MHz的频道可供使用。IEEE802.11b的后继标准是IEEE802.11g;

    2.4-GHz-ISM频段

    [h1]802.11g协议 2.4GHz OFDM[/h1]

    IEEE 802.11g2003年7月,通过了第三种调变标准。
    其载波的频率为2.4GHz(跟802.11b相同),原始传送速度为54Mbit/s,净传输速度约为24.7Mbit/s(跟802.11a相同)。

    [h1]802.11n协议 (Wi-Fi 4)2.4/5GHz MIMO[/h1]

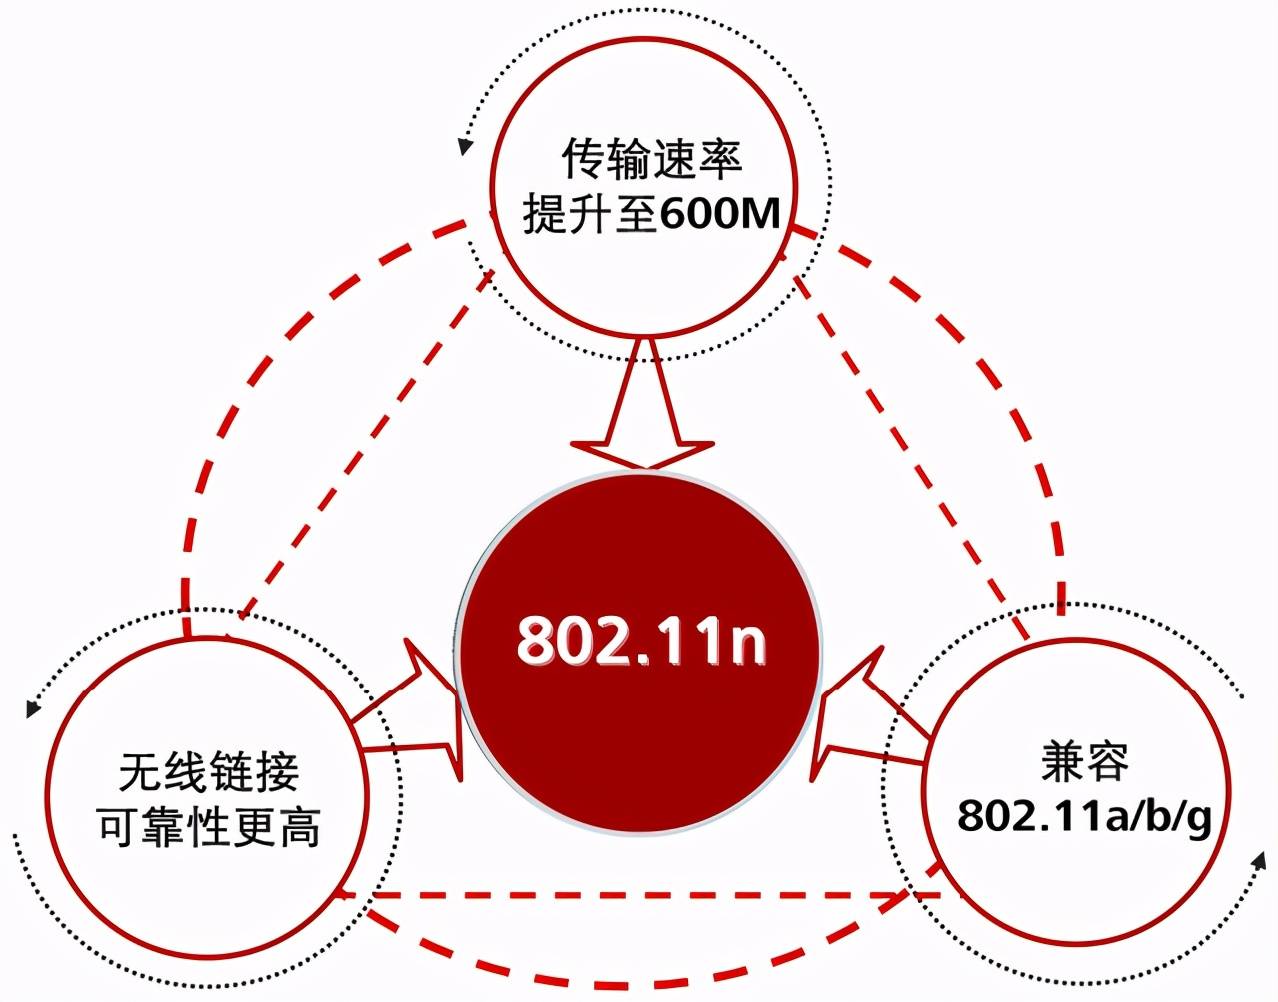
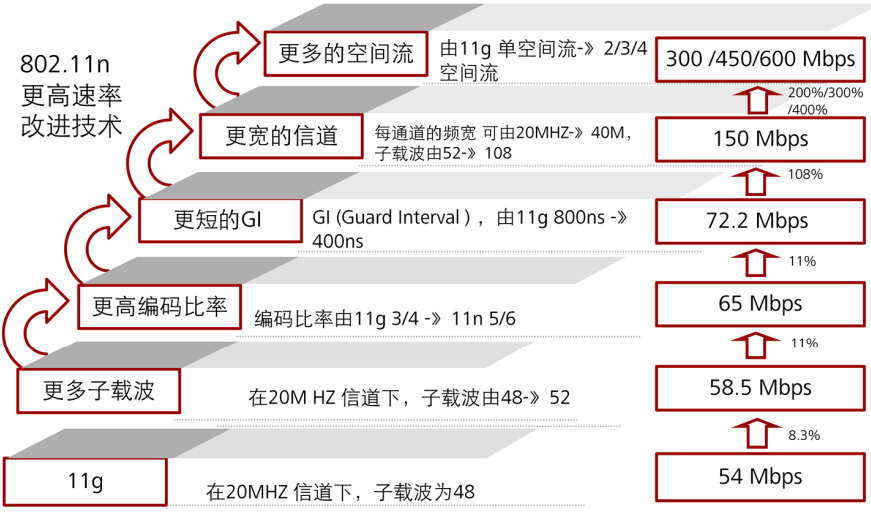
    802.11n是在802.11g和802.11a之上发展起来的一项技术,最大的特点是速率提升,理论速率最高可达600Mbps(目前业界主流为300Mbps)。
    802.11n可工作在2.4GHz和5GHz两个频段
    优势如图:

    802.11n协议优势

    802.11n协议

    [h1]802.11ac协议 (Wi-Fi 5)5GHz MU-MIMO[/h1]

    IEEE 802.11ac,是一个802.11无线局域网(WLAN)通信标准,它通过5GHz频带(也是其得名原因)进行通信。理论上,它能够提供最多1Gbps带宽进行多站式无线局域网通信,或是最少500Mbps的单一连接传输带宽。802.11ac是802.11n的继承者。
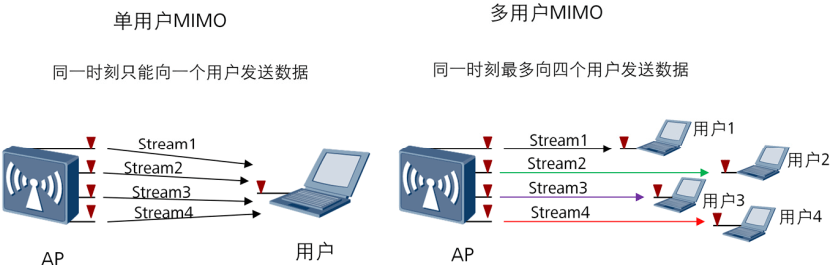
    优势如图:

    MU-MIMO优势

    [h1]802.11ax Wi-Fi6[/h1]

    第7代无线技术,也称为高效无线网络,通过一系列系统特性和多种机制增加系统容量,通过更好的一致覆盖和减少空口介质拥塞来改善Wi-Fi网络的工作方式,为更多的用户提供一致和可靠的数据吞吐量,其目标是将用户的平均吞吐量提高至少4倍。也就是说基于802.11ax的Wi-Fi网络意味着前所未有的高容量和高效率。
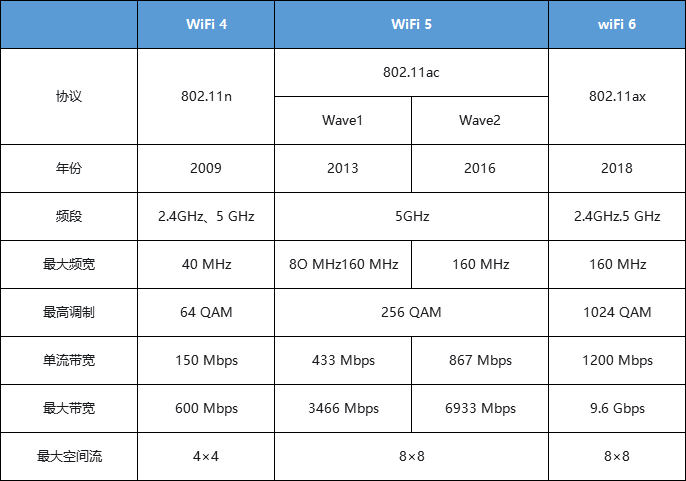
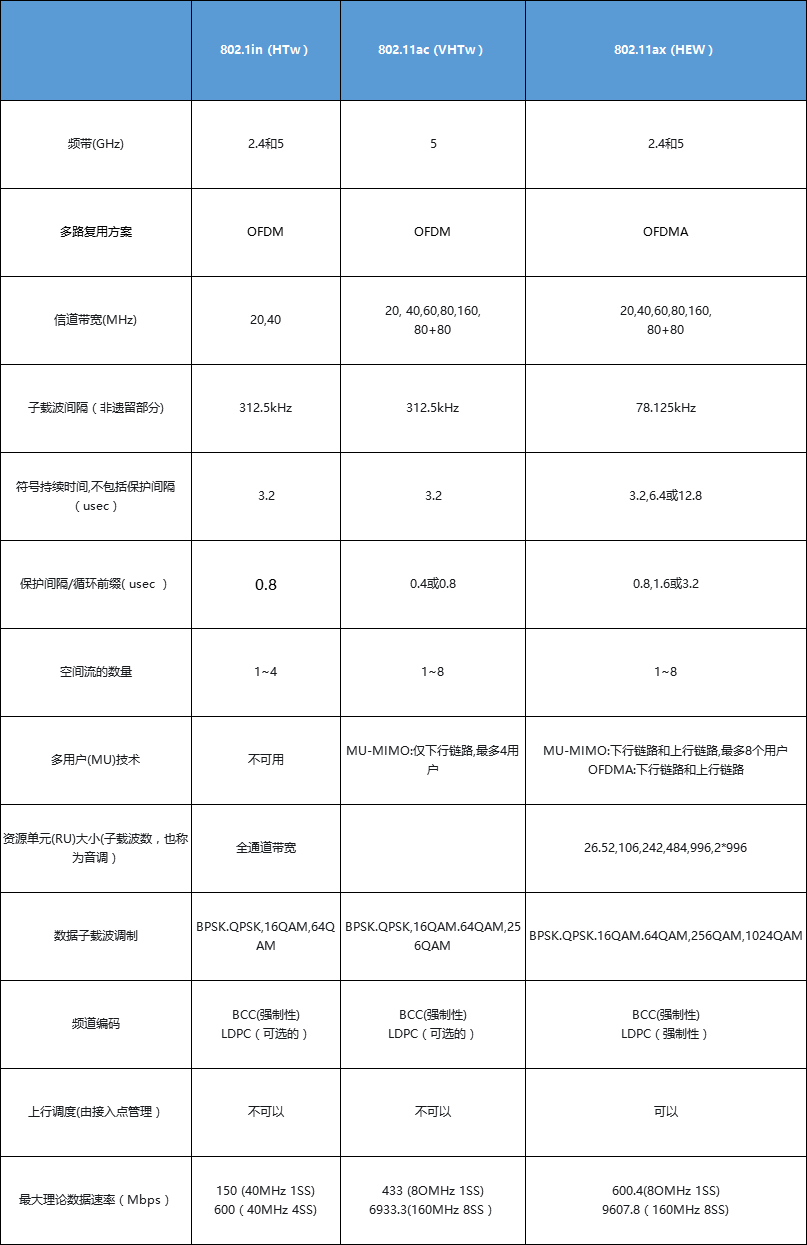
    附:802.1in/a/ax对比表

    802.1in/a/ax对比表


    转载:https://www.sohu.com/a/457926774_120070959

  • VS Code比较不同两个文件差异

    VS Code比较不同两个文件差异

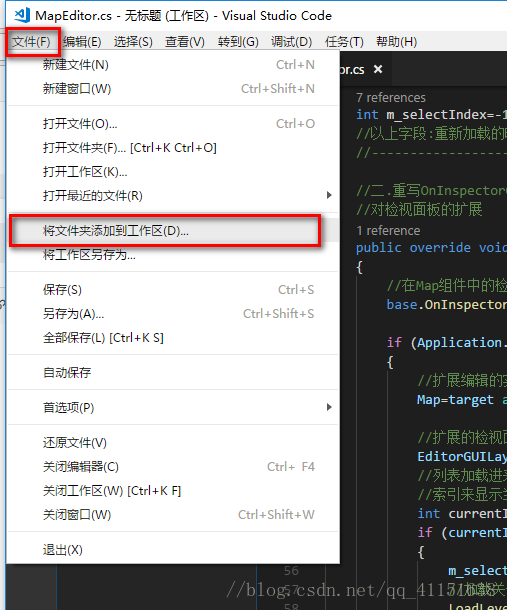
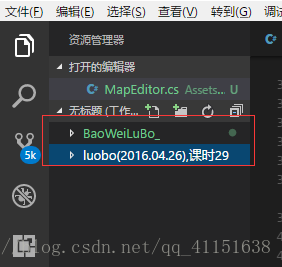
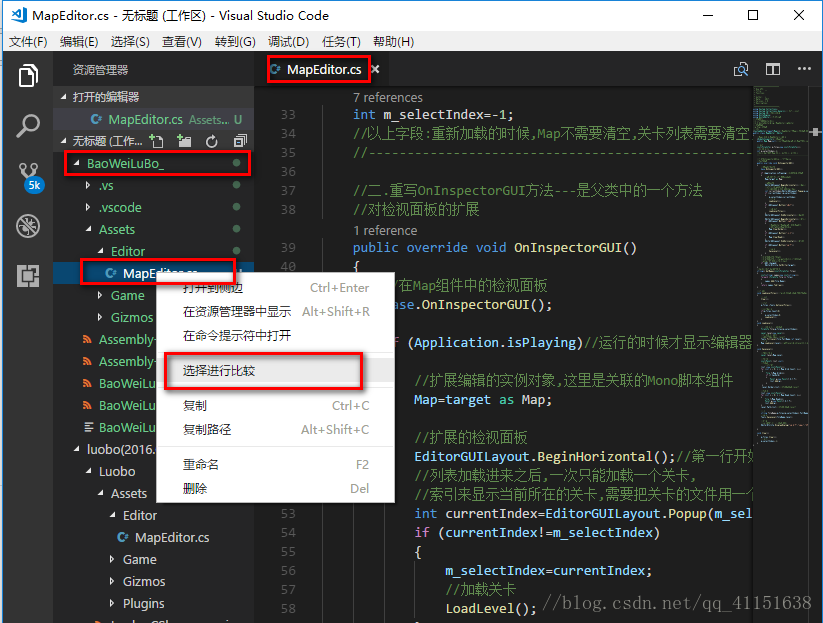
    1.将两个项目加入工作区

    效果:

    2.在项目1中找到要比较的文件1,右击>>选择进行比较

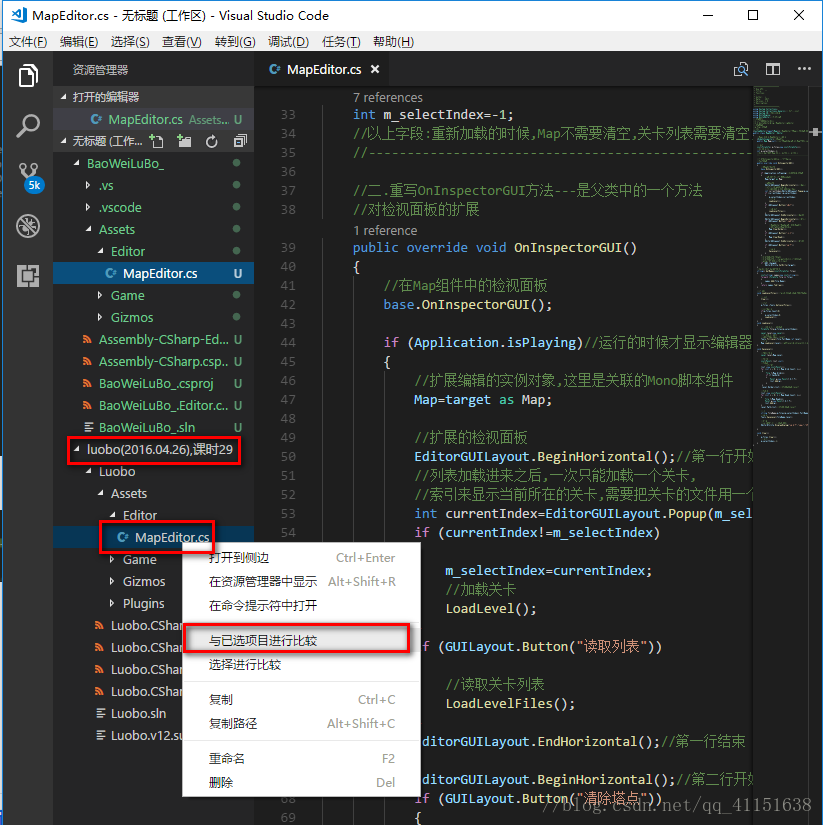
    3.在项目2中找到要比较的文件2,右击>>与已选项目进行比较

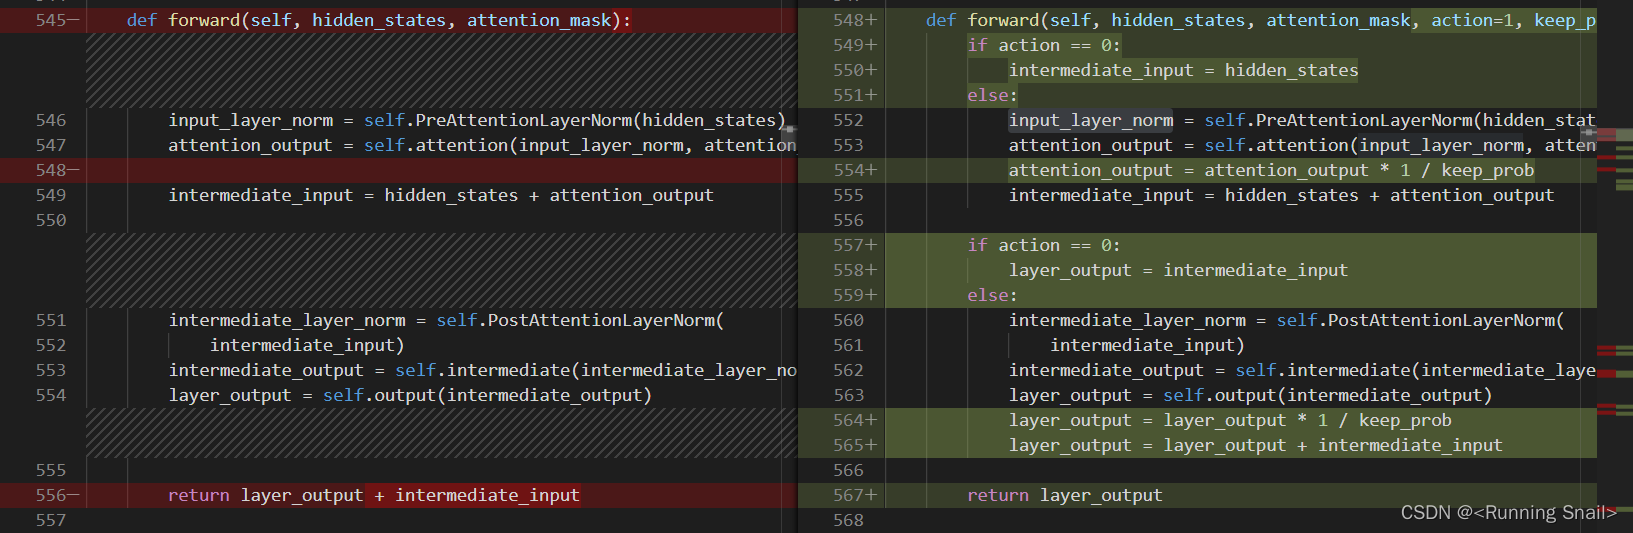
    4.比较地效果